23 Eki 2026
PHP2Shell Nedir? PHP Güvenlik Riskleri ve Önlemler
PHP2Shell iddiaları, PHP altyapılarındaki güvenlik riskleri ve alınması gereken önlemler. SECURESYS ile sızma testi ve güvenlik değerlendirmesi.
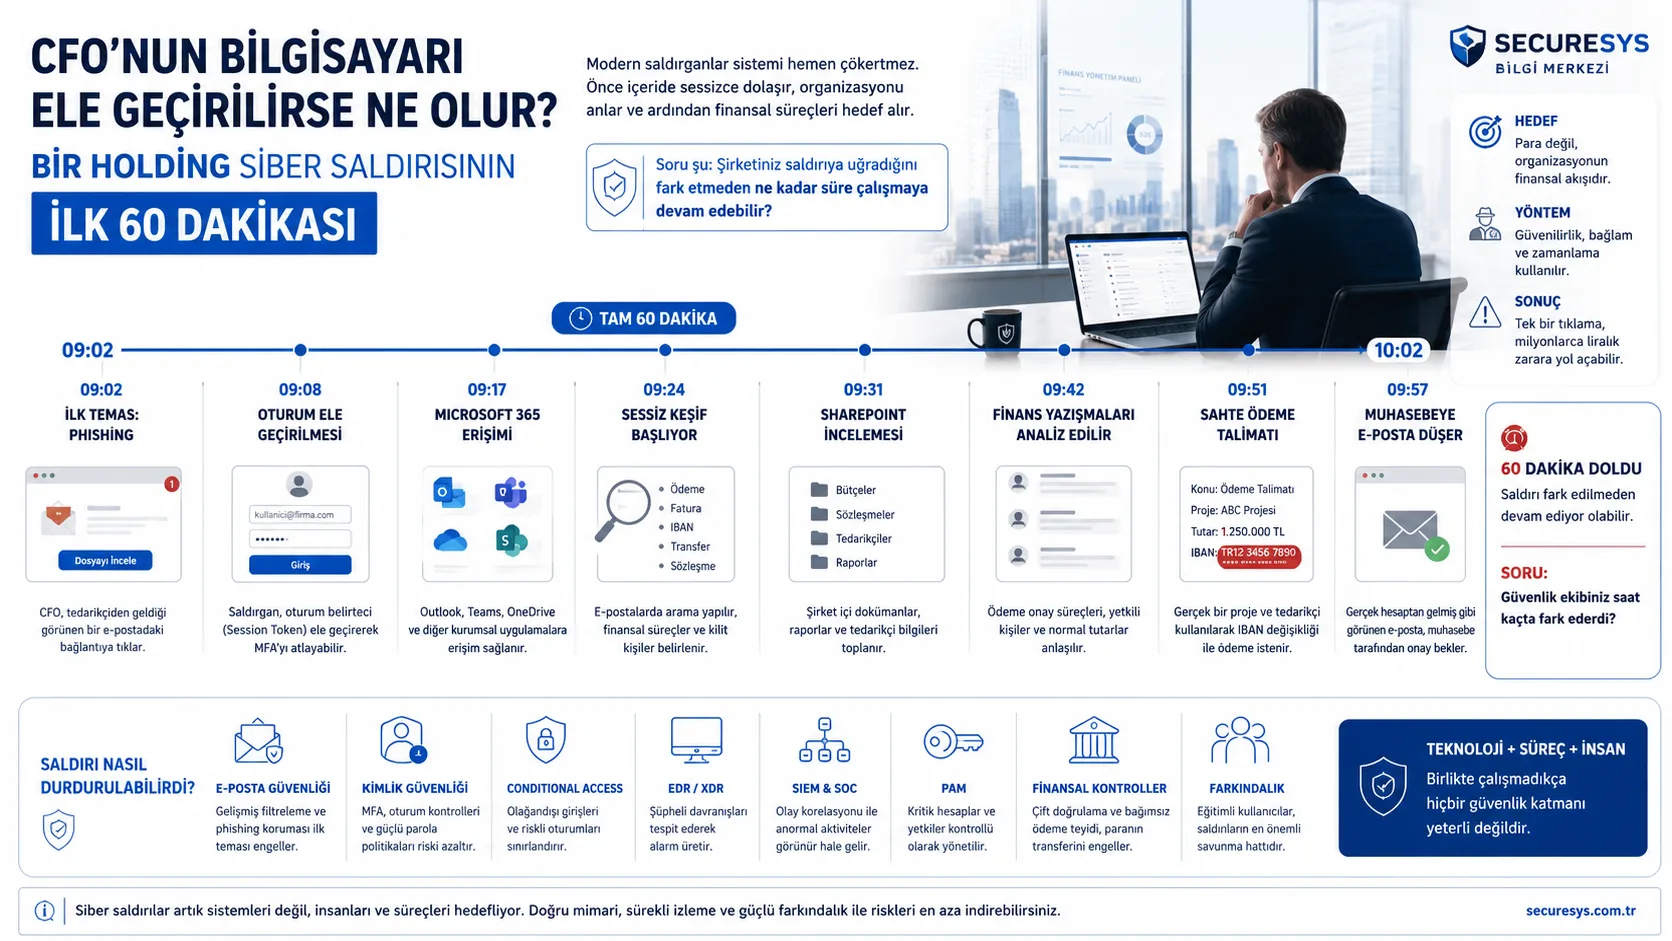
Bir holdingi vurmak için yüzlerce sunucuyu hacklemek gerekmez. Doğru hesaba erişen saldırganın ilk 60 dakikada neler yapabileceğini adım adım izliyoruz.
Bir holdingin finans operasyonlarını hedef almak için yüzlerce sunucuyu hacklemek gerekir mi?
Her zaman değil.
Bazen saldırganın ihtiyacı olan tek şey, doğru kişinin hesabına erişmektir.
Özellikle CFO, finans direktörü, muhasebe yöneticisi veya ödeme süreçlerinde yetkili bir çalışanın hesabının ele geçirilmesi; saldırganın şirket içerisindeki finansal ilişkileri, tedarikçileri, ödeme alışkanlıklarını ve yönetici iletişimlerini görmesine olanak sağlayabilir.
Şimdi tamamen örnek bir senaryo üzerinden bir holdingin yaşayabileceği siber saldırının ilk 60 dakikasına bakalım.
Finans Direktörü güne gelen kutusunu kontrol ederek başlıyor.
Daha önce çalışılan bir tedarikçiden gelmiş gibi görünen kısa bir mesaj dikkatini çekiyor:
“Temmuz mutabakat dosyası güncellenmiştir. Güncel dokümana aşağıdaki bağlantıdan ulaşabilirsiniz.”
Mesajın dili düzgün.
Şirket adı doğru.
Konu başlığı tanıdık.
Hatta saldırgan daha önce elde ettiği bilgiler sayesinde gerçekten yürütülen bir projeye referans vermiş olabilir.
Finans Direktörü bağlantıya tıklıyor.
Karşısına Microsoft 365 giriş ekranına oldukça benzeyen bir sayfa geliyor.
Ve saldırının ilk aşaması tamamlanıyor.
Modern saldırılarda kullanıcı adı ve parola her zaman yeterli değildir.
Çünkü birçok kurum artık MFA kullanıyor.
Bu nedenle saldırganlar bazı senaryolarda kullanıcıların aktif oturumlarını veya oturum belirteçlerini hedefleyebilir.
Başarılı olunması durumunda saldırgan açısından çok daha değerli bir kapı açılabilir:
Kullanıcının mevcut kurumsal oturumu.
Bu noktadan sonra saldırının hedefi Finans Direktörü'nün bilgisayarından şirketin dijital kimlik altyapısına doğru genişlemeye başlar.
Saldırgan kurumsal hesaba erişim sağlayabilirse karşısında yalnızca Outlook bulunmaz.
Yetkilere ve kurumun yapılandırmasına bağlı olarak;
Outlook, Teams, OneDrive, SharePoint ve diğer kurumsal kaynaklar saldırgan açısından potansiyel bir bilgi kaynağı haline gelebilir.
Fakat ilginç bir şey olur.
Saldırgan hiçbir dosyayı silmez.
Sistemleri kapatmaz.
Fidye notu bırakmaz.
Kimseye tehdit mesajı göndermez.
Çünkü amacı şirketi henüz durdurmak değildir.
Amacı şirketi anlamaktır.
Saldırgan Finans Direktörü'nün e-posta kutusunda belirli kelimeleri aramaya başlayabilir:
Ödeme.
Fatura.
IBAN.
Transfer.
Banka.
Sözleşme.
Onay.
Bu kelimelerin geçtiği yazışmalar, saldırgana organizasyonun finansal çalışma modeline ilişkin önemli ipuçları sağlayabilir.
Kim ödeme talimatı veriyor?
Kim ikinci onayı gerçekleştiriyor?
Hangi yöneticiler birbirleriyle düzenli iletişim kuruyor?
Hangi şirketlere sürekli ödeme yapılıyor?
Normal kabul edilen ödeme büyüklükleri ne kadar?
Saldırgan artık teknik altyapıyı değil, şirketin davranış modelini analiz etmektedir.
Sırada şirket dokümanları olabilir.
Kullanıcının erişim yetkilerine bağlı olarak SharePoint ve benzeri platformlarda;
bütçe dosyaları, yönetim raporları, sözleşmeler, tedarikçi listeleri, proje dokümanları veya grup şirketleriyle ilgili bilgiler bulunabilir.
Bir holding açısından buradaki risk daha da büyüktür.
Çünkü tek bir hesap bazen yalnızca tek bir şirkete ilişkin bilgi taşımaz.
Aynı kullanıcının farklı grup şirketleriyle, iştiraklerle ve tedarikçilerle yürüttüğü yazışmalar saldırgana organizasyonun önemli bir bölümünün haritasını çıkarma fırsatı verebilir.
İlk 40 dakika sonunda saldırgan önemli bir avantaja sahip olabilir:
Bağlam.
Bu, finansal dolandırıcılıklarda son derece değerlidir.
Çünkü kötü hazırlanmış bir phishing mesajını fark etmek nispeten kolaydır.
Ancak saldırgan;
gerçek projeyi,
gerçek yöneticiyi,
gerçek tedarikçiyi,
gerçek ödeme zamanını
ve kurum içerisindeki yazışma biçimini biliyorsa ortaya çok daha ikna edici bir saldırı çıkabilir.
Artık saldırganın hazırlayacağı mesajın “şüpheli” görünmesi gerekmemektedir.
Tam tersine mesajın mümkün olduğunca normal görünmesi gerekir.
Saldırgan devam eden gerçek bir ödeme sürecini seçer.
Proje gerçek.
Tedarikçi gerçek.
Fatura gerçek olabilir.
Ödeme tutarı şirket açısından olağan.
Yazışma dili kurumsal iletişimle uyumlu.
Ancak kritik bir detay değiştirilir:
Banka hesabı.
Muhasebeye gönderilen mesaj oldukça basittir:
“Ödeme hesabımızda güncelleme oldu. Bugünkü transferi aşağıdaki hesaba gerçekleştirebilir misiniz?”
İşte saldırının finansal boyutu burada başlar.
Muhasebe çalışanının ekranına gelen mesaj klasik phishing örneklerine benzemeyebilir.
Gönderen tanıdık olabilir.
Proje doğru olabilir.
Tutar mantıklıdır.
Yazışmanın geçmişi vardır.
Talep şirketin günlük operasyonlarının doğal bir parçası gibi görünmektedir.
Bu nedenle modern siber saldırılarda yalnızca şu soruyu sormak yeterli olmayabilir:
“Bu e-posta gerçek mi?”
Asıl soru şudur:
“Bu işlemi talep eden kişi gerçekten düşündüğümüz kişi mi?”
Bir saat önce şirket normal çalışıyordu.
Firewall aktifti.
EDR çalışıyordu.
Antivirüs günceldi.
MFA kullanılıyordu.
SIEM log topluyordu.
SOC ekranlarında binlerce olay akıyordu.
Fakat bütün bunlara rağmen kritik bir soru hâlâ cevapsız olabilir:
Siber güvenliğin günümüzdeki en önemli problemlerinden biri tam olarak burada ortaya çıkıyor.
Bir güvenlik ürününe sahip olmak ile saldırıyı zamanında tespit edebilmek aynı şey değildir.
Bu saldırı zinciri aslında birçok noktada kırılabilirdi.
Gelişmiş e-posta güvenliği ilk mesajı engelleyebilirdi.
Kimlik güvenliği ve doğru yapılandırılmış MFA kontrolleri hesap ele geçirme riskini azaltabilirdi.
Conditional Access politikaları olağandışı erişimleri sınırlayabilirdi.
EDR/XDR çözümleri şüpheli davranışları görünür hale getirebilirdi.
SIEM ve SOC korelasyonları olağandışı oturumları ve aktiviteleri tespit edebilirdi.
PAM çözümleri kritik yetkilerin kontrolsüz kullanımını sınırlandırabilirdi.
Finans departmanındaki çift doğrulama ve bağımsız ödeme teyidi ise saldırgan teknik kontrolleri aşsa bile paranın transfer edilmesini önleyebilirdi.
Bu nedenle finans ve holding yapılarında siber güvenlik artık yalnızca firewall, antivirüs veya birkaç güvenlik ürününden oluşan bir teknoloji problemi değildir.
Kimlik + kullanıcı + cihaz + veri + yetki + finansal süreç + sürekli izleme birlikte değerlendirilmelidir.
Saldırganların her zaman sistemleri çökertmesi gerekmez.
Bazen en başarılı saldırı, kimsenin fark etmediği saldırıdır.
Sistemler çalışmaya devam eder.
Çalışanlar işlerini yapar.
E-postalar gelir.
ERP çalışır.
Bankacılık sistemleri açıktır.
Fakat saldırgan içeridedir ve organizasyonun nasıl çalıştığını öğrenmektedir.
Bu nedenle yönetim kurullarının ve üst düzey yöneticilerin siber güvenlik ekiplerine yalnızca:
“Güvenlik ürünlerimiz var mı?”
diye sorması yeterli değildir.
Belki de çok daha önemli bir soru vardır:
“Saat 09:02’de başlayan böyle bir saldırı bizim holdingimizde gerçekleşseydi, güvenlik ekibimiz saat kaçta fark ederdi?”
Çünkü siber güvenlikte kritik fark bazen saldırının gerçekleşip gerçekleşmemesi değil;
saldırgan ile savunma ekibi arasındaki zamandır.
SecureSys olarak kurumların yalnızca güvenlik ürünlerine sahip olup olmadığını değil, bir saldırıyı ne kadar hızlı fark edip durdurabildiklerini de değerlendiriyoruz. Kimlik güvenliği, e-posta güvenliği, EDR/XDR, SIEM/SOAR, 7x24 SOC izleme, sosyal mühendislik testleri ve sızma testleri hizmetlerimizle kurumların saldırı zincirini erken kırmasına destek oluyoruz.
Çünkü siber güvenlikte belirleyici olan çoğu zaman saldırının gerçekleşip gerçekleşmemesi değil, fark edilme süresidir.
Haftalık olarak güncel tehditler, vaka analizleri ve teknik içerikler e-posta kutunuza gelsin.
Spam göndermiyoruz. İstediğiniz zaman abonelikten çıkabilirsiniz.
PHP2Shell iddiaları, PHP altyapılarındaki güvenlik riskleri ve alınması gereken önlemler. SECURESYS ile sızma testi ve güvenlik değerlendirmesi.
OpenAI'ın deneysel yapay zekâ modelinin yetkisiz kripto cüzdanı işlemi, otonom yapay zekâ sistemlerinde güvenlik, yetki kontrolü ve denetim risklerini gündeme taşıdı.
Veri sızıntısından prompt injection’a, aşırı yetkili ajanlardan model tedarik zincirine: kurumsal risklerin her biri için somut önlemler.