23 Eki 2026
PHP2Shell Nedir? PHP Güvenlik Riskleri ve Önlemler
PHP2Shell iddiaları, PHP altyapılarındaki güvenlik riskleri ve alınması gereken önlemler. SECURESYS ile sızma testi ve güvenlik değerlendirmesi.
Veri sızıntısından prompt injection’a, aşırı yetkili ajanlardan model tedarik zincirine: kurumsal risklerin her biri için somut önlemler.
Yapay zekâ iş dünyasını dönüştürüyor. Peki kurumların siber güvenlik stratejileri bu dönüşüme ayak uydurabiliyor mu?
Yapay zekâ artık yalnızca sorulara cevap veren bir teknoloji değil. Kurumsal verileri analiz ediyor, yazılım geliştiriyor, karar süreçlerini destekliyor ve şirket sistemleriyle doğrudan etkileşime giriyor.
Ancak bu dönüşüm beraberinde yeni bir saldırı yüzeyi oluşturuyor.
Geleneksel güvenlik çözümleri ağları, sunucuları ve uygulamaları korumaya odaklanırken yapay zekâ sistemleri farklı riskler ortaya çıkarıyor: manipüle edilebilen modeller, kontrolsüz veri aktarımı, aşırı yetkilendirilmiş AI Agent’lar ve güvenilir görünen zararlı içerikler.
Artık yalnızca sistemlerimizin güvenliğini değil, yapay zekânın verdiği kararların ve gerçekleştirdiği işlemlerin güvenliğini de sorgulamalıyız.
Çalışanların yapay zekâ araçlarına yüklediği müşteri bilgileri, sözleşmeler, finansal veriler ve kaynak kodları kurum dışına aktarılabilir.
Bu durum yalnızca veri gizliliği açısından değil, KVKK ve ticari sırların korunması açısından da değerlendirilmelidir.
Önlem: veri sınıflandırma, DLP, erişim politikaları ve kurumsal yapay zekâ kullanım kuralları uygulanmalıdır.
Saldırganlar, yapay zekânın işlediği bir belgeye, web sayfasına veya kullanıcı girdisine zararlı talimatlar yerleştirebilir.
Böylece sistemin beklenen davranışından sapması, yetkisiz bilgi paylaşması veya istenmeyen işlemler gerçekleştirmesi hedeflenebilir.
Önlem: Güvenilmeyen içerikler ayrıştırılmalı, yetki sınırları belirlenmeli ve düzenli AI/LLM sızma testi gerçekleştirilmelidir.
Yapay zekâ modellerinin güvenlik sınırlarını aşmaya yönelik özel olarak hazırlanmış girdiler, sistemin normalde gerçekleştirmemesi gereken davranışları tetikleyebilir.
Bu risk özellikle kuruma özel geliştirilen LLM uygulamalarında önem taşır.
Önlem: Adversarial Testing ve AI Red Team çalışmalarıyla model davranışları gerçek saldırı senaryoları altında değerlendirilmelidir.
Bir yapay zekâ ajanının e-posta gönderebildiğini, dosya silebildiğini veya veritabanında işlem yapabildiğini düşünün.
Bu sistemin manipüle edilmesi, yalnızca hatalı bir cevap üretilmesinden çok daha ciddi sonuçlar doğurabilir.
Önlem: En az ayrıcalık prensibi uygulanmalı; kritik işlemler için insan onayı, işlem kayıtları ve yetki sınırlandırmaları kullanılmalıdır.
Kurumsal belgelerden bilgi alan RAG sistemleri, güvenilmeyen veya değiştirilmiş içerikler nedeniyle yanlış yönlendirilebilir.
Bir saldırganın bilgi kaynağına yerleştirdiği talimatlar, yapay zekânın cevaplarını veya bağlı sistemlerdeki işlemlerini etkileyebilir.
Önlem: Kaynak doğrulama, doküman bazlı erişim kontrolü ve RAG güvenlik testleri uygulanmalıdır.
Yapay zekâ destekli yazılım geliştirme araçları üretkenliği artırırken güvensiz kod, hatalı yetkilendirme veya yanlış yapılandırma risklerini ortadan kaldırmaz.
Kodun yapay zekâ tarafından üretilmiş olması, güvenli olduğu anlamına gelmez.
Önlem: SAST, DAST, kaynak kod analizi ve DevSecOps kontrolleri geliştirme yaşam döngüsüne entegre edilmelidir.
Üçüncü taraf modeller, açık kaynak bileşenler, eklentiler ve harici API servisleri yeni bağımlılıklar oluşturur.
Güvenliği doğrulanmamış bir bileşen, kurumsal yapay zekâ uygulamasının tamamını etkileyebilir.
Önlem: Model ve bileşen envanteri oluşturulmalı, tedarikçi güvenliği değerlendirilmeli ve bağımlılıklar düzenli olarak kontrol edilmelidir.
Yapay zekâ, saldırganların bilgi toplama, sosyal mühendislik, kimlik avı ve zararlı içerik üretme süreçlerini hızlandırabilir.
Özellikle kurumsal kimlik taklidi ve kişiselleştirilmiş saldırılar, çalışanların tehditleri ayırt etmesini zorlaştırabilir.
Önlem: Güvenlik farkındalığı, tehdit istihbaratı, EDR/XDR ve 7/24 SOC izleme birlikte değerlendirilmelidir.
Kurum içerisinde hangi yapay zekâ araçlarının kullanıldığı, hangi verilere erişildiği ve hangi işlemlerin gerçekleştirildiği bilinmiyorsa güvenlik risklerinin yönetilmesi de zorlaşır.
Önlem: Yapay zekâ envanteri, risk değerlendirmesi, kullanım politikaları ve denetim mekanizmaları oluşturulmalıdır. ISO/IEC 42001 ve NIST AI RMF bu süreçlerde referans alınabilir.
Yapay zekâ güvenliği tek bir ürünle veya yalnızca model seviyesinde gerçekleştirilen testlerle sağlanamaz.
Veri güvenliği, kimlik yönetimi, uygulama güvenliği, altyapı güvenliği, tehdit izleme ve kurumsal yönetişim birlikte ele alınmalıdır.
Özellikle yapay zekâ sistemlerinin kurum içi uygulamalarla entegre olması, geleneksel sızma testlerinin yanında yapay zekâya özgü saldırı senaryolarının da değerlendirilmesini gerekli kılmaktadır.
SecureSys, kurumların yapay zekâ dönüşümünü güvenli biçimde gerçekleştirebilmesi için siber güvenlik uzmanlığını yapay zekâ güvenlik yaklaşımıyla birleştirir.
Yapay zekâ güvenlik testleri, Red Team operasyonları, kaynak kod analizi, veri güvenliği ve 7/24 SOC hizmetleriyle kurumsal risklerin bütünsel olarak değerlendirilmesini hedefler.
Yapay zekânız sorulara cevap veriyor. Peki güvenlik kontrolleriniz, onun hangi verilere eriştiğini ve hangi işlemleri gerçekleştirdiğini biliyor mu?
Geleceğin güvenliği, yalnızca sistemleri korumak değil; yapay zekânın güvenli, kontrollü ve izlenebilir biçimde çalışmasını sağlamaktır.
Haftalık olarak güncel tehditler, vaka analizleri ve teknik içerikler e-posta kutunuza gelsin.
Spam göndermiyoruz. İstediğiniz zaman abonelikten çıkabilirsiniz.
PHP2Shell iddiaları, PHP altyapılarındaki güvenlik riskleri ve alınması gereken önlemler. SECURESYS ile sızma testi ve güvenlik değerlendirmesi.
OpenAI'ın deneysel yapay zekâ modelinin yetkisiz kripto cüzdanı işlemi, otonom yapay zekâ sistemlerinde güvenlik, yetki kontrolü ve denetim risklerini gündeme taşıdı.
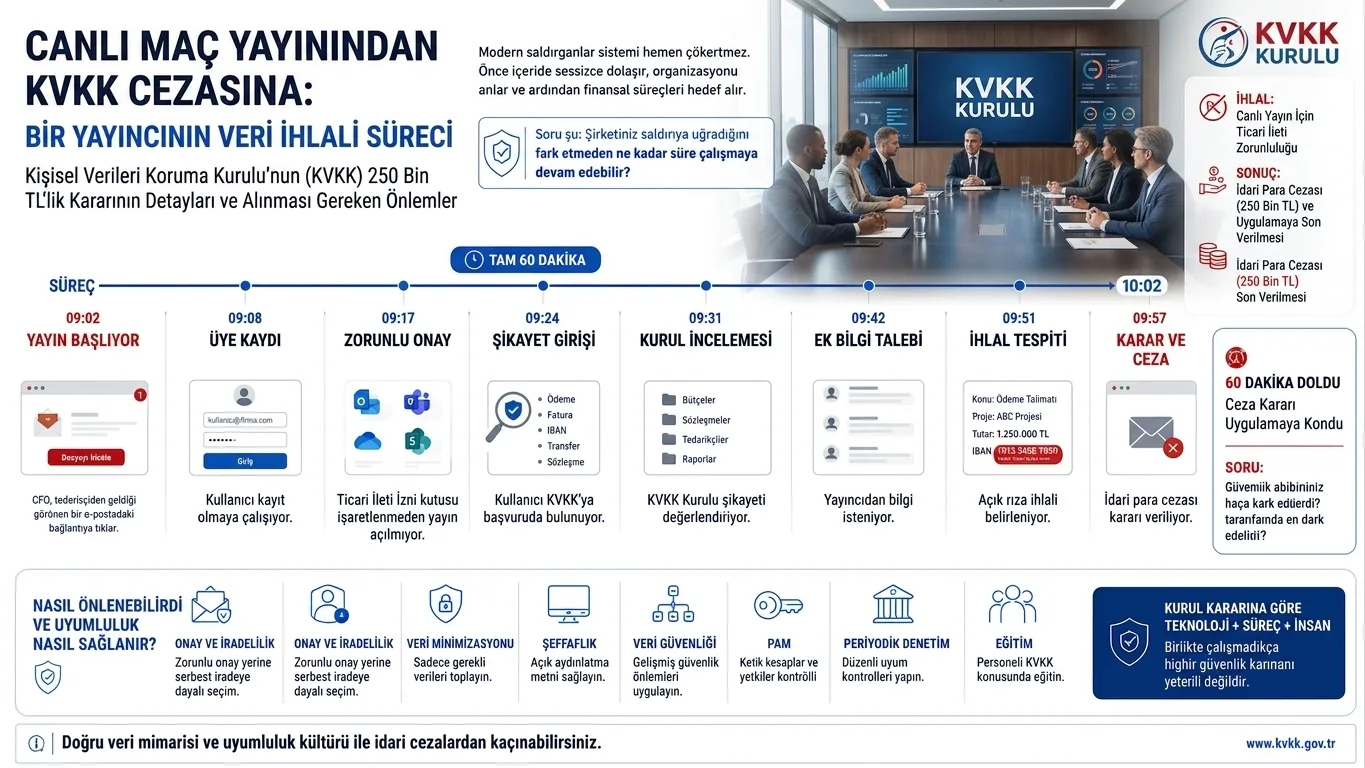
KVKK, canlı maç yayınını ticari ileti onayına bağlayan platforma 250 bin TL ceza verdi. Açık rıza ekranlarında kurumların kontrol etmesi gerekenler.