ISO/IEC 27001:2022 Ek A Kontrolleri Nelerdir? 93 Bilgi Güvenliği Kontrolü ve Uygulama Rehberi
ISO 27001:2022 Ek A kapsamındaki 93 güvenlik kontrolünü keşfedin. Organizasyonel, insan, fiziksel ve teknolojik kontrolleri uygulama örnekleriyle öğrenin.
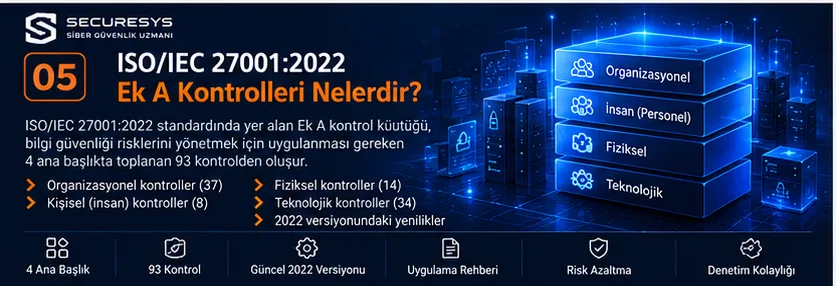
ISO/IEC 27001:2022 Ek A Nedir?
ISO/IEC 27001:2022 Ek A (Annex A), kuruluşların bilgi güvenliği risklerini yönetirken değerlendirebilecekleri 93 referans güvenlik kontrolünü içeren bölümdür.
Kontroller dört ana grupta düzenlenmiştir:
- 37 organizasyonel kontrol.
- 8 insan kontrolü.
- 14 fiziksel kontrol.
- 34 teknolojik kontrol.
Ek A, yalnızca teknik güvenlik ürünlerinin kurulmasını gerektiren bir liste değildir. Bilgi güvenliği politikalarından insan kaynakları süreçlerine, fiziksel güvenlikten yazılım geliştirme faaliyetlerine kadar geniş bir alanı kapsar.
ISO/IEC 27001 yönetim sistemi gereksinimlerini tanımlarken ISO/IEC 27002, bilgi güvenliği kontrollerinin uygulanmasına ilişkin ayrıntılı rehber sağlar.
Kısa cevap: ISO 27001 Ek A, bilgi güvenliği risklerinin işlenmesi amacıyla kullanılabilecek 93 referans kontrolün bulunduğu yapıdır. Kontrollerin gerekliliği risk değerlendirmesi, risk işleme kararları ve ilgili yükümlülüklerle birlikte değerlendirilir.
1. ISO 27001:2022 Neden 93 Kontrol İçeriyor?
ISO/IEC 27001'in 2013 sürümünde 114 referans kontrol bulunuyordu.
2022 sürümünde kontrol yapısı yeniden düzenlenerek 93 kontrole indirildi.
Bu değişiklik, bilgi güvenliği kapsamının daraltıldığı anlamına gelmez.
Bazı kontroller birleştirildi, bazıları yeniden yapılandırıldı ve modern teknoloji ortamlarına ilişkin yeni kontroller eklendi.
Özellikle bulut hizmetleri, tehdit istihbaratı, veri maskeleme, veri sızıntısının önlenmesi, yapılandırma yönetimi ve güvenli kodlama gibi alanlar daha görünür hale geldi.
Kontrol grupları
| Kontrol grubu | Kontrol sayısı | Temel odak |
|---|---|---|
| A.5 Organizasyonel | 37 | Politika, yönetişim, süreç ve tedarikçi yönetimi |
| A.6 İnsan | 8 | Çalışan güvenliği, farkındalık ve sorumluluklar |
| A.7 Fiziksel | 14 | Tesis, ekipman ve fiziksel ortam güvenliği |
| A.8 Teknolojik | 34 | Sistem, ağ, uygulama ve veri güvenliği |
| Toplam | 93 | Bütünleşik bilgi güvenliği |
Kontrollerin uygulanma biçimi kurumun faaliyetlerine ve risklerine göre değişebilir.
2. ISO 27001 Ek A ile ISO 27002 Arasındaki Fark
ISO/IEC 27001 ve ISO/IEC 27002 birbirini tamamlayan ancak farklı amaçlara sahip standartlardır.
ISO/IEC 27001, Bilgi Güvenliği Yönetim Sistemi'nin kurulması, işletilmesi ve iyileştirilmesine yönelik gereksinimleri tanımlar.
ISO/IEC 27002, bilgi güvenliği kontrollerinin uygulanması için rehberlik sağlar.
Örneğin ISO/IEC 27001 Ek A'da teknik zafiyet yönetimi kontrolü bulunur.
ISO/IEC 27002 ise bu kontrolün uygulanmasına ilişkin daha ayrıntılı açıklamalar sunar.
Temel farklar
| Özellik | ISO/IEC 27001 | ISO/IEC 27002 |
|---|---|---|
| Temel amaç | Yönetim sistemi gereksinimleri | Güvenlik kontrol rehberi |
| Belgelendirme | BGYS belgelendirmesine esas olabilir | Tek başına ISO 27001 BGYS belgesi değildir |
| Risk yönetimi | Gereksinimleri tanımlar | Kontrol uygulamasını destekler |
| Ek A | 93 referans kontrol | Kontroller için uygulama rehberi |
| Kullanım | Kurumsal BGYS | Kontrol tasarımı ve uygulama |
Bu nedenle bir kuruluşun ISO/IEC 27001 uyumu değerlendirilirken yalnızca kontrol listesinin doldurulması yeterli değildir.
Yönetim sistemi gereksinimlerinin de karşılanması gerekir.
3. ISO 27001 Ek A Kontrollerinin Tamamı Zorunlu mu?
Bu konu, ISO/IEC 27001 uygulamalarında en sık yanlış anlaşılan alanlardan biridir.
ISO/IEC 27001:2022, bütün kuruluşların 93 kontrolün tamamını aynı şekilde uygulamasını zorunlu tutmaz.
Kuruluş, bilgi güvenliği risklerini değerlendirmeli ve bu riskleri işlemek için gerekli kontrolleri belirlemelidir.
Seçilen kontroller Ek A ile karşılaştırılmalıdır.
Uygulanabilirlik Bildirgesi'nde (SoA) gerekli kontrollerin gerekçeleri, uygulama durumları ve Ek A kontrollerinden hariç tutulanların gerekçeleri gösterilmelidir.
Örnek
Bir kuruluşun kendi veri merkezi bulunmayabilir.
Ancak bu durum fiziksel güvenlik risklerinin tamamen ortadan kalktığını göstermez.
Çalışan cihazları, ofis ortamı, uzaktan çalışma ve bulut sağlayıcılarının fiziksel güvenlik sorumlulukları yine değerlendirilmelidir.
Kritik ayrım
Bir kontrolün henüz uygulanmamış olması, o kontrolün uygulanabilir olmadığı anlamına gelmez.
Gerekli bir kontrol uygulanmamışsa bu durum risk işleme planında ele alınmalıdır.
A.5 – Organizasyonel Kontroller
4. A.5 Organizasyonel Kontroller Nelerdir?
Organizasyonel kontroller, bilgi güvenliğinin kurum genelinde yönetilmesini sağlar.
Politikalar, sorumluluklar, bilgi varlıkları, tedarikçiler, olay yönetimi ve uyum süreçleri bu grupta yer alır.
ISO/IEC 27001:2022 kapsamında 37 organizasyonel kontrol bulunmaktadır.
A.5 kontrol listesi
| Kontrol | Konu |
|---|---|
| A.5.1 | Bilgi güvenliği politikaları |
| A.5.2 | Bilgi güvenliği rolleri ve sorumlulukları |
| A.5.3 | Görevlerin ayrılığı |
| A.5.4 | Yönetim sorumlulukları |
| A.5.5 | Yetkili makamlarla iletişim |
| A.5.6 | Özel ilgi gruplarıyla iletişim |
| A.5.7 | Tehdit istihbaratı |
| A.5.8 | Proje yönetiminde bilgi güvenliği |
| A.5.9 | Bilgi ve diğer ilişkili varlıkların envanteri |
| A.5.10 | Bilgi ve ilişkili varlıkların kabul edilebilir kullanımı |
| A.5.11 | Varlıkların iadesi |
| A.5.12 | Bilginin sınıflandırılması |
| A.5.13 | Bilginin etiketlenmesi |
| A.5.14 | Bilgi aktarımı |
| A.5.15 | Erişim kontrolü |
| A.5.16 | Kimlik yönetimi |
| A.5.17 | Kimlik doğrulama bilgileri |
| A.5.18 | Erişim hakları |
| A.5.19 | Tedarikçi ilişkilerinde bilgi güvenliği |
| A.5.20 | Tedarikçi anlaşmalarında bilgi güvenliği |
| A.5.21 | BİT tedarik zincirinde bilgi güvenliği |
| A.5.22 | Tedarikçi hizmetlerinin izlenmesi ve değişiklik yönetimi |
| A.5.23 | Bulut hizmetlerinin kullanımında bilgi güvenliği |
| A.5.24 | Bilgi güvenliği olay yönetimi planlaması ve hazırlığı |
| A.5.25 | Bilgi güvenliği olaylarının değerlendirilmesi ve karara bağlanması |
| A.5.26 | Bilgi güvenliği olaylarına müdahale |
| A.5.27 | Bilgi güvenliği olaylarından öğrenme |
| A.5.28 | Kanıtların toplanması |
| A.5.29 | Kesinti sırasında bilgi güvenliği |
| A.5.30 | İş sürekliliği için BİT hazırlığı |
| A.5.31 | Yasal, düzenleyici ve sözleşmesel gereksinimler |
| A.5.32 | Fikri mülkiyet hakları |
| A.5.33 | Kayıtların korunması |
| A.5.34 | Gizlilik ve kişisel verilerin korunması |
| A.5.35 | Bilgi güvenliğinin bağımsız gözden geçirilmesi |
| A.5.36 | Politika, kural ve standartlara uygunluk |
| A.5.37 | Dokümante edilmiş işletim prosedürleri |
Bu başlıklar Türkçe açıklayıcı karşılıklarıyla verilmiştir; resmi standart metninin yerine geçmez.
5. A.5.1 – Bilgi Güvenliği Politikaları
Bilgi güvenliği politikaları, kuruluşun güvenlik yaklaşımını tanımlar.
Politikaların üst yönetim tarafından uygun şekilde onaylanması, ilgili taraflara iletilmesi ve ihtiyaç duyulduğunda güncellenmesi önemlidir.
Uygulama örnekleri
Kurumsal bilgi güvenliği politikası.
Erişim kontrol politikası.
Uzaktan çalışma politikası.
Veri sınıflandırma politikası.
Yedekleme politikası.
Denetim kanıtları
Onaylı politika dokümanları.
Revizyon geçmişi.
Duyuru ve iletişim kayıtları.
Politika gözden geçirme kayıtları.
Bir politikanın bulunması tek başına kontrolün etkin uygulandığını göstermez.
Politika ile gerçek operasyonların uyumlu olması gerekir.
6. A.5.2–A.5.4 – Roller, Görev Ayrılığı ve Yönetim Sorumlulukları
Bilgi güvenliği sorumluluklarının belirsiz olması önemli operasyonel riskler oluşturabilir.
Örneğin aynı kişinin kritik finansal işlemi oluşturması, onaylaması ve denetlemesi görevlerin ayrılığı açısından risk yaratabilir.
Örnek sorumluluklar
Üst yönetim: Güvenlik hedefleri ve kaynak tahsisi.
CISO: Bilgi güvenliği koordinasyonu.
BT ekipleri: Teknik kontrol uygulamaları.
SOC: Güvenlik izleme.
İnsan kaynakları: Çalışan yaşam döngüsü süreçleri.
İç denetim: Tarafsız değerlendirme.
Kontrol yaklaşımı
Görev tanımları hazırlanmalıdır.
Yetki matrisi oluşturulmalıdır.
Kritik işlemlerde görev ayrılığı değerlendirilmelidir.
Çıkar çatışmaları azaltılmalıdır.
7. A.5.5–A.5.7 – İletişim ve Tehdit İstihbaratı
Kuruluşların bilgi güvenliğiyle ilgili yetkili makamlar ve uygun uzman topluluklarıyla iletişim kanallarını belirlemesi önemlidir.
Tehdit istihbaratı ise kurumun karşı karşıya olduğu tehditlerin anlaşılmasını destekler.
Tehdit istihbaratı kaynakları
Üretici güvenlik duyuruları.
Ulusal ve sektörel siber güvenlik uyarıları.
CISA KEV kataloğu.
Güvenlik araştırmaları.
SOC tehdit istihbaratı.
Sektörel bilgi paylaşım ağları.
Örnek
Kurumun kullandığı VPN ürününde aktif istismar edilen bir güvenlik açığı yayımlandığında ilgili varlıklar belirlenir.
Risk değerlendirmesi güncellenir.
Gerekli güvenlik önlemleri planlanır.
Denetim kanıtları
Tehdit istihbaratı kayıtları.
Risk değerlendirme güncellemeleri.
Güvenlik duyuruları.
Alınan aksiyonlar.
8. A.5.8–A.5.11 – Proje Güvenliği ve Varlık Yönetimi
Bilgi güvenliği yalnızca mevcut sistemlerin korunmasıyla sınırlı değildir.
Yeni projelerin başlangıcından itibaren güvenlik gereksinimleri değerlendirilmelidir.
Proje güvenliği
Yeni uygulama geliştirme projelerinde güvenlik gereksinimleri belirlenmelidir.
Bulut geçişlerinde erişim, loglama ve veri koruma ihtiyaçları değerlendirilmelidir.
Varlık envanteri
Sunucular.
İstemciler.
Veritabanları.
Bulut kaynakları.
Kaynak kod depoları.
Kritik dokümanlar.
Kabul edilebilir kullanım
Kurumsal cihazların ve bilgi varlıklarının hangi koşullarda kullanılabileceği belirlenmelidir.
Varlık iadesi
İşten ayrılma veya görev değişikliği süreçlerinde kurumsal varlıkların iadesi takip edilmelidir.
9. A.5.12–A.5.14 – Bilgi Sınıflandırma ve Aktarım
Bilginin değeri ve hassasiyeti farklı olabilir.
Bu nedenle bilgi sınıflandırma yaklaşımı oluşturulmalıdır.
Örnek sınıflandırma
Herkese açık.
Kurum içi.
Gizli.
Çok gizli.
Bu sınıflar örnek niteliğindedir.
Kurumun kendi bilgi sınıflandırma politikası esas alınmalıdır.
Kontrol uygulamaları
Hassas dokümanların etiketlenmesi.
Yetkisiz paylaşımın sınırlandırılması.
Güvenli dosya aktarımı.
E-posta üzerinden hassas veri gönderiminin kontrol edilmesi.
Şifreleme.
Örnek risk
Çok gizli olarak sınıflandırılmış bir müşteri raporunun yanlış alıcıya gönderilmesi.
Bu risk yalnızca çalışan farkındalığıyla değil, uygun teknik kontrollerle de azaltılabilir.
10. A.5.15–A.5.18 – Erişim ve Kimlik Yönetimi
Erişim kontrolü, kurumsal bilgi güvenliğinin temel alanlarından biridir.
Kullanıcıların yalnızca görevleri için gerekli kaynaklara erişmesi hedeflenir.
Uygulama örnekleri
Rol bazlı erişim.
En az ayrıcalık ilkesi.
MFA.
Merkezi kimlik yönetimi.
Hesap yaşam döngüsü.
Periyodik erişim gözden geçirmesi.
Örnek
Bir çalışan farklı departmana geçtiğinde önceki görevine ait erişimler gözden geçirilmelidir.
Yeni yetkiler tanımlanırken gereksiz ayrıcalıklar verilmemelidir.
Denetim kanıtları
Yetki matrisi.
Erişim onay kayıtları.
Hesap açma ve kapatma kayıtları.
Periyodik erişim değerlendirmeleri.
MFA kapsam raporları.
11. A.5.19–A.5.23 – Tedarikçi ve Bulut Güvenliği
Tedarikçiler kurumsal sistemlere erişebilir veya hassas veri işleyebilir.
Bu nedenle tedarikçi güvenliği sözleşme öncesinden hizmet sonlandırmaya kadar değerlendirilmelidir.
Tedarikçi güvenliği
Tedarikçi risk değerlendirmesi.
Sözleşmesel güvenlik yükümlülükleri.
Erişim kontrolü.
Olay bildirim süreçleri.
Hizmet değişikliklerinin değerlendirilmesi.
Bulut güvenliği
Bulut hizmetlerinin seçimi.
Paylaşılan sorumluluk modeli.
Kimlik ve erişim yönetimi.
Veri saklama ve aktarım koşulları.
Loglama.
Hizmet sonlandırma ve veri geri alma süreçleri.
Örnek
Bir SaaS hizmetinin kullanımı sona erdiğinde verilerin nasıl geri alınacağı, hangi kayıtların silineceği ve erişimlerin nasıl kaldırılacağı önceden planlanmalıdır.
12. A.5.24–A.5.28 – Bilgi Güvenliği Olay Yönetimi
Bilgi güvenliği olaylarının yönetimi, güvenlik izleme ve müdahale süreçlerinin önemli parçasıdır.
Temel aşamalar
Olay yönetimi hazırlığı.
Güvenlik olaylarının değerlendirilmesi.
Olay sınıflandırma.
Müdahale.
Olay sonrası değerlendirme.
Kanıtların korunması.
Örnek
SOC ekibi şüpheli bir yönetici hesabı oturumu tespit etti.
Olay doğrulanır.
İlgili hesap ve sistemler değerlendirilir.
Yetkisiz erişim tespit edilirse müdahale planı uygulanır.
Gerekli kayıtlar korunur.
Olay sonrası iyileştirme faaliyetleri belirlenir.
Denetim kanıtları
Olay müdahale prosedürü.
Olay kayıtları.
Müdahale raporları.
Tatbikat sonuçları.
İyileştirme faaliyetleri.
13. A.5.29–A.5.30 – Kesinti Sırasında Güvenlik ve BİT Sürekliliği
Bilgi güvenliği, sistemlerin normal çalıştığı zamanlarla sınırlı değildir.
Kesinti ve kriz durumlarında da uygun güvenlik seviyesinin korunması gerekir.
Örnek riskler
Fidye yazılımı saldırısı.
Veri merkezi kesintisi.
Kritik bulut hizmeti arızası.
Yedekleme sisteminin çalışmaması.
Elektrik kesintisi.
Uygulama alanları
İş sürekliliği planları.
Felaket kurtarma planları.
Alternatif çalışma yöntemleri.
Yedekleme ve geri yükleme.
Kurtarma testleri.
Kriz iletişimi.
RTO ve RPO
RTO: Bir hizmetin kabul edilebilir kesinti süresi hedefidir.
RPO: Veri kaybı açısından kabul edilebilir kurtarma noktası hedefidir.
Bu değerler iş gereksinimlerine göre belirlenmelidir.
14. A.5.31–A.5.37 – Uyum, Kayıt ve Bağımsız Değerlendirme
Bu kontrol grubu yasal yükümlülükler, fikri mülkiyet, kayıtların korunması, gizlilik ve bağımsız değerlendirme gibi konuları kapsar.
Örnek uygulamalar
Uygulanabilir mevzuat envanteri.
Sözleşmesel güvenlik yükümlülüklerinin takibi.
Lisans ve fikri mülkiyet yönetimi.
Kayıt saklama politikaları.
Kişisel veri güvenliği kontrolleri.
Bağımsız güvenlik değerlendirmeleri.
İşletim prosedürlerinin dokümante edilmesi.
Önemli ayrım
ISO/IEC 27001 belgesi, KVKK veya GDPR gibi düzenlemelere tam uyumu otomatik olarak garanti etmez.
Hukuki yükümlülükler ayrıca değerlendirilmelidir.
A.6 – İnsan Kontrolleri
15. A.6 İnsan Kontrolleri Nelerdir?
ISO/IEC 27001:2022 kapsamında sekiz insan kontrolü bulunur.
| Kontrol | Konu |
|---|---|
| A.6.1 | Personel taraması |
| A.6.2 | İstihdam şartları ve koşulları |
| A.6.3 | Bilgi güvenliği farkındalığı, eğitim ve öğretim |
| A.6.4 | Disiplin süreci |
| A.6.5 | İşten ayrılma veya görev değişikliği sonrası sorumluluklar |
| A.6.6 | Gizlilik veya ifşa etmeme anlaşmaları |
| A.6.7 | Uzaktan çalışma |
| A.6.8 | Bilgi güvenliği olaylarının bildirilmesi |
İnsan kontrollerinin amacı çalışanları yalnızca hata kaynağı olarak değerlendirmek değildir.
Kurumsal süreçlerin güvenli biçimde işletilmesini sağlamaktır.
16. A.6.1–A.6.2 – İşe Alım ve İstihdam Güvenliği
İşe alım süreçlerinde görevle ilişkili güvenlik gereksinimleri değerlendirilmelidir.
Örnek uygulamalar
Görev bazlı güvenlik değerlendirmeleri.
Yetki ve sorumlulukların açıklanması.
Gizlilik yükümlülüklerinin belirlenmesi.
İstihdam koşullarında bilgi güvenliği sorumlulukları.
Önemli nokta
Personel değerlendirmeleri uygulanabilir mevzuat, gizlilik ve veri koruma yükümlülükleriyle uyumlu yürütülmelidir.
Her pozisyon için aynı kapsamda inceleme yapılması uygun olmayabilir.
17. A.6.3 – Bilgi Güvenliği Farkındalığı
Çalışan farkındalığı, bilgi güvenliği programlarının önemli bileşenidir.
Eğitim konuları
Phishing.
Sosyal mühendislik.
Parola güvenliği.
MFA.
Hassas veri paylaşımı.
Uzaktan çalışma güvenliği.
Yapay zekâ araçlarının güvenli kullanımı.
Olay bildirimi.
Etkinlik ölçümü
Eğitime katılım oranı.
Bilgi değerlendirme sonuçları.
Simülasyon sonuçları.
Gerçek olay bildirim davranışları.
Farkındalık eğitimi yalnızca katılım sertifikası oluşturmak amacıyla yürütülmemelidir.
Davranış değişikliği ve risk azaltma etkisi değerlendirilmelidir.
18. A.6.4–A.6.6 – Disiplin, İşten Ayrılma ve Gizlilik
Bilgi güvenliği yükümlülüklerinin çalışan yaşam döngüsü boyunca yönetilmesi gerekir.
İşten ayrılma kontrol listesi
Kurumsal hesapların kapatılması.
VPN erişiminin kaldırılması.
Bulut erişimlerinin sonlandırılması.
Kurumsal cihazların iadesi.
Fiziksel erişim kartlarının iptali.
Gizlilik yükümlülüklerinin hatırlatılması.
Örnek
İşten ayrılan bir çalışanın kişisel cihazında kurumsal veriler bulunabilir.
Bu durumda veri koruma ve cihaz yönetimi politikaları dikkate alınarak uygun işlemler yürütülmelidir.
19. A.6.7 – Uzaktan Çalışma Güvenliği
Uzaktan çalışma modeli farklı güvenlik riskleri oluşturabilir.
Örnek riskler
Güvensiz ağ kullanımı.
Cihaz kaybı.
Yetkisiz ekran görüntüleme.
Kontrolsüz dosya paylaşımı.
Kişisel cihazlardan kurumsal sistemlere erişim.
Önerilen kontroller
Yönetilen cihazlar.
Disk şifreleme.
MFA.
Uç nokta koruması.
Güvenli uzaktan erişim.
Oturum kilitleme.
Veri paylaşım politikaları.
Denetim kanıtları
Uzaktan çalışma politikası.
Cihaz uyumluluk raporları.
MFA kapsamı.
Uç nokta yönetimi kayıtları.
20. A.6.8 – Bilgi Güvenliği Olaylarının Bildirilmesi
Çalışanların şüpheli güvenlik olaylarını nasıl bildireceğini bilmesi gerekir.
Bildirilebilecek durumlar
Şüpheli e-posta.
Kaybolan cihaz.
Yanlış alıcıya gönderilen dosya.
Yetkisiz erişim şüphesi.
Şüpheli oturum açma bildirimi.
Zararlı yazılım belirtisi.
Önemli yaklaşım
Bildirim süreci kolay ve erişilebilir olmalıdır.
Çalışanların olayları gizlemesine neden olabilecek gereksiz engeller azaltılmalıdır.
Bildirim sonrası değerlendirme ve müdahale süreçleri tanımlanmalıdır.
A.7 – Fiziksel Kontroller
21. A.7 Fiziksel Kontroller Nelerdir?
ISO/IEC 27001:2022 kapsamında 14 fiziksel güvenlik kontrolü bulunur.
| Kontrol | Konu |
|---|---|
| A.7.1 | Fiziksel güvenlik çevreleri |
| A.7.2 | Fiziksel giriş |
| A.7.3 | Ofis, oda ve tesislerin güvenliği |
| A.7.4 | Fiziksel güvenlik izleme |
| A.7.5 | Fiziksel ve çevresel tehditlere karşı koruma |
| A.7.6 | Güvenli alanlarda çalışma |
| A.7.7 | Temiz masa ve temiz ekran |
| A.7.8 | Ekipmanların konumlandırılması ve korunması |
| A.7.9 | Kurum dışındaki varlıkların güvenliği |
| A.7.10 | Depolama ortamları |
| A.7.11 | Destekleyici altyapı hizmetleri |
| A.7.12 | Kablolama güvenliği |
| A.7.13 | Ekipman bakımı |
| A.7.14 | Ekipmanların güvenli imhası veya yeniden kullanımı |
22. A.7.1–A.7.4 – Fiziksel Erişim ve İzleme
Kritik bilgi varlıklarının bulunduğu alanlara erişim kontrol edilmelidir.
Örnek kontroller
Kartlı geçiş.
Ziyaretçi kayıtları.
Yetkili alan tanımları.
Kamera izleme.
Sunucu odası erişim kontrolü.
Fiziksel güvenlik alarmı.
Örnek
Sunucu odasına yalnızca yetkili personelin erişebilmesi sağlanabilir.
Giriş ve çıkışlar kayıt altına alınabilir.
Fiziksel erişim yetkileri periyodik olarak değerlendirilebilir.
Denetim kanıtları
Erişim yetki listeleri.
Ziyaretçi kayıtları.
Fiziksel güvenlik prosedürleri.
İzleme kayıtları.
23. A.7.5–A.7.8 – Çevresel Güvenlik ve Çalışma Alanları
Fiziksel güvenlik yalnızca yetkisiz girişlerin önlenmesinden oluşmaz.
Çevresel tehditler de değerlendirilmelidir.
Örnek tehditler
Yangın.
Su baskını.
Aşırı sıcaklık.
Nem.
Elektrik kesintisi.
Fiziksel hasar.
Kontrol uygulamaları
Yangın algılama.
Uygun iklimlendirme.
Enerji koruması.
Ekipmanların güvenli konumlandırılması.
Temiz masa politikası.
Temiz ekran politikası.
Örnek
Hassas müşteri dosyalarının ortak çalışma alanlarında açık bırakılması bilgi güvenliği riski oluşturabilir.
Temiz masa ve temiz ekran uygulamaları bu riski azaltmaya yardımcı olur.
24. A.7.9–A.7.14 – Ekipman ve Depolama Güvenliği
Kurumsal bilgi varlıkları ofis dışında da bulunabilir.
Dizüstü bilgisayarlar, taşınabilir diskler ve mobil cihazlar uygun şekilde korunmalıdır.
Örnek kontroller
Cihaz şifreleme.
Güvenli taşıma.
Depolama ortamı yönetimi.
Yetkisiz cihaz kullanımının sınırlandırılması.
Ekipman bakım kayıtları.
Güvenli veri silme.
Fiziksel imha.
Örnek
Kullanım dışı bırakılan bir SSD üzerinde hassas veriler bulunabilir.
Cihazın yalnızca işletim sistemi üzerinden biçimlendirilmesi her durumda güvenli imha anlamına gelmez.
Depolama teknolojisine uygun güvenli silme veya imha yöntemi belirlenmelidir.
A.8 – Teknolojik Kontroller
25. A.8 Teknolojik Kontroller Nelerdir?
ISO/IEC 27001:2022 kapsamında 34 teknolojik kontrol bulunur.
| Kontrol | Konu |
|---|---|
| A.8.1 | Kullanıcı uç nokta cihazları |
| A.8.2 | Ayrıcalıklı erişim hakları |
| A.8.3 | Bilgiye erişimin sınırlandırılması |
| A.8.4 | Kaynak koduna erişim |
| A.8.5 | Güvenli kimlik doğrulama |
| A.8.6 | Kapasite yönetimi |
| A.8.7 | Zararlı yazılımlara karşı koruma |
| A.8.8 | Teknik zafiyetlerin yönetimi |
| A.8.9 | Yapılandırma yönetimi |
| A.8.10 | Bilgi silme |
| A.8.11 | Veri maskeleme |
| A.8.12 | Veri sızıntısının önlenmesi |
| A.8.13 | Bilgi yedekleme |
| A.8.14 | Bilgi işleme tesislerinin yedekliliği |
| A.8.15 | Loglama |
| A.8.16 | İzleme faaliyetleri |
| A.8.17 | Saat senkronizasyonu |
| A.8.18 | Ayrıcalıklı yardımcı programların kullanımı |
| A.8.19 | Operasyonel sistemlere yazılım kurulumu |
| A.8.20 | Ağ güvenliği |
| A.8.21 | Ağ hizmetlerinin güvenliği |
| A.8.22 | Ağların ayrıştırılması |
| A.8.23 | Web filtreleme |
| A.8.24 | Kriptografinin kullanımı |
| A.8.25 | Güvenli geliştirme yaşam döngüsü |
| A.8.26 | Uygulama güvenliği gereksinimleri |
| A.8.27 | Güvenli sistem mimarisi ve mühendislik ilkeleri |
| A.8.28 | Güvenli kodlama |
| A.8.29 | Geliştirme ve kabul aşamalarında güvenlik testleri |
| A.8.30 | Dış kaynaklı geliştirme |
| A.8.31 | Geliştirme, test ve üretim ortamlarının ayrılması |
| A.8.32 | Değişiklik yönetimi |
| A.8.33 | Test bilgileri |
| A.8.34 | Denetim testleri sırasında bilgi sistemlerinin korunması |
26. A.8.1–A.8.5 – Uç Nokta, Ayrıcalık ve Kimlik Doğrulama
Bu kontroller cihazların ve kullanıcı erişimlerinin güvenli yönetilmesini destekler.
Uç nokta güvenliği
EDR veya uygun zararlı yazılım koruması.
Disk şifreleme.
Cihaz yönetimi.
Güvenlik güncellemeleri.
Güvenli yapılandırma.
Ayrıcalıklı erişim
Yönetici hesaplarının sınırlandırılması.
Ayrıcalıklı hesapların izlenmesi.
Gerektiğinde PAM kullanımı.
Yetkilerin periyodik değerlendirilmesi.
Kaynak kod erişimi
Kod depolarına rol bazlı erişim.
Güvenli kimlik doğrulama.
Erişim kayıtları.
Denetim kanıtları
Uç nokta uyumluluk raporları.
Yönetici hesap listeleri.
MFA raporları.
Kaynak kod erişim kayıtları.
27. A.8.6–A.8.9 – Kapasite, Zararlı Yazılım, Zafiyet ve Yapılandırma
Kurumların sistemlerini güvenli ve sürdürülebilir biçimde işletmesi gerekir.
Kapasite yönetimi
Kaynak tüketiminin izlenmesi.
Kapasite planlaması.
Performans darboğazlarının değerlendirilmesi.
Zararlı yazılım koruması
Uç nokta koruması.
E-posta güvenliği.
Zararlı yazılım olaylarının izlenmesi.
Zafiyet yönetimi
Düzenli tarama.
Risk bazlı önceliklendirme.
Yama yönetimi.
Yeniden doğrulama.
Yapılandırma yönetimi
Güvenli yapılandırma standartları.
Yapılandırma değişiklik kayıtları.
Güvenlik sertleştirme.
Konfigürasyon uyumluluk kontrolleri.
Örnek
Bir firewall cihazında gereksiz yönetim servisleri açık olabilir.
Yapılandırma değerlendirmesiyle bu servisler belirlenebilir.
Gerekli olmayan erişimler kapatılarak saldırı yüzeyi azaltılabilir.
28. A.8.10–A.8.12 – Veri Silme, Maskeleme ve DLP
Veri güvenliği kontrolleri hassas bilgilerin yaşam döngüsü boyunca korunmasını destekler.
Bilgi silme
Saklama süresi dolan verilerin uygun şekilde silinmesi.
Kullanım dışı cihazların güvenli temizlenmesi.
Bulut ortamlarında veri silme süreçlerinin değerlendirilmesi.
Veri maskeleme
Test ortamlarında hassas verilerin korunması.
Yetkisiz kişilere gösterilen bilgilerin sınırlandırılması.
Veri minimizasyonunun desteklenmesi.
Veri sızıntısının önlenmesi
E-posta üzerinden hassas veri paylaşımının kontrol edilmesi.
Uç noktalarda veri aktarım politikaları.
Bulut depolama paylaşım kontrolleri.
Örnek
Bir çalışan müşteri veritabanını kişisel bulut hesabına yüklemeye çalıştığında uygun DLP politikaları bu işlemi tespit edebilir veya engelleyebilir.
Kontrolün etkinliği test edilmelidir.
29. A.8.13–A.8.14 – Yedekleme ve Yedeklilik
Yedekleme ve yedeklilik farklı amaçlara hizmet eder.
Yedekleme, verilerin geri yüklenebilmesini destekler.
Yedeklilik, belirli sistem bileşenlerinin arızalanması durumunda hizmet sürekliliğini destekler.
Yedekleme kontrolleri
Yedekleme politikası.
Yedeklerin korunması.
Erişim kontrolü.
Geri yükleme testleri.
Yedekleme izleme.
Yedeklilik kontrolleri
Yedekli ağ bağlantıları.
Yedekli güç kaynakları.
Yüksek erişilebilirlik mimarisi.
Alternatif sistem bileşenleri.
Kritik nokta
RAID yapılandırması tek başına yedekleme değildir.
Benzer şekilde yedekleme yapılması, sistemin kesintisiz çalışacağını garanti etmez.
30. A.8.15–A.8.17 – Loglama, İzleme ve Saat Senkronizasyonu
Güvenlik olaylarının anlaşılması için kayıtların doğru ve kullanılabilir olması gerekir.
Loglama
Kimlik doğrulama kayıtları.
Yönetici işlemleri.
Kritik sistem değişiklikleri.
Güvenlik cihazı olayları.
Uygulama güvenlik kayıtları.
İzleme
Şüpheli aktivitelerin tespiti.
Anormal oturumların değerlendirilmesi.
Yetkisiz erişim göstergelerinin incelenmesi.
Saat senkronizasyonu
Sistemlerin uygun zaman kaynaklarıyla senkronize edilmesi.
Örnek
Bir güvenlik olayında firewall, sunucu ve uygulama loglarının zamanları tutarsızsa olay sıralamasının doğru oluşturulması güçleşebilir.
Bu nedenle saat senkronizasyonu olay inceleme açısından önemlidir.
31. A.8.18–A.8.19 – Ayrıcalıklı Araçlar ve Yazılım Kurulumu
Kritik sistemlerde kullanılan yönetim araçları güçlü yetkilere sahip olabilir.
Bu araçların kontrolsüz kullanılması güvenlik riski oluşturabilir.
Örnek kontroller
Ayrıcalıklı yardımcı programların sınırlandırılması.
Yönetim araçlarına erişim kontrolü.
Yazılım kurulum yetkilerinin belirlenmesi.
Yetkisiz yazılım kurulumunun önlenmesi.
Kurulum kayıtlarının tutulması.
Örnek
Üretim sunucularına yalnızca onaylı yazılımların kurulması sağlanabilir.
Kurulum işlemleri yetkili personel tarafından yürütülebilir.
Değişiklik kayıtları korunabilir.
32. A.8.20–A.8.24 – Ağ Güvenliği ve Kriptografi
Ağ güvenliği kontrolleri sistemler arasındaki iletişimin korunmasını destekler.
Ağ güvenliği
Firewall.
Ağ erişim kontrolü.
IDS/IPS.
Güvenli uzaktan erişim.
Ağ segmentasyonu.
Ağ hizmetleri
Hizmet güvenliği gereksinimleri.
Tedarikçi bağlantıları.
Ağ hizmeti izleme.
Web filtreleme
Zararlı veya uygunsuz web kaynaklarına erişimin sınırlandırılması.
Kriptografi
Veri aktarımında şifreleme.
Depolanan verilerin korunması.
Anahtar yönetimi.
Sertifika yönetimi.
Örnek
Kritik veritabanı sunucularının kullanıcı ağından doğrudan erişilebilir olması risk oluşturabilir.
Uygun segmentasyon ve erişim kurallarıyla erişim sınırlandırılabilir.
33. A.8.25–A.8.29 – Güvenli Yazılım Geliştirme
Yazılım geliştirme faaliyetlerinde güvenliğin tasarım aşamasından itibaren ele alınması gerekir.
Güvenli geliştirme yaşam döngüsü
Güvenlik gereksinimleri.
Tehdit modelleme.
Güvenli mimari.
Güvenli kodlama.
Kod inceleme.
Güvenlik testleri.
Kullanılabilecek yöntemler
SAST.
DAST.
SCA.
Secret Scanning.
API güvenlik testleri.
Manuel kod inceleme.
Sızma testi.
Örnek
Bir uygulamada kullanıcı yetkilendirmesi yalnızca arayüzde kontrol ediliyorsa API üzerinden yetkisiz erişim mümkün olabilir.
Bu nedenle güvenlik gereksinimleri hem tasarım hem de test aşamasında doğrulanmalıdır.
Denetim kanıtları
Güvenli geliştirme politikası.
Kod inceleme kayıtları.
Güvenlik test raporları.
Bulguların kapatılma kayıtları.
34. A.8.30–A.8.34 – Dış Kaynak, Ortam Ayrımı ve Değişiklik Güvenliği
Dış kaynaklı geliştirme süreçlerinde bilgi güvenliği gereksinimleri açıkça tanımlanmalıdır.
Dış kaynaklı geliştirme
Güvenlik gereksinimleri.
Kod sahipliği.
Erişim kontrolü.
Teslimat kriterleri.
Güvenlik testleri.
Ortam ayrımı
Geliştirme.
Test.
Üretim.
Bu ortamlar uygun şekilde ayrılmalıdır.
Test verileri
Üretim verilerinin test ortamlarında kullanımı değerlendirilmelidir.
Gerektiğinde maskeleme veya sentetik veri kullanılabilir.
Değişiklik yönetimi
Değişiklik talepleri.
Etki değerlendirmesi.
Onay.
Test.
Geri dönüş planı.
Denetim testleri
Güvenlik testlerinin üretim sistemlerinde kesinti veya veri kaybı oluşturmaması için uygun planlama yapılmalıdır.
ISO/IEC 27001:2022 Yeni Kontroller
35. ISO 27001:2022 ile Gelen 11 Yeni Kontrol
2022 sürümünde yeni olarak tanımlanan 11 kontrol bulunmaktadır.
| Kontrol | Konu | Uygulama örneği |
|---|---|---|
| A.5.7 | Tehdit istihbaratı | Tehdit verilerinin risk yönetimine aktarılması |
| A.5.23 | Bulut hizmetleri güvenliği | Bulut güvenlik politikası |
| A.5.30 | İş sürekliliği için BİT hazırlığı | Felaket kurtarma testleri |
| A.7.4 | Fiziksel güvenlik izleme | Kamera ve erişim izleme |
| A.8.9 | Yapılandırma yönetimi | Güvenli konfigürasyon standartları |
| A.8.10 | Bilgi silme | Güvenli veri silme |
| A.8.11 | Veri maskeleme | Test verilerinin maskelenmesi |
| A.8.12 | Veri sızıntısının önlenmesi | DLP politikaları |
| A.8.16 | İzleme faaliyetleri | SOC/SIEM izleme |
| A.8.23 | Web filtreleme | Zararlı web erişiminin sınırlandırılması |
| A.8.28 | Güvenli kodlama | Secure Coding kontrolleri |
Bu kontroller, modern kurumsal teknoloji ortamlarının güvenlik ihtiyaçlarını daha görünür hale getirir.
36. ISO 27001 Kontrolleri Nasıl Önceliklendirilir?
Kontrollerin uygulanmasında tek bir standart sıra bulunmaz.
Önceliklendirme risk değerlendirmesi ve ilgili yükümlülüklerle ilişkilendirilmelidir.
Örnek önceliklendirme
Birinci aşama: Kritik varlıklar, kimlik güvenliği, erişim kontrolü ve bilinen yüksek riskli zafiyetler.
İkinci aşama: Yedekleme, loglama, güvenlik izleme ve olay müdahale.
Üçüncü aşama: Tedarikçi güvenliği, veri sınıflandırma, DLP ve süreç olgunluğu.
Dördüncü aşama: Kontrol etkinliğinin ölçülmesi, otomasyon ve sürekli iyileştirme.
Bu yaklaşım örnektir.
Kurumun risk değerlendirmesi farklı bir uygulama sırası gerektirebilir.
37. ISO 27001 Kontrol Etkinliği Nasıl Ölçülür?
Bir kontrolün tanımlanmış olması, etkin çalıştığı anlamına gelmez.
Kontrollerin uygulama ve etkinlik durumları değerlendirilmelidir.
Örnek ölçümler
MFA kapsam oranı.
Kritik zafiyet kapanma oranı.
Yedek geri yükleme testi başarısı.
Ayrıcalıklı hesap gözden geçirme oranı.
Güvenlik olaylarının tespit süresi.
Olay müdahale süresi.
Erişim kapatma süresi.
Örnek
MFA politikasının bulunması tek başına yeterli değildir.
Kritik kullanıcı ve yönetici hesaplarının gerçekten MFA ile korunduğu doğrulanmalıdır.
38. ISO 27001 Kontrollerinde Teknik Denetim
Teknik denetim, güvenlik kontrollerinin gerçek sistemlerde nasıl uygulandığını değerlendirmeye yardımcı olur.
Örnek faaliyetler
Firewall kural analizi.
Active Directory güvenlik incelemesi.
Sunucu yapılandırma değerlendirmesi.
Bulut IAM analizi.
Zafiyet taraması.
Sızma testi.
Kaynak kod güvenlik analizi.
Yedekleme geri yükleme testi.
Kritik nokta
Teknik denetim sonuçları risk yönetimi ve düzeltici faaliyet süreçlerine dahil edilmelidir.
Yalnızca rapor hazırlanması yeterli değildir.
39. ISO 27001 Ek A Kontrolleri İçin Denetim Kanıtları
Denetim kanıtları kontrolün niteliğine göre değişir.
| Kontrol alanı | Örnek kanıt |
|---|---|
| Bilgi güvenliği politikası | Onaylı politika |
| Varlık yönetimi | Güncel envanter |
| Erişim kontrolü | Yetki matrisi ve erişim kayıtları |
| Tehdit istihbaratı | Değerlendirme ve aksiyon kayıtları |
| Tedarikçi güvenliği | Risk değerlendirmesi ve sözleşmeler |
| Olay yönetimi | Olay kayıtları ve müdahale raporları |
| Fiziksel güvenlik | Erişim ve ziyaretçi kayıtları |
| Zafiyet yönetimi | Tarama ve iyileştirme kayıtları |
| Yedekleme | Geri yükleme test sonuçları |
| Güvenli geliştirme | Kod inceleme ve test raporları |
Kanıtların güncel, ilgili ve doğrulanabilir olması önemlidir.
40. ISO 27001 Ek A ile SoA Arasındaki İlişki
SoA, gerekli güvenlik kontrollerinin seçilme gerekçelerini ve uygulama durumlarını gösterir.
Örnek
Risk: Kritik verilerin kaybedilmesi.
Kontrol: A.8.13 – Bilgi yedekleme.
Gerekçe: Veri kaybı ve erişilebilirlik riskinin azaltılması.
Uygulama: Düzenli yedekleme ve geri yükleme testleri.
Kanıt: Yedekleme kayıtları ve test raporları.
Önemli nokta
SoA, risk işleme planından bağımsız bir belge olmamalıdır.
Kontrollerin neden gerekli olduğu açıklanabilmelidir.
41. ISO 27001 Ek A ve NIST CSF 2.0 İlişkisi
NIST CSF 2.0, siber güvenlik risklerinin yönetilmesini destekleyen altı temel fonksiyon içerir.
GOVERN.
IDENTIFY.
PROTECT.
DETECT.
RESPOND.
RECOVER.
Örnek eşleştirme
| NIST CSF fonksiyonu | ISO 27001 kontrol alanları |
|---|---|
| GOVERN | Politika, sorumluluklar, tedarikçi yönetimi |
| IDENTIFY | Varlık envanteri, risk değerlendirmesi |
| PROTECT | Erişim, şifreleme, uç nokta güvenliği |
| DETECT | Loglama, izleme, tehdit istihbaratı |
| RESPOND | Olay yönetimi ve müdahale |
| RECOVER | Yedekleme ve süreklilik hazırlığı |
Bu eşleştirme kavramsal örnektir.
Resmi ve eksiksiz bir kontrol eşdeğerliği olarak değerlendirilmemelidir.
42. ISO 27001 Ek A ve KVKK İlişkisi
ISO/IEC 27001 kontrolleri kişisel veri güvenliğini destekleyebilir.
Özellikle erişim kontrolü, veri sınıflandırma, şifreleme, olay yönetimi ve tedarikçi güvenliği alanlarında önemli katkı sağlayabilir.
Ancak ISO/IEC 27001 ile KVKK farklı gereksinimlere sahiptir.
Örnek
Bir kurum müşteri verilerini güçlü şifreleme ile koruyor olabilir.
Ancak kişisel verilerin işlenmesi için gerekli hukuki şartların ayrıca değerlendirilmesi gerekir.
ISO/IEC 27001 belgesi, KVKK'ya tam uyumun otomatik kanıtı değildir.
43. ISO 27001 Ek A Kontrolleri İçin 90 Günlük Örnek Plan
Gün 1–15: Kontrol Envanteri
Mevcut kontrollerin belirlenmesi.
SoA değerlendirmesi.
Eksiklik analizi.
Kritik risklerin önceliklendirilmesi.
Gün 16–30: Kimlik ve Erişim Güvenliği
MFA.
Yetki gözden geçirme.
Ayrıcalıklı erişim.
Kritik hesap yönetimi.
Gün 31–45: Teknik Güvenlik
Zafiyet yönetimi.
Yapılandırma güvenliği.
Uç nokta koruması.
Ağ güvenliği.
Gün 46–60: Veri ve Süreklilik
Veri sınıflandırma.
Yedekleme.
Geri yükleme testleri.
Veri paylaşım kontrolleri.
Gün 61–75: İzleme ve Olay Yönetimi
Loglama.
Güvenlik izleme.
Olay müdahale prosedürleri.
Olay tatbikatları.
Gün 76–90: Denetim ve İyileştirme
Kontrol doğrulama.
İç denetim.
Düzeltici faaliyetler.
Yönetim raporlaması.
Bu plan örnektir ve 90 gün içerisinde tam uyum veya belgelendirme garantisi oluşturmaz.
44. SECURESYS ISO 27001 Ek A Kontrol Değerlendirmesi ve Danışmanlığı
SECURESYS, bilgi güvenliği yönetim sistemi çalışmalarında teknik güvenlik değerlendirmelerini ve kurumsal risk yönetimini birlikte ele alan bir yaklaşım sunar.
Mevcut durum ve boşluk analizi
ISO/IEC 27001:2022 gereksinimleri ve Ek A kontrolleri kapsamında mevcut uygulamalar değerlendirilir.
Risk yönetimi ve SoA
Kontrol seçimlerinin risk değerlendirmesiyle ilişkilendirilmesi desteklenir.
Teknik güvenlik doğrulaması
Sistem, ağ, uygulama ve bulut altyapılarında güvenlik değerlendirmeleri gerçekleştirilebilir.
Sızma testi ve zafiyet yönetimi
Teknik güvenlik açıklarının belirlenmesi, önceliklendirilmesi ve iyileştirme süreçlerinin desteklenmesi sağlanır.
SOC ve güvenlik izleme
Güvenlik olaylarının izlenmesi ve müdahale kabiliyetlerinin geliştirilmesi desteklenebilir.
Güvenli yazılım geliştirme
Kaynak kod analizi, uygulama güvenliği ve güvenli geliştirme süreçleri değerlendirilebilir.
Denetim hazırlığı
Kontrol uygulamaları, kanıtlar ve düzeltici faaliyetlerin değerlendirilmesi desteklenir.
SECURESYS yaklaşımında ISO/IEC 27001 kontrolleri, yalnızca belgelendirme amacıyla oluşturulan dokümanlar değil; gerçek bilgi güvenliği risklerini azaltan, doğrulanabilir ve sürdürülebilir uygulamalar olarak ele alınır.
Sık Sorulan Sorular (SSS)
1. ISO 27001 Ek A nedir?
ISO/IEC 27001:2022 standardında yer alan ve bilgi güvenliği risklerinin işlenmesinde kullanılabilecek 93 referans güvenlik kontrolünü içeren bölümdür.
2. ISO 27001:2022 kaç kontrol içerir?
Ek A bölümünde toplam 93 kontrol bulunur.
3. ISO 27001 kontrolleri kaç gruba ayrılır?
Dört gruba ayrılır: Organizasyonel, insan, fiziksel ve teknolojik kontroller.
4. Organizasyonel kontrol sayısı kaçtır?
37 organizasyonel kontrol bulunur.
5. İnsan kontrolü sayısı kaçtır?
8 insan kontrolü bulunur.
6. Fiziksel kontrol sayısı kaçtır?
14 fiziksel kontrol bulunur.
7. Teknolojik kontrol sayısı kaçtır?
34 teknolojik kontrol bulunur.
8. ISO 27001'in 93 kontrolünün tamamı zorunlu mudur?
Her kontrolün her kuruluşta aynı şekilde uygulanması zorunlu değildir. Kontrol gerekliliği risk işleme kararlarıyla belirlenir ve SoA'da gerekçelendirilir.
9. ISO 27001 ile ISO 27002 arasındaki fark nedir?
ISO/IEC 27001 BGYS gereksinimlerini tanımlar. ISO/IEC 27002 bilgi güvenliği kontrollerinin uygulanmasına yönelik rehber sağlar.
10. SoA nedir?
Uygulanabilirlik Bildirgesi, gerekli kontrolleri, seçilme gerekçelerini, uygulama durumlarını ve Ek A hariç tutma gerekçelerini gösterir.
11. ISO 27001:2022 ile kaç yeni kontrol geldi?
2022 kontrol yapısında yeni olarak tanımlanan 11 kontrol bulunmaktadır.
12. ISO 27001 için SOC zorunlu mudur?
Bütün kuruluşlar için 7/24 SOC zorunluluğu bulunmaz. İzleme gereksinimleri risk değerlendirmesine göre belirlenir.
13. ISO 27001 için DLP zorunlu mudur?
DLP kontrolünün gerekliliği riskler ve ilgili yükümlülüklerle birlikte değerlendirilmelidir. Belirli bir ticari DLP ürününün satın alınması genel bir zorunluluk değildir.
14. ISO 27001 için sızma testi zorunlu mudur?
Her kuruluş için aynı sıklıkta sızma testi yapılmasını gerektiren genel bir kural bulunmaz. Test ihtiyaçları risklere ve uygulanabilir yükümlülüklere göre belirlenir.
15. ISO 27001 kaynak kod analizini kapsar mı?
Evet. Kaynak koduna erişim, güvenli kodlama, güvenli geliştirme ve güvenlik testleriyle ilişkili kontroller bulunmaktadır.
16. ISO 27001 bulut güvenliğini kapsar mı?
Evet. A.5.23 bulut hizmetlerinin kullanımında bilgi güvenliğini ele alır. Ayrıca erişim, loglama ve veri koruma gibi diğer kontroller de bulut ortamlarıyla ilişkili olabilir.
17. ISO 27001 kontrolleri nasıl denetlenir?
Politikalar, kayıtlar, teknik yapılandırmalar, görüşmeler, örneklemeler ve uygun doğrulama yöntemleriyle değerlendirilir.
18. ISO 27001 belgesi bütün güvenlik açıklarının kapatıldığını gösterir mi?
Hayır. Belgelendirme, tanımlanan kapsamda BGYS gereksinimlerine uygunluk değerlendirmesidir; bütün teknik açıkların bulunmadığını garanti etmez.
19. ISO 27001 Ek A kontrolleri ne sıklıkla gözden geçirilmelidir?
Kontroller planlanan aralıklarla ve önemli değişikliklerde değerlendirilmelidir. Sıklık kurumun risklerine göre belirlenir.
20. ISO 27001 Ek A danışmanlığı ne sağlar?
Kontrollerin değerlendirilmesi, risklerle ilişkilendirilmesi, SoA hazırlanması, eksikliklerin belirlenmesi ve iyileştirme faaliyetlerinin planlanmasına destek sağlar.
Sonuç: ISO 27001'in 93 Kontrolü Nasıl Değer Üretir?
ISO/IEC 27001:2022 Ek A kontrolleri, kurumsal bilgi güvenliğinin farklı boyutlarını kapsayan bütünleşik bir referans yapısı sunar.
Organizasyonel kontroller yönetim ve süreç güvenliğini destekler.
İnsan kontrolleri çalışanların güvenlik sorumluluklarını ele alır.
Fiziksel kontroller bilgi varlıklarının bulunduğu ortamları korumayı hedefler.
Teknolojik kontroller ise sistem, ağ, uygulama ve veri güvenliğine odaklanır.
Ancak 93 kontrolün gerçek değeri, yalnızca bir kontrol listesinde işaretlenmesiyle ortaya çıkmaz.
Kontroller risk değerlendirmesine dayanmalıdır.
Uygulanabilirlik gerekçeleri açık olmalıdır.
Sorumluluklar belirlenmelidir.
Teknik ve idari uygulamalar doğrulanmalıdır.
Denetim kanıtları güncel tutulmalıdır.
Kontrol etkinliği düzenli ölçülmelidir.
Etkili bir ISO/IEC 27001 uygulaması, 93 kontrolü ezberlemekten değil, kurumun gerçek risklerini azaltacak doğru kontrolleri seçmekten ve bunların çalıştığını gösterebilmekten geçer.
İlgili Makaleler
Siber Güvenlik Uyum ve Danışmanlık Merkezi
Siber Hijyen Nedir? Kurumlar İçin Temel Siber Güvenlik Kontrolleri ve Uygulama Rehberi
Siber hijyen nedir, neden önemlidir? Kurumlar için MFA, yama yönetimi, varlık envanteri, yedekleme, erişim kontrolü ve siber hijyen uygulama rehberi.
Kurumsal Siber Hijyen Kontrol Listesi: 25 Kritik Güvenlik Önlemi ve Uygulama Rehberi
Kurumsal siber hijyen kontrol listesi: MFA, yama yönetimi, EDR, yedekleme, erişim güvenliği ve 25 kritik siber güvenlik kontrolünü uygulama rehberi.
ISO/IEC 27001 Nedir? Bilgi Güvenliği Yönetim Sistemi, 93 Kontrol ve Belgelendirme Rehberi
ISO/IEC 27001 nedir? ISO 27001:2022 standardı, 93 güvenlik kontrolü, BGYS kurulumu, risk analizi, SoA, TÜRKAK ve belgelendirme süreçlerini öğrenin.
ISO/IEC 27001 Risk Analizi Nasıl Yapılır? Risk Değerlendirme, Risk İşleme ve SoA Hazırlama Rehberi
ISO 27001 risk analizi nasıl yapılır? 5×5 risk matrisi, risk envanteri, risk işleme planı, kalan risk, SoA örnekleri ve BGYS denetim rehberi.
ISO 27001 İç Denetim Nasıl Yapılır? Denetim Planı, Uygunsuzluk Yönetimi ve Belgelendirme Hazırlığı
ISO 27001 iç denetim nasıl yapılır? Denetim planı, kontrol listesi, majör ve minör uygunsuzluklar, düzeltici faaliyetler ve belgelendirme hazırlığını öğrenin.
ISO 27001 Belgelendirme Süreci Nasıl İşler? TÜRKAK, Stage 1, Stage 2 ve Gözetim Denetimleri Rehberi
ISO 27001 belgesi nasıl alınır? TÜRKAK akreditasyonu, Stage 1 ve Stage 2 denetimleri, majör-minör uygunsuzluklar, gözetim ve belgelendirme maliyetleri.
Bu konuda profesyonel destek mi arıyorsunuz?
Uzman ekibimiz ücretsiz danışmanlık için sizi en kısa sürede arasın.