Siber Güvenlik Uyum ve Danışmanlık Merkezi
Siber hijyen, ISO/IEC 27001, KVKK ve GDPR, IEC 62443, NIS2, DORA ve siber güvenlik olgunluk modeli — uyum ve danışmanlık süreçlerini anlatan, uzman ekibimizin hazırladığı 12 bölümlük rehber serisi.
Siber Hijyen Nedir? Kurumlar İçin Temel Siber Güvenlik Kontrolleri ve Uygulama Rehberi
Siber hijyen nedir, neden önemlidir? Kurumlar için MFA, yama yönetimi, varlık envanteri, yedekleme, erişim kontrolü ve siber hijyen uygulama rehberi.
Kurumsal Siber Hijyen Kontrol Listesi: 25 Kritik Güvenlik Önlemi ve Uygulama Rehberi
Kurumsal siber hijyen kontrol listesi: MFA, yama yönetimi, EDR, yedekleme, erişim güvenliği ve 25 kritik siber güvenlik kontrolünü uygulama rehberi.
ISO/IEC 27001 Nedir? Bilgi Güvenliği Yönetim Sistemi, 93 Kontrol ve Belgelendirme Rehberi
ISO/IEC 27001 nedir? ISO 27001:2022 standardı, 93 güvenlik kontrolü, BGYS kurulumu, risk analizi, SoA, TÜRKAK ve belgelendirme süreçlerini öğrenin.
ISO/IEC 27001 Risk Analizi Nasıl Yapılır? Risk Değerlendirme, Risk İşleme ve SoA Hazırlama Rehberi
ISO 27001 risk analizi nasıl yapılır? 5×5 risk matrisi, risk envanteri, risk işleme planı, kalan risk, SoA örnekleri ve BGYS denetim rehberi.
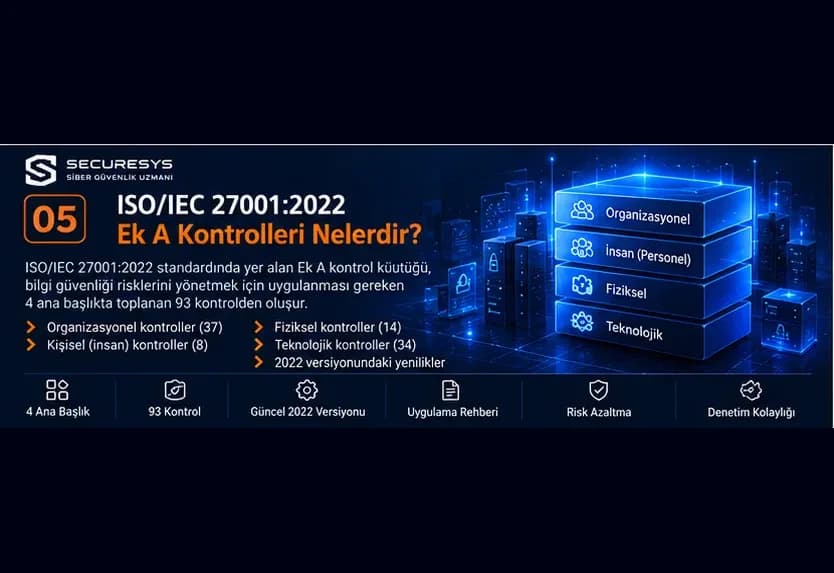
ISO/IEC 27001:2022 Ek A Kontrolleri Nelerdir? 93 Bilgi Güvenliği Kontrolü ve Uygulama Rehberi
ISO 27001:2022 Ek A kapsamındaki 93 güvenlik kontrolünü keşfedin. Organizasyonel, insan, fiziksel ve teknolojik kontrolleri uygulama örnekleriyle öğrenin.
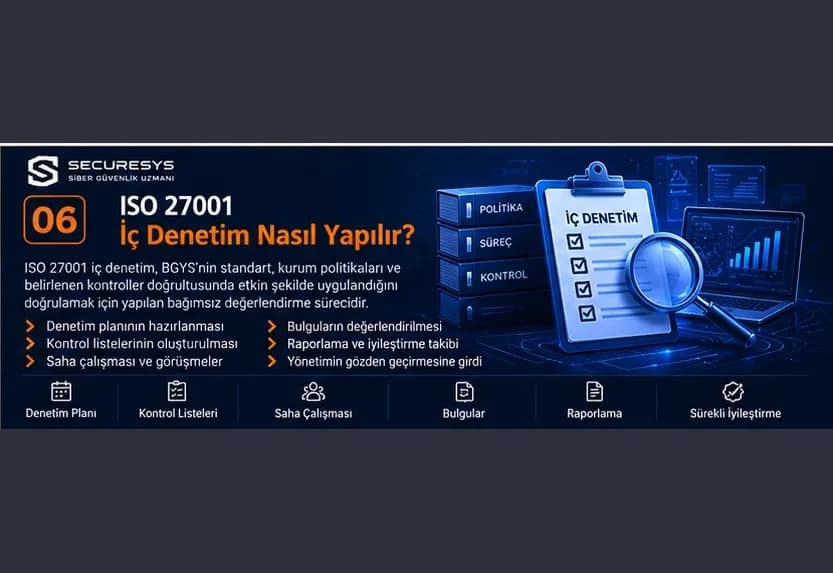
ISO 27001 İç Denetim Nasıl Yapılır? Denetim Planı, Uygunsuzluk Yönetimi ve Belgelendirme Hazırlığı
ISO 27001 iç denetim nasıl yapılır? Denetim planı, kontrol listesi, majör ve minör uygunsuzluklar, düzeltici faaliyetler ve belgelendirme hazırlığını öğrenin.
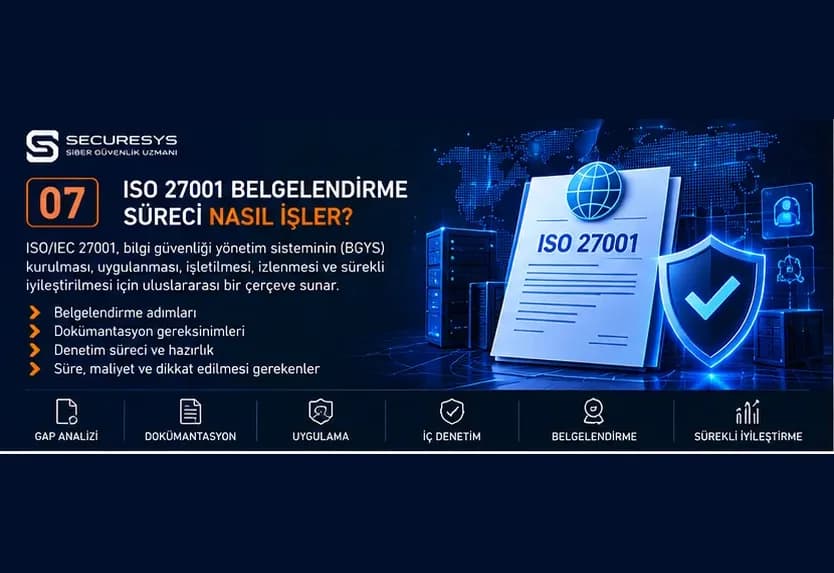
ISO 27001 Belgelendirme Süreci Nasıl İşler? TÜRKAK, Stage 1, Stage 2 ve Gözetim Denetimleri Rehberi
ISO 27001 belgesi nasıl alınır? TÜRKAK akreditasyonu, Stage 1 ve Stage 2 denetimleri, majör-minör uygunsuzluklar, gözetim ve belgelendirme maliyetleri.
KVKK ve GDPR Uyumu Nasıl Sağlanır? Kişisel Veri Güvenliği, Teknik ve İdari Tedbirler Rehberi
KVKK ve GDPR uyumu nasıl sağlanır? Kişisel veri envanteri, teknik ve idari tedbirler, veri ihlali bildirimi, yurt dışına aktarım ve ISO 27001 kontrolleri.
IEC 62443 Nedir? Endüstriyel Siber Güvenlik, OT/ICS Güvenliği ve IEC 62443-4-1 Danışmanlık Rehberi
IEC 62443 nedir? IEC 62443-4-1, 4-2, 3-3 ve 2-1 standartları, OT/ICS güvenliği, endüstriyel risk analizi, ürün geliştirme ve sertifikasyon danışmanlığı.
NIS2 Direktifi Nedir? Avrupa Birliği Siber Güvenlik Yükümlülükleri, Risk Yönetimi ve Uyum Rehberi
NIS2 Direktifi nedir? Kapsamı, 24 ve 72 saatlik olay bildirimi, risk yönetimi, yönetim sorumlulukları, cezalar ve NIS2 uyum danışmanlığı.
DORA Nedir? Finansal Kuruluşlarda Dijital Operasyonel Dayanıklılık, Siber Güvenlik ve DORA Uyum Rehberi
DORA nedir? Finansal kuruluşlarda BİT risk yönetimi, olay bildirimi, TLPT, Red Team, üçüncü taraf riskleri ve DORA uyum danışmanlığı rehberi.
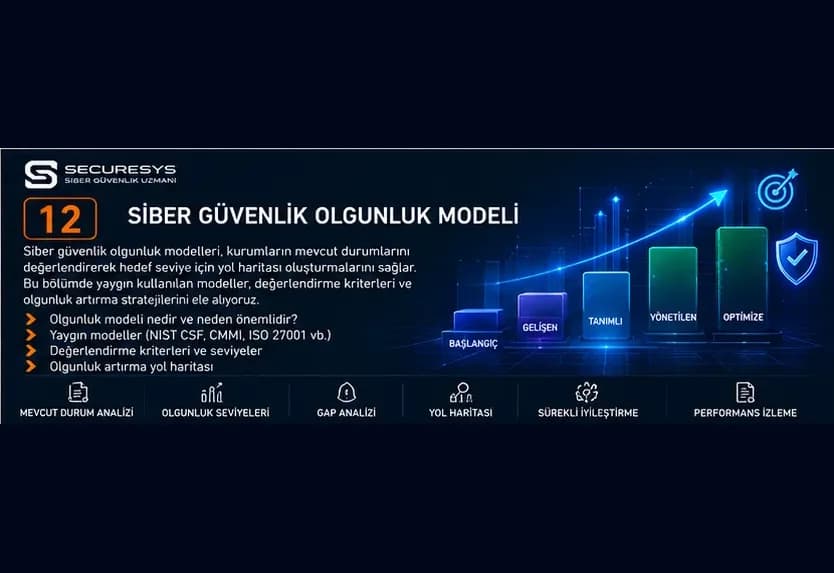
Siber Güvenlik Olgunluk Modeli Nedir? GAP Analizi, Güvenlik Seviyesi Ölçümü ve Kurumsal Yol Haritası
Siber güvenlik olgunluk modeli nedir? NIST CSF 2.0, ISO 27001, IEC 62443, GAP analizi, olgunluk seviyeleri ve kurumsal güvenlik yol haritası.
Bu konularda profesyonel destek mi arıyorsunuz?
Uzman ekibimiz kurumunuza özel bir güvenlik değerlendirmesi için sizinle iletişime geçsin.