DORA Nedir? Finansal Kuruluşlarda Dijital Operasyonel Dayanıklılık, Siber Güvenlik ve DORA Uyum Rehberi
DORA nedir? Finansal kuruluşlarda BİT risk yönetimi, olay bildirimi, TLPT, Red Team, üçüncü taraf riskleri ve DORA uyum danışmanlığı rehberi.
DORA Nedir?
DORA (Digital Operational Resilience Act), Avrupa Birliği finans sektöründe dijital operasyonel dayanıklılığı güçlendirmek amacıyla oluşturulan ve finansal kuruluşların bilgi ve iletişim teknolojileri (BİT/ICT) kaynaklı riskleri yönetmesini düzenleyen AB tüzüğüdür.
DORA'nın resmî adı Regulation (EU) 2022/2554 olup düzenleme 17 Ocak 2025 tarihinden itibaren uygulanmaktadır.
DORA, finansal kuruluşların yalnızca siber saldırılardan korunmasını değil, ciddi teknoloji kesintileri ve güvenlik olayları karşısında kritik hizmetlerini sürdürebilmesini, olayları yönetebilmesini ve operasyonlarını güvenli biçimde geri kazanabilmesini hedefler.
Düzenleme beş temel alana odaklanır:
- BİT risk yönetimi
- BİT ile ilgili olayların yönetimi, sınıflandırılması ve bildirilmesi
- Dijital operasyonel dayanıklılık testleri
- BİT üçüncü taraf risk yönetimi
- Siber tehdit bilgilerinin paylaşımı
Kısa cevap: DORA uyumu; finansal kuruluşun kritik dijital hizmetlerini belirlemesi, BİT risklerini yönetmesi, olay müdahale ve kurtarma yeteneklerini geliştirmesi, uygun dayanıklılık testlerini gerçekleştirmesi ve teknoloji tedarikçilerini kontrollü biçimde yönetmesidir.
1. DORA Neden Oluşturuldu?
Finans sektörü, bilgi teknolojilerine en fazla bağımlı sektörlerden biridir.
Bankacılık işlemleri, ödeme sistemleri, dijital müşteri hizmetleri, yatırım platformları ve sigortacılık uygulamaları büyük ölçüde dijital altyapılar üzerinden çalışmaktadır.
Bu altyapılarda yaşanan ciddi bir kesinti, yalnızca ilgili finansal kuruluşu değil, müşterileri, iş ortaklarını ve finansal sistemin diğer katılımcılarını da etkileyebilir.
DORA'nın ele aldığı başlıca riskler
- Fidye yazılımı saldırıları
- Kritik uygulama kesintileri
- Bulut hizmet sağlayıcısı kaynaklı arızalar
- Kimlik ve erişim yönetimi zafiyetleri
- Tedarik zinciri saldırıları
- Veri bütünlüğünün bozulması
- Ödeme sistemlerinin erişilemez hale gelmesi
- Yetersiz felaket kurtarma kapasitesi
- Kritik BİT hizmetlerinde yoğunlaşma riski
Örnek
Bir ödeme kuruluşunun işlem platformu siber saldırı nedeniyle kullanılamaz hale geldi.
Kuruluş saldırıyı durdurabilse bile ödeme hizmetini kabul edilebilir sürede yeniden başlatamıyorsa operasyonel dayanıklılık açısından önemli bir eksiklik bulunabilir.
DORA, güvenlik olayının önlenmesi kadar hizmetin sürdürülebilmesi ve geri kazanılması ile de ilgilenir.
2. DORA Ne Zaman Yürürlüğe Girdi?
DORA, 2022 yılında kabul edilmiş ve 17 Ocak 2023 tarihinde yürürlüğe girmiştir.
Uygulama tarihi 17 Ocak 2025'tir.
DORA bir AB tüzüğüdür. Bu yönüyle NIS2 gibi bir direktiften farklıdır.
AB tüzükleri, uygulanabilirlik koşulları çerçevesinde üye devletlerde doğrudan uygulanır. Bununla birlikte yetkili makamların görevleri, denetim süreçleri ve belirli idari hususlar ilgili ulusal düzenlemelerle birlikte değerlendirilir.
Önemli ayrım
DORA'nın uygulanması için yalnızca teknik güvenlik tedbirleri yeterli değildir.
Kuruluşun hukuki kapsamı, finansal faaliyet türü, düzenleyici otoritesi ve ilgili ikincil düzenlemeler birlikte incelenmelidir.
3. DORA Hangi Finansal Kuruluşları Kapsar?
DORA'nın kapsamı, tüzüğün 2. maddesinde tanımlanan finansal kuruluş kategorilerine göre belirlenir.
Kapsamdaki kuruluşlara örnekler
Bankalar ve kredi kuruluşları.
Ödeme kuruluşları.
Elektronik para kuruluşları.
Yatırım kuruluşları.
Kripto varlık hizmet sağlayıcıları.
Merkezi karşı taraf kuruluşları.
Merkezi saklama kuruluşları.
Ticaret veri depoları.
Fon yönetim şirketleri.
Sigorta ve reasürans şirketleri.
Sigorta ve reasürans aracıları için ilgili kapsam koşullarını karşılayan kuruluşlar.
Kredi derecelendirme kuruluşları.
Kitle fonlaması hizmet sağlayıcıları.
Diğer ilgili finansal kuruluş kategorileri.
Kritik nokta
Bir kuruluşun finans sektöründe faaliyet göstermesi tek başına DORA kapsamına girdiği anlamına gelmez.
Tüzükteki kuruluş tanımları, istisnalar ve orantılılık hükümleri dikkate alınmalıdır.
4. DORA Türkiye'deki Finansal Kuruluşları Etkiler mi?
Türkiye, Avrupa Birliği üyesi değildir.
Bu nedenle DORA'nın Türkiye'deki bütün finansal kuruluşlara doğrudan uygulandığı söylenemez.
Ancak Türkiye'deki kuruluşlar DORA'dan farklı şekillerde etkilenebilir.
Senaryo 1: AB'de finansal kuruluş
Türkiye merkezli bir grubun AB'de DORA kapsamına giren finansal iştiraki bulunabilir.
Bu durumda ilgili AB kuruluşunun yükümlülükleri değerlendirilmelidir.
Senaryo 2: AB finansal kuruluşuna hizmet sağlama
Türkiye'deki bir teknoloji şirketi, AB'deki bir bankaya kritik yazılım veya yönetilen BİT hizmeti sunabilir.
Banka, DORA kapsamındaki tedarikçi risk yönetimi gereksinimlerini sözleşmesine yansıtabilir.
Senaryo 3: Bulut ve veri merkezi hizmetleri
AB finansal kuruluşlarına hizmet sağlayan teknoloji tedarikçileri, sözleşmesel güvenlik ve dayanıklılık gereksinimleriyle karşılaşabilir.
Senaryo 4: Uluslararası finans grupları
Çok uluslu kuruluşlarda grup güvenlik politikaları DORA gereksinimlerine göre güncellenebilir.
Önemli: DORA kapsamında finansal kuruluşun yükümlülükleri ile bir BİT tedarikçisinin sözleşmesel veya özel gözetim kapsamındaki yükümlülükleri aynı değildir.
5. DORA'nın Beş Temel Bileşeni
| Bileşen | Temel amaç |
|---|---|
| BİT Risk Yönetimi | Dijital altyapı risklerinin sistematik yönetimi |
| Olay Yönetimi ve Bildirim | Ciddi olayların sınıflandırılması ve raporlanması |
| Operasyonel Dayanıklılık Testleri | Güvenlik ve kurtarma yeteneklerinin doğrulanması |
| Üçüncü Taraf Risk Yönetimi | Teknoloji tedarikçilerinin kontrol edilmesi |
| Bilgi Paylaşımı | Siber tehdit bilgilerinin uygun mekanizmalarla paylaşılması |
Bu bileşenler birbirinden bağımsız çalışmalar olarak ele alınmamalıdır.
Örneğin risk analizi sonucunda kritik olarak belirlenen bir ödeme uygulaması, dayanıklılık testlerinin ve felaket kurtarma planlarının önceliklendirilmesini etkileyebilir.
6. DORA BİT Risk Yönetimi Nedir?
BİT risk yönetimi, kuruluşun teknoloji altyapısından kaynaklanan riskleri belirlemesini, değerlendirmesini ve uygun kontrollerle yönetmesini sağlar.
DORA'nın II. Bölümü bu konuya odaklanır.
Temel faaliyetler
Kritik iş fonksiyonlarının belirlenmesi.
BİT varlık envanteri.
Sistem bağımlılıklarının değerlendirilmesi.
Tehdit analizi.
Zafiyet yönetimi.
Erişim kontrolü.
Olay tespiti.
Müdahale ve kurtarma.
Sürekli iyileştirme.
Örnek
Bir bankanın mobil bankacılık uygulaması kimlik doğrulama altyapısına, veritabanına ve üçüncü taraf SMS hizmetine bağımlı olabilir.
Bu bağımlılıkların her biri operasyonel risk değerlendirmesine dahil edilmelidir.
7. DORA Kapsamında Yönetim Organının Sorumluluğu
DORA, BİT risk yönetiminin nihai sorumluluğunu finansal kuruluşun yönetim organıyla ilişkilendirir.
Yönetimin değerlendirmesi gereken konular
BİT risk yönetimi çerçevesi.
Dijital operasyonel dayanıklılık stratejisi.
Risk toleransı.
Kritik hizmetler.
İş sürekliliği.
Tedarikçi riskleri.
Güvenlik yatırımları.
Denetim bulguları.
Örnek
Bir finansal kuruluşun felaket kurtarma altyapısı kritik hizmetler için hedeflenen kurtarma süresini karşılamıyor.
Bu riskin giderilmesi için yatırım kararı gerekiyorsa konu uygun yönetim seviyesinde değerlendirilmelidir.
Kritik nokta
BİT güvenliği operasyonel olarak dış kaynaklardan sağlanabilir.
Ancak finansal kuruluşun düzenleyici sorumluluğu yalnızca hizmet sağlayıcıya devredilerek ortadan kaldırılamaz.
8. DORA Kapsamında Kritik ve Önemli Fonksiyonlar
DORA'da kritik veya önemli fonksiyonların belirlenmesi, birçok risk yönetimi ve tedarikçi yükümlülüğünün temelini oluşturur.
Değerlendirme kriterleri
Fonksiyonun kesintiye uğramasının finansal etkisi.
Müşteri hizmetlerine etkisi.
Düzenleyici yükümlülüklere etkisi.
Operasyonel bağımlılıklar.
Alternatif hizmet sunma kapasitesi.
Örnek fonksiyonlar
Ödeme işlemleri.
Müşteri hesap erişimi.
Finansal işlem işleme.
Kritik risk yönetimi sistemleri.
Düzenleyici raporlama.
Önemli nokta
Bütün BT sistemleri otomatik olarak aynı kritiklik seviyesine sahip değildir.
Kritik veya önemli fonksiyon tanımlaması, ilgili DORA hükümleri ve kuruluşun faaliyetleriyle uyumlu yapılmalıdır.
9. DORA BİT Varlık Envanteri Nasıl Hazırlanır?
Etkili risk yönetiminin başlangıcı, kullanılan sistemlerin ve bağımlılıkların bilinmesidir.
Envanter kapsamı
Fiziksel sunucular.
Sanal makineler.
Bulut hizmetleri.
Veritabanları.
Ağ cihazları.
Güvenlik sistemleri.
Uygulamalar.
API servisleri.
Üçüncü taraf bağlantıları.
Yedekleme sistemleri.
Örnek envanter
| Varlık | İş fonksiyonu | Kritiklik | Sorumlu |
|---|---|---|---|
| Ödeme API | Ödeme işlemleri | Kritik | Uygulama ekibi |
| Kimlik doğrulama | Müşteri erişimi | Kritik | IAM ekibi |
| Raporlama sistemi | Yönetim raporları | Orta | BT operasyon |
| Yedekleme platformu | Kurtarma | Kritik | Altyapı ekibi |
Kritik nokta
Varlık envanteri yalnızca cihaz listesi olmamalıdır.
Varlıkların iş fonksiyonlarıyla ilişkisi de belirlenmelidir.
10. DORA Risk Analizi Nasıl Yapılır?
Risk analizi, kuruluşun teknoloji kaynaklı tehditlerini ve bunların iş süreçlerine etkisini değerlendirmelidir.
Aşama 1: Kritik fonksiyonlar
Hangi hizmetler önceliklidir?
Aşama 2: Teknoloji bağımlılıkları
Hangi sistemler ve sağlayıcılar gereklidir?
Aşama 3: Tehditler
Fidye yazılımı.
Hizmet kesintisi.
Yetkisiz erişim.
Veri bütünlüğünün bozulması.
Tedarikçi kaynaklı olaylar.
Aşama 4: Etki
Finansal kayıp.
Hizmet kesintisi.
Müşteri etkisi.
Düzenleyici sonuçlar.
Aşama 5: Risk işleme
Önleyici kontroller.
Tespit kontrolleri.
Müdahale.
Kurtarma.
Örnek
Risk: Ödeme sistemine erişim sağlayan yönetici hesabının ele geçirilmesi.
Olası etki: Yetkisiz işlem veya hizmet kesintisi.
Kontroller: MFA, PAM, erişim izleme, görevler ayrılığı ve olay müdahale planı.
11. DORA Olay Yönetimi Nedir?
DORA, BİT ile ilgili olayların yönetilmesine yönelik süreçlerin oluşturulmasını gerektirir.
Olay yönetimi yaşam döngüsü
Hazırlık.
Tespit.
Kayıt.
Sınıflandırma.
Müdahale.
İletişim.
Kurtarma.
Kök neden analizi.
Örnek
Bir finansal uygulamada beklenmeyen işlem hataları görülüyor.
İlk inceleme, sorunun kötü niyetli bir faaliyetle ilişkili olabileceğini gösteriyor.
Olay yönetimi ekibi hem siber güvenlik hem operasyonel etki değerlendirmesi yapmalıdır.
Önemli nokta
Her teknik hata veya güvenlik alarmı DORA kapsamında büyük BİT olayı değildir.
Sınıflandırma kriterleri ayrıca uygulanmalıdır.
12. DORA Büyük BİT Olayı Nasıl Belirlenir?
DORA kapsamında BİT ile ilgili olaylar, ilgili teknik standartlarda tanımlanan kriterlere göre sınıflandırılır.
Değerlendirilen alanlar
Etkilenen müşteriler.
İşlem sayısı.
İşlem tutarı.
Hizmet kesintisi.
Olay süresi.
Coğrafi yayılım.
Veri kaybı.
Ekonomik etki.
Kritik hizmet etkisi.
Örnek
Bir ödeme kuruluşunun işlem altyapısında uzun süreli kesinti yaşandı.
Çok sayıda müşteri ve önemli miktarda işlem etkilendi.
Kuruluş, ilgili sınıflandırma kriterlerine göre olayın büyük BİT olayı olup olmadığını değerlendirmelidir.
13. DORA Olay Bildirim Süreleri Nelerdir?
DORA kapsamında büyük BİT olayları için aşamalı bildirim mekanizması bulunmaktadır.
2025 yılında uygulanmaya başlayan ilgili teknik standartlara göre genel bildirim çerçevesi şöyledir:
| Bildirim | Genel zamanlama |
|---|---|
| İlk bildirim | Büyük olay olarak sınıflandırmadan itibaren mümkün olan en kısa sürede, en geç 4 saat; ayrıca olayın öğrenilmesinden itibaren 24 saati aşmama koşulu |
| Ara rapor | İlk bildirimden itibaren en geç 72 saat |
| Nihai rapor | Ara raporun sunulmasından itibaren en geç 1 ay |
Önemli açıklama
Bildirim zamanlamasında olayın öğrenilmesi ve büyük olay olarak sınıflandırılması farklı başlangıç noktalarıdır.
Hafta sonu, resmî tatil ve belirli kuruluşlara ilişkin özel uygulamalar için ilgili teknik düzenlemeler ve yetkili otorite kuralları dikkate alınmalıdır.
DORA bildirim süreleri NIS2'nin 24–72 saatlik genel bildirim mekanizmasıyla karıştırılmamalıdır.
14. DORA İçin Olay Bildirim Prosedürü
Kuruluşlar, büyük BİT olaylarının belirlenmesi ve bildirilmesi için açık bir prosedür oluşturmalıdır.
Prosedürün içeriği
Olay tanımı.
Sınıflandırma kriterleri.
Sorumlu ekipler.
Yetkili makam.
Bildirim kanalı.
Zamanlama.
İç eskalasyon.
Müşteri iletişimi.
Kanıt yönetimi.
Örnek sorumluluk matrisi
| Görev | Örnek sorumlu |
|---|---|
| Olay tespiti | SOC |
| Teknik analiz | Olay müdahale ekibi |
| İş etkisi değerlendirmesi | İş birimi |
| Düzenleyici sınıflandırma | Risk ve uyum |
| Bildirim onayı | Yetkili yönetim |
| Teknik kurtarma | BT operasyon |
Kritik nokta
Sorumlulukların önceden belirlenmesi, kritik olay sırasında karar gecikmelerini azaltabilir.
15. DORA ve SOC Hizmetleri
SOC, finansal kuruluşların güvenlik olaylarını tespit etmesini ve müdahale süreçlerini yürütmesini destekler.
SOC kabiliyetleri
7×24 güvenlik izleme.
SIEM korelasyonu.
EDR/XDR alarmları.
Tehdit istihbaratı.
Olay önceliklendirme.
Müdahale koordinasyonu.
Güvenlik raporlaması.
Örnek
Bir bankanın kritik uygulamasında olağan dışı veri aktarımı tespit edildi.
SOC ekibi olayı doğrular.
İlgili teknik ekiplerle koordinasyon sağlanır.
Risk ve uyum ekiplerine gerekli bilgiler aktarılır.
Önemli nokta
DORA, her finansal kuruluş için belirli bir ticari SOC hizmetinin satın alınmasını zorunlu kılan genel bir hüküm değildir.
Gerekli güvenlik yetenekleri, kuruluşun riskleri ve uygulanabilir yükümlülükleri çerçevesinde oluşturulmalıdır.
16. DORA ve SIEM Kullanımı
SIEM, farklı sistemlerden güvenlik olaylarının toplanmasını ve ilişkilendirilmesini sağlar.
Finansal kuruluşlarda örnek log kaynakları
Ödeme uygulamaları.
Kimlik doğrulama sistemleri.
Firewall.
VPN.
Veritabanları.
API gateway.
Bulut platformları.
EDR.
PAM.
Örnek kullanım senaryosu
Bir ayrıcalıklı kullanıcı kritik ödeme sistemine olağan dışı saatlerde erişti.
Ardından yetki değişikliği ve yüksek hacimli veri aktarımı gerçekleştirildi.
SIEM, uygun kurallar tanımlanmışsa bu faaliyetleri ilişkilendirebilir.
Kritik nokta
Log toplama, izleme ve olay müdahale süreçleri birlikte değerlendirilmelidir.
17. DORA Dijital Operasyonel Dayanıklılık Testleri
DORA'nın IV. Bölümü, dijital operasyonel dayanıklılık testlerine odaklanır.
Amaç, kuruluşun BİT sistemlerinin ve kontrollerinin dayanıklılığını doğrulamaktır.
Test türlerine örnekler
Zafiyet değerlendirmeleri.
Ağ güvenliği değerlendirmeleri.
Güvenlik açığı taramaları.
Kaynak kod incelemeleri.
Senaryo bazlı testler.
Uyumluluk testleri.
Performans testleri.
Uçtan uca testler.
Sızma testleri.
Önemli nokta
Test programı kuruluşun risklerine, büyüklüğüne ve faaliyetlerine göre planlanmalıdır.
Bütün kuruluşların aynı testleri aynı sıklıkta yapması gerektiği varsayılmamalıdır.
18. DORA Kapsamında Sızma Testi
Sızma testleri, finansal kuruluşların sistemlerinde bulunan güvenlik açıklarının kontrollü biçimde değerlendirilmesini sağlar.
Test alanları
Web uygulamaları.
Mobil bankacılık.
API.
İç ağ.
Dış ağ.
Active Directory.
Bulut sistemleri.
Kablosuz ağlar.
Örnek
Bir ödeme uygulamasında API yetkilendirme zafiyeti tespit edildi.
Bulgu kayıt altına alınır.
Risk değerlendirmesi yapılır.
Düzeltme uygulanır.
Yeniden test gerçekleştirilir.
Kritik nokta
Sızma testi tek başına bütün DORA dayanıklılık test programının karşılandığı anlamına gelmez.
19. DORA TLPT Nedir?
TLPT (Threat-Led Penetration Testing), gerçekçi tehdit istihbaratına dayalı olarak kritik veya önemli fonksiyonları destekleyen canlı üretim sistemlerinin dayanıklılığını değerlendirmeyi amaçlayan ileri düzey test yaklaşımıdır.
TLPT, klasik sızma testlerinden farklı olarak belirli tehdit aktörlerinin taktiklerini ve operasyonel hedeflerini dikkate alan senaryolarla yürütülür.
TLPT bileşenleri
Tehdit istihbaratı.
Kritik fonksiyonların belirlenmesi.
Test kapsamı.
Gerçekçi saldırı senaryoları.
Red Team faaliyetleri.
Blue Team tespit ve müdahalesi.
Test sonuçlarının değerlendirilmesi.
İyileştirme planı.
Kritik nokta
DORA kapsamında TLPT yükümlülüğü bütün finansal kuruluşlara otomatik olarak uygulanmaz.
İlgili yetkili makam tarafından belirlenen kuruluşlar için uygulanır.
20. DORA TLPT ile Klasik Sızma Testi Arasındaki Fark
| Kriter | Klasik Sızma Testi | TLPT |
|---|---|---|
| Odak | Güvenlik açıklarının belirlenmesi | Gerçekçi saldırılar karşısında dayanıklılık |
| Yaklaşım | Teknik test senaryoları | Tehdit istihbaratı odaklı senaryolar |
| Kapsam | Belirlenen sistemler | Kritik veya önemli fonksiyonları destekleyen sistemler |
| Test ortamı | Yetkilendirilmiş test ortamları | Kontrollü koşullarda canlı üretim sistemleri |
| Blue Team | Her zaman merkezi unsur olmayabilir | Tespit ve müdahale kabiliyeti önemlidir |
| Sonuç | Zafiyet raporu | Operasyonel dayanıklılık ve iyileştirme çıktıları |
Önemli nokta
Her Red Team çalışması otomatik olarak DORA TLPT gereksinimlerini karşılamaz.
TLPT'nin ilgili düzenleyici ve metodolojik gereksinimlere uygun yürütülmesi gerekir.
21. DORA TLPT ve TIBER-EU Arasındaki İlişki
TIBER-EU, Avrupa Merkez Bankası tarafından geliştirilen tehdit istihbaratı temelli etik Red Team test çerçevesidir.
DORA kapsamındaki TLPT gereksinimleriyle TIBER-EU yaklaşımı arasında güçlü metodolojik ilişki bulunmaktadır.
Ortak unsurlar
Tehdit istihbaratı.
Gerçekçi saldırı senaryoları.
Kritik fonksiyonlar.
Kontrollü test yürütümü.
Red Team ve Blue Team değerlendirmesi.
İyileştirme planı.
Kritik nokta
TIBER-EU yaklaşımının kullanılması, ilgili DORA TLPT yükümlülüklerinin otomatik olarak tamamlandığı anlamına gelmez.
Yetkili makamın gereksinimleri ve ilgili teknik standartlar dikkate alınmalıdır.
22. DORA TLPT Süreci Nasıl Planlanır?
Faz 1: Kapsam Belirleme
Kritik veya önemli fonksiyonlar belirlenir.
Destekleyici sistemler değerlendirilir.
Test sınırları tanımlanır.
Faz 2: Tehdit İstihbaratı
Gerçekçi tehdit aktörleri incelenir.
Saldırı senaryoları oluşturulur.
Hedefler belirlenir.
Faz 3: Red Team Testleri
Yetkilendirilmiş saldırı senaryoları uygulanır.
Güvenlik kontrolleri değerlendirilir.
Operasyonel riskler yönetilir.
Faz 4: Blue Team Değerlendirmesi
Tespit yetenekleri incelenir.
Alarm süreçleri değerlendirilir.
Müdahale kabiliyeti analiz edilir.
Faz 5: Sonuç ve İyileştirme
Bulgular doğrulanır.
Kök nedenler değerlendirilir.
Düzeltici faaliyetler planlanır.
Önemli nokta
TLPT çalışmaları, canlı sistemlerde operasyonel risk oluşturabileceğinden özel yönetişim, yetkilendirme ve risk kontrol mekanizmalarıyla yürütülmelidir.
23. DORA TLPT Test Sağlayıcılarında Aranan Özellikler
TLPT hizmet sağlayıcılarının yetkinliği önemlidir.
Değerlendirme konuları
Red Team tecrübesi.
Tehdit istihbaratı yetkinliği.
Finans sektörü deneyimi.
Teknik uzmanlık.
Bağımsızlık.
Gizlilik.
Test güvenliği.
Raporlama kalitesi.
Önemli nokta
DORA ve ilgili teknik standartlarda test sağlayıcıları için özel koşullar bulunur.
Hizmet sağlayıcı seçimi bu koşullar dikkate alınarak yapılmalıdır.
24. DORA ve Üçüncü Taraf BİT Risk Yönetimi
Finansal kuruluşlar birçok kritik hizmeti dış kaynaklardan alabilir.
Örnek sağlayıcılar
Bulut sağlayıcıları.
Veri merkezleri.
Yazılım üreticileri.
Yönetilen hizmet sağlayıcıları.
SOC/MDR sağlayıcıları.
Ağ hizmet sağlayıcıları.
Ödeme altyapısı tedarikçileri.
Temel riskler
Hizmet kesintisi.
Veri güvenliği.
Yetkisiz erişim.
Tedarikçi bağımlılığı.
Alt yüklenici riskleri.
Hizmet sonlandırma zorlukları.
Kritik nokta
DORA, üçüncü taraf BİT risk yönetimini yalnızca tedarikçi sözleşmesi hazırlamakla sınırlamaz.
Tedarikçinin hizmet yaşam döngüsü boyunca değerlendirilmesi gerekir.
25. DORA BİT Hizmet Sözleşmelerinde Neler Bulunmalıdır?
DORA Madde 30, BİT hizmetlerine ilişkin sözleşmelerde bulunması gereken belirli unsurları düzenler.
Değerlendirilecek konular
Hizmet tanımı.
Hizmet seviyeleri.
Veri işleme ve saklama konumları.
Güvenlik gereksinimleri.
Olay desteği.
İş sürekliliği.
Hizmet sonlandırma.
Veri iadesi.
Denetim hakları.
Alt yükleniciler.
Örnek
Bir banka, kritik ödeme uygulamasının bulut altyapısını dış kaynaklardan alıyor.
Sözleşmede hizmetin sürekliliği, veri güvenliği, denetim hakları ve çıkış stratejisi açıkça ele alınmalıdır.
Kritik nokta
Kritik veya önemli fonksiyonları destekleyen BİT hizmetleri için ek sözleşmesel gereksinimler bulunmaktadır.
26. DORA Register of Information Nedir?
DORA kapsamında finansal kuruluşların BİT üçüncü taraf hizmet sağlayıcılarıyla ilgili sözleşmesel düzenlemeleri belirli bir bilgi kaydında takip etmesi gerekir.
Bu kayıt genellikle Register of Information olarak adlandırılır.
Kayıtta bulunabilecek bilgiler
Hizmet sağlayıcı.
Hizmet türü.
Sözleşme bilgileri.
Desteklenen iş fonksiyonları.
Kritiklik.
Alt yüklenici ilişkileri.
İlgili lokasyonlar.
Örnek
| Sağlayıcı | Hizmet | Fonksiyon | Kritiklik |
|---|---|---|---|
| Bulut sağlayıcısı | Uygulama barındırma | Ödeme sistemi | Kritik |
| SOC sağlayıcısı | Güvenlik izleme | Olay tespiti | Yüksek |
| Yazılım tedarikçisi | Uygulama desteği | Müşteri portalı | Yüksek |
Önemli nokta
Register of Information için ilgili teknik standartlarda tanımlanan veri yapısı ve raporlama gereksinimleri dikkate alınmalıdır.
27. DORA Kapsamında Kritik BİT Üçüncü Taraf Sağlayıcıları
DORA, belirli BİT üçüncü taraf hizmet sağlayıcılarının kritik olarak belirlenmesi ve özel gözetim mekanizmasına tabi tutulmasına yönelik hükümler içerir.
Değerlendirme alanları
Finans sektörüne hizmetin önemi.
Sistemik etki.
Sağlayıcı yoğunlaşması.
Alternatif sağlayıcıların bulunabilirliği.
Kritik fonksiyon bağımlılıkları.
Kritik nokta
Bir finansal kuruluşun kendi iç değerlendirmesinde bir tedarikçiyi kritik olarak tanımlaması ile DORA'nın Avrupa gözetim çerçevesinde kritik BİT üçüncü taraf sağlayıcısı olarak belirlenmesi farklı kavramlardır.
28. DORA ve Bulut Hizmetleri
Bulut altyapıları finansal kuruluşlar için önemli operasyonel faydalar sağlar.
Ancak bulut kullanımında yeni bağımlılıklar oluşabilir.
Değerlendirme alanları
Veri güvenliği.
Kimlik yönetimi.
Loglama.
Yedekleme.
Hizmet sürekliliği.
Tedarikçi yoğunlaşması.
Çıkış stratejisi.
Örnek
Bir finansal kuruluşun kritik uygulamaları tek bir bulut bölgesinde çalışıyor.
Bölgesel kesinti durumunda hizmetin nasıl sürdürüleceği değerlendirilmelidir.
Önemli nokta
Bulut kullanımı, kuruluşun kendi risk yönetimi ve operasyonel dayanıklılık sorumluluklarını ortadan kaldırmaz.
29. DORA ve İş Sürekliliği
DORA, finansal kuruluşların BİT iş sürekliliği ve kurtarma süreçlerini oluşturmasını gerektirir.
Temel bileşenler
İş etki analizi.
Kritik fonksiyonların belirlenmesi.
BİT süreklilik politikaları.
Felaket kurtarma planları.
Yedekleme.
Kriz yönetimi.
Tatbikatlar.
RTO ve RPO
RTO: Hizmetin hedeflenen geri dönüş süresi.
RPO: Kabul edilebilir veri kaybı hedefi.
Örnek
Bir bankanın müşteri işlemlerini gerçekleştiren veritabanı kullanılamaz hale geldi.
Kurtarma planı, hedeflenen süre içerisinde güvenli hizmet geri dönüşünü desteklemelidir.
30. DORA ve Felaket Kurtarma Testleri
Felaket kurtarma planlarının yalnızca hazırlanması yeterli değildir.
Uygulanabilirlikleri test edilmelidir.
Örnek testler
Yedekten geri yükleme.
Alternatif veri merkezine geçiş.
Kritik uygulama kurtarma.
Ağ bağlantısı kurtarma.
Kimlik doğrulama hizmeti kurtarma.
Test sonuçları
Gerçekleşen kurtarma süresi.
Veri bütünlüğü.
Başarısız adımlar.
İyileştirme ihtiyaçları.
Kritik nokta
Testler yalnızca teknik sistemlerin açılıp açılmadığını değil, kritik iş fonksiyonlarının kullanılabilirliğini de değerlendirmelidir.
31. DORA ve ISO/IEC 27001 Arasındaki İlişki
ISO/IEC 27001 bilgi güvenliği yönetim sistemine odaklanır.
DORA ise finans sektöründe dijital operasyonel dayanıklılığa yönelik düzenleyici yükümlülükler getirir.
| Konu | ISO 27001 | DORA |
|---|---|---|
| Temel amaç | Bilgi güvenliği yönetimi | Dijital operasyonel dayanıklılık |
| Risk yönetimi | BGYS riskleri | BİT riskleri ve finansal operasyonlar |
| Olay yönetimi | Bilgi güvenliği olayları | BİT olayları ve düzenleyici bildirim |
| Testler | Risk temelli doğrulama | Dayanıklılık test programı ve belirli kuruluşlarda TLPT |
| Tedarikçi güvenliği | Tedarikçi kontrolleri | Ayrıntılı BİT üçüncü taraf gereksinimleri |
| Sertifikasyon | Belgelendirme mümkündür | Genel bir DORA sertifikası zorunluluğu yoktur |
Kritik nokta
ISO 27001 belgesi DORA uyumunun otomatik kanıtı değildir.
DORA'ya özgü yükümlülükler ayrıca değerlendirilmelidir.
32. DORA ile NIS2 Arasındaki Fark
DORA ve NIS2 farklı düzenleyici alanlara odaklanır.
DORA
Finansal kuruluşların dijital operasyonel dayanıklılığı.
NIS2
Belirli kritik ve önemli sektörlerdeki kuruluşların siber güvenlik dayanıklılığı.
Ortak alanlar
Risk yönetimi.
Olay yönetimi.
İş sürekliliği.
Tedarikçi güvenliği.
Yönetim sorumluluğu.
Önemli nokta
Finansal kuruluşlar bakımından DORA ile NIS2 arasındaki özel düzenleme ilişkisi, ilgili AB mevzuatı ve ulusal uygulamalar çerçevesinde değerlendirilmelidir.
Her iki düzenlemenin bütün yükümlülüklerinin otomatik olarak birlikte uygulanacağı varsayılmamalıdır.
33. DORA ve PCI DSS Arasındaki Fark
PCI DSS, ödeme kartı verilerinin güvenliğine yönelik standarttır.
DORA ise finansal kuruluşların dijital operasyonel dayanıklılığına odaklanır.
PCI DSS
Kart verilerinin korunması.
Erişim kontrolü.
Güvenli ağ.
Güvenlik testleri.
DORA
BİT risk yönetimi.
Olay bildirimi.
Operasyonel dayanıklılık testleri.
Tedarikçi risk yönetimi.
Kritik nokta
PCI DSS uyumluluğu DORA'nın bütün gereksinimlerini karşılamaz.
34. DORA ve Kaynak Kod Güvenliği
Finansal kuruluşların kritik yazılımlarında bulunan güvenlik açıkları operasyonel risk oluşturabilir.
Değerlendirme yöntemleri
SAST.
DAST.
SCA.
Manuel kod incelemesi.
API güvenlik testleri.
Örnek
Bir ödeme uygulamasında yetkilendirme kontrolü hatalı uygulanmış olabilir.
Kaynak kod incelemesi ve uygulama güvenlik testleri bu tür risklerin belirlenmesini destekler.
Önemli nokta
Kaynak kod analizi, daha geniş BİT risk yönetimi ve güvenli geliştirme programının bir bileşenidir.
35. DORA ve Red Team Hizmetleri
Red Team çalışmaları, kuruluşun gerçekçi saldırı senaryoları karşısındaki savunma yeteneklerini değerlendirmeyi amaçlar.
Değerlendirme alanları
İlk erişim.
Kimlik güvenliği.
Ağ segmentasyonu.
Ayrıcalıklı erişim.
Güvenlik izleme.
Olay müdahale.
Örnek
Yetkilendirilmiş bir Red Team çalışmasında kritik sisteme erişim hedefleyen kontrollü saldırı senaryosu yürütülür.
Savunma ekibinin tespit ve müdahale performansı değerlendirilir.
Kritik nokta
DORA TLPT çalışmaları için yalnızca genel Red Team deneyimi yeterli olmayabilir.
İlgili düzenleyici gereksinimler ayrıca karşılanmalıdır.
36. DORA GAP Analizi Nasıl Yapılır?
GAP analizi, kuruluşun mevcut BİT risk yönetimi ve dayanıklılık uygulamalarının DORA gereksinimleriyle karşılaştırılmasıdır.
Aşama 1: Kapsam
Kuruluş türü.
Yetkili otorite.
Uygulanabilir hükümler.
Aşama 2: Mevcut durum
Risk yönetimi.
Olay yönetimi.
İş sürekliliği.
Testler.
Tedarikçi güvenliği.
Aşama 3: Eksiklik analizi
Eksik süreçler.
Yetersiz kontroller.
Kanıt eksiklikleri.
Aşama 4: Aksiyon planı
Sorumlular.
Öncelikler.
Hedef tarihler.
Doğrulama yöntemleri.
37. DORA Uyumunda Hazırlanabilecek Dokümanlar
Yönetim
BİT risk yönetimi politikası.
Dijital operasyonel dayanıklılık stratejisi.
Yönetim karar kayıtları.
Risk yönetimi
Kritik fonksiyon envanteri.
BİT varlık envanteri.
Risk değerlendirme raporları.
Risk işleme planı.
Olay yönetimi
Olay müdahale prosedürü.
Olay sınıflandırma matrisi.
Bildirim prosedürü.
Olay kayıtları.
İş sürekliliği
İş etki analizi.
BİT iş sürekliliği planı.
Felaket kurtarma planı.
Test raporları.
Üçüncü taraf yönetimi
Tedarikçi envanteri.
Register of Information.
Sözleşme değerlendirmeleri.
Tedarikçi risk raporları.
Testler
Dayanıklılık test planı.
Sızma testi raporları.
TLPT belgeleri (uygulanıyorsa).
Düzeltici faaliyet kayıtları.
38. DORA İçin 120 Günlük Örnek Uyum Yol Haritası
Gün 1–20: Kapsam ve GAP Analizi
Kuruluşun düzenleyici kapsamı belirlenir.
Mevcut süreçler değerlendirilir.
Kritik fonksiyonlar tanımlanır.
Eksiklik raporu hazırlanır.
Gün 21–45: Risk Yönetimi
BİT varlık envanteri güncellenir.
Risk değerlendirmesi yapılır.
Öncelikli kontroller belirlenir.
Gün 46–70: Olay ve İş Sürekliliği
Olay sınıflandırma prosedürü hazırlanır.
Bildirim iş akışı oluşturulur.
İş sürekliliği planları değerlendirilir.
Gün 71–95: Test ve Tedarikçi Yönetimi
Güvenlik testleri gerçekleştirilir.
Kritik tedarikçiler değerlendirilir.
Register of Information hazırlanır veya güncellenir.
Gün 96–120: Doğrulama
İç değerlendirme yapılır.
Düzeltici faaliyetler planlanır.
Yönetim raporu hazırlanır.
Önemli açıklama
120 günlük plan örnek bir uygulama yaklaşımıdır.
Kuruluşun bütün DORA yükümlülüklerini bu süre içinde tamamlayacağına ilişkin garanti değildir.
TLPT gibi özel çalışmalar ayrıca planlanmalıdır.
39. DORA Uyum Kontrol Listesi
Kapsam
- Kuruluşun DORA kapsamı değerlendirildi mi?
- Yetkili otorite belirlendi mi?
- Uygulanabilir ikincil düzenlemeler incelendi mi?
Yönetim
- BİT risk yönetimi çerçevesi oluşturuldu mu?
- Yönetim sorumlulukları tanımlandı mı?
- Dijital operasyonel dayanıklılık stratejisi değerlendirildi mi?
Risk yönetimi
- Kritik veya önemli fonksiyonlar belirlendi mi?
- BİT varlık envanteri hazırlandı mı?
- Teknoloji bağımlılıkları değerlendirildi mi?
- Risk işleme planları oluşturuldu mu?
Olay yönetimi
- Olay sınıflandırma kriterleri tanımlandı mı?
- Büyük olay bildirim prosedürü hazırlandı mı?
- SOC ve müdahale süreçleri değerlendirildi mi?
Testler
- Dayanıklılık test programı oluşturuldu mu?
- Güvenlik testleri planlandı mı?
- TLPT uygulanabilirliği değerlendirildi mi?
- Test bulguları takip ediliyor mu?
İş sürekliliği
- BİT iş sürekliliği planı mevcut mu?
- Felaket kurtarma testleri yapılıyor mu?
- Kritik hizmetlerin geri dönüşü doğrulanıyor mu?
Üçüncü taraf yönetimi
- BİT tedarikçileri belirlendi mi?
- Sözleşmeler değerlendirildi mi?
- Register of Information hazırlandı mı?
- Çıkış stratejileri oluşturuldu mu?
40. SECURESYS DORA Danışmanlık ve Teknik Güvenlik Hizmetleri
SECURESYS, finansal kuruluşların dijital operasyonel dayanıklılık ve siber güvenlik süreçlerini geliştirmelerine yönelik teknik danışmanlık ve değerlendirme hizmetleri sunar.
DORA Teknik GAP Analizi
Mevcut BİT risk yönetimi ve güvenlik kontrolleri değerlendirilir.
BİT Risk Yönetimi
Kritik sistemler, teknoloji bağımlılıkları ve siber güvenlik riskleri analiz edilir.
SOC ve SIEM Hizmetleri
Güvenlik olaylarının izlenmesi, tespiti ve müdahale süreçleri desteklenebilir.
Sızma Testleri
Web, mobil, API, ağ ve diğer ilgili sistemlerin güvenlik değerlendirmeleri gerçekleştirilebilir.
Red Team ve TLPT Hazırlığı
Tehdit istihbaratı odaklı test senaryoları ve savunma değerlendirmeleri planlanabilir.
DORA kapsamında düzenleyici TLPT hizmeti söz konusuysa ilgili test sağlayıcısı koşulları ayrıca doğrulanmalıdır.
Kaynak Kod Güvenliği
Kritik finansal uygulamaların güvenli geliştirme süreçleri desteklenebilir.
Tedarikçi Güvenliği
BİT hizmet sağlayıcılarının teknik güvenlik riskleri değerlendirilebilir.
İş Sürekliliği ve Kurtarma
Kritik sistemlerin kurtarma kabiliyetleri ve dayanıklılık testleri desteklenebilir.
ISO 27001 ve DORA Eşleştirmesi
Mevcut bilgi güvenliği yönetim sistemi kontrolleri DORA'nın teknik gereksinimleriyle ilişkilendirilebilir.
SECURESYS yaklaşımında DORA danışmanlığının amacı yalnızca dokümantasyon hazırlamak değil; finansal kuruluşların kritik dijital hizmetlerini koruyan, test edilmiş ve sürdürülebilir bir operasyonel dayanıklılık yapısı oluşturmaktır.
Hukuki kapsam ve düzenleyici yorumlar ilgili ülke mevzuatında yetkin uzmanlarla birlikte değerlendirilmelidir.
Sık Sorulan Sorular (SSS)
1. DORA nedir?
DORA, Avrupa Birliği finans sektöründe dijital operasyonel dayanıklılığı düzenleyen AB tüzüğüdür.
2. DORA ne zaman uygulanmaya başladı?
17 Ocak 2025 tarihinde uygulanmaya başladı.
3. DORA hangi kuruluşları kapsar?
Bankalar, ödeme kuruluşları, belirli sigorta ve yatırım kuruluşları ve tüzükte tanımlanan diğer finansal kuruluşları kapsar.
4. DORA Türkiye'deki şirketler için zorunlu mu?
Türkiye'deki bütün şirketler için genel bir doğrudan zorunluluk değildir. AB faaliyetleri ve tedarikçi ilişkileri ayrıca değerlendirilmelidir.
5. DORA danışmanlığı nedir?
Finansal kuruluşların BİT risk yönetimi, olay yönetimi, test ve tedarikçi güvenliği süreçlerini geliştirmelerine yönelik danışmanlık faaliyetleridir.
6. DORA için ISO 27001 zorunlu mu?
DORA, bütün kuruluşlar için ISO 27001 belgesini genel bir zorunluluk olarak belirlemez.
7. DORA için SOC zorunlu mu?
Belirli bir ticari SOC hizmetinin satın alınması genel bir zorunluluk değildir. Uygun güvenlik izleme ve müdahale yetenekleri gerekir.
8. DORA TLPT nedir?
Tehdit istihbaratına dayalı, gerçekçi saldırı senaryolarıyla operasyonel dayanıklılığı değerlendiren ileri düzey test yaklaşımıdır.
9. TLPT bütün finansal kuruluşlar için zorunlu mu?
Hayır. İlgili yetkili makam tarafından belirlenen kuruluşlar için uygulanır.
10. DORA kapsamında sızma testi yapılmalı mı?
Dayanıklılık test programı kapsamında risk temelli güvenlik testleri planlanmalıdır. Test türleri kuruluşun yükümlülüklerine göre belirlenir.
11. DORA olay bildirimi kaç saattir?
Büyük BİT olayları için ilk bildirimde sınıflandırmadan itibaren 4 saat ve öğrenmeden itibaren 24 saat sınırları gibi özel kurallar bulunmaktadır.
12. DORA ile NIS2 aynı mı?
Hayır. DORA finans sektörünün dijital operasyonel dayanıklılığına, NIS2 ise belirli kritik ve önemli sektörlerin siber güvenliğine odaklanır.
13. DORA ile ISO 27001 aynı mı?
Hayır. ISO 27001 bir yönetim sistemi standardı, DORA ise düzenleyici bir AB tüzüğüdür.
14. DORA tedarikçi güvenliğini kapsar mı?
Evet. BİT üçüncü taraf risk yönetimi DORA'nın temel bileşenlerinden biridir.
15. Register of Information nedir?
BİT üçüncü taraf hizmet sağlayıcılarıyla ilgili sözleşmesel düzenlemelerin belirli bir yapıda takip edildiği bilgi kaydıdır.
16. DORA Red Team testi gerektirir mi?
Belirli kuruluşlarda TLPT yükümlülüğü bulunmaktadır. Genel test gereksinimleri kuruluşun kapsamına göre değerlendirilir.
17. DORA için felaket kurtarma testi gerekli mi?
DORA, BİT iş sürekliliği ve kurtarma kabiliyetlerinin uygun biçimde test edilmesine yönelik gereksinimler içerir.
18. DORA uyumu ne kadar sürer?
Kuruluşun büyüklüğüne, faaliyetlerine, mevcut olgunluğuna ve uygulanabilir yükümlülüklere göre değişir.
19. DORA sertifikası var mı?
DORA, bütün finansal kuruluşlar için tek bir genel sertifika zorunluluğu oluşturmaz.
20. DORA danışmanlık firması seçerken nelere dikkat edilmelidir?
Finans sektörü deneyimi, BİT risk yönetimi bilgisi, siber güvenlik test yetkinliği, operasyonel dayanıklılık tecrübesi ve düzenleyici gereksinimleri anlama kapasitesi değerlendirilmelidir.
Sonuç: DORA Finansal Kuruluşlar İçin Neden Önemlidir?
DORA, finans sektöründe siber güvenlik ile operasyonel dayanıklılığı bütünleşik biçimde ele alan önemli bir düzenlemedir.
Kuruluşlar öncelikle uygulanabilir yükümlülüklerini belirlemelidir.
Kritik veya önemli fonksiyonlarını tanımlamalıdır.
BİT varlıklarını ve bağımlılıklarını değerlendirmelidir.
Risk yönetimi çerçevesini oluşturmalıdır.
Güvenlik olaylarını tespit ve müdahale süreçlerini geliştirmelidir.
Büyük BİT olayları için bildirim mekanizması kurmalıdır.
Dayanıklılık test programını oluşturmalıdır.
Uygulanabilir durumlarda TLPT gereksinimlerini karşılamalıdır.
Üçüncü taraf BİT hizmet sağlayıcılarını yönetmelidir.
İş sürekliliği ve felaket kurtarma kabiliyetlerini doğrulamalıdır.
DORA uyumunun temel değeri, yalnızca siber saldırıların önlenmesi değil; finansal kuruluşların ciddi teknoloji olayları karşısında kritik hizmetlerini sürdürebilmesi ve güvenli biçimde geri kazanabilmesidir.
Resmî Kaynaklar ve Referanslar
DORA – Regulation (EU) 2022/2554: https://eur-lex.europa.eu/eli/reg/2022/2554/oj
European Banking Authority (EBA): https://www.eba.europa.eu
European Securities and Markets Authority (ESMA): https://www.esma.europa.eu
European Insurance and Occupational Pensions Authority (EIOPA): https://www.eiopa.europa.eu
European Central Bank – TIBER-EU: https://www.ecb.europa.eu/paym/cyber-resilience/tiber-eu/html/index.en.html
European Commission – Digital Operational Resilience: https://finance.ec.europa.eu/digital-finance/digital-operational-resilience-act-dora_en
İlgili Makaleler
Siber Güvenlik Uyum ve Danışmanlık Merkezi
Siber Hijyen Nedir? Kurumlar İçin Temel Siber Güvenlik Kontrolleri ve Uygulama Rehberi
Siber hijyen nedir, neden önemlidir? Kurumlar için MFA, yama yönetimi, varlık envanteri, yedekleme, erişim kontrolü ve siber hijyen uygulama rehberi.
Kurumsal Siber Hijyen Kontrol Listesi: 25 Kritik Güvenlik Önlemi ve Uygulama Rehberi
Kurumsal siber hijyen kontrol listesi: MFA, yama yönetimi, EDR, yedekleme, erişim güvenliği ve 25 kritik siber güvenlik kontrolünü uygulama rehberi.
ISO/IEC 27001 Nedir? Bilgi Güvenliği Yönetim Sistemi, 93 Kontrol ve Belgelendirme Rehberi
ISO/IEC 27001 nedir? ISO 27001:2022 standardı, 93 güvenlik kontrolü, BGYS kurulumu, risk analizi, SoA, TÜRKAK ve belgelendirme süreçlerini öğrenin.
ISO/IEC 27001 Risk Analizi Nasıl Yapılır? Risk Değerlendirme, Risk İşleme ve SoA Hazırlama Rehberi
ISO 27001 risk analizi nasıl yapılır? 5×5 risk matrisi, risk envanteri, risk işleme planı, kalan risk, SoA örnekleri ve BGYS denetim rehberi.
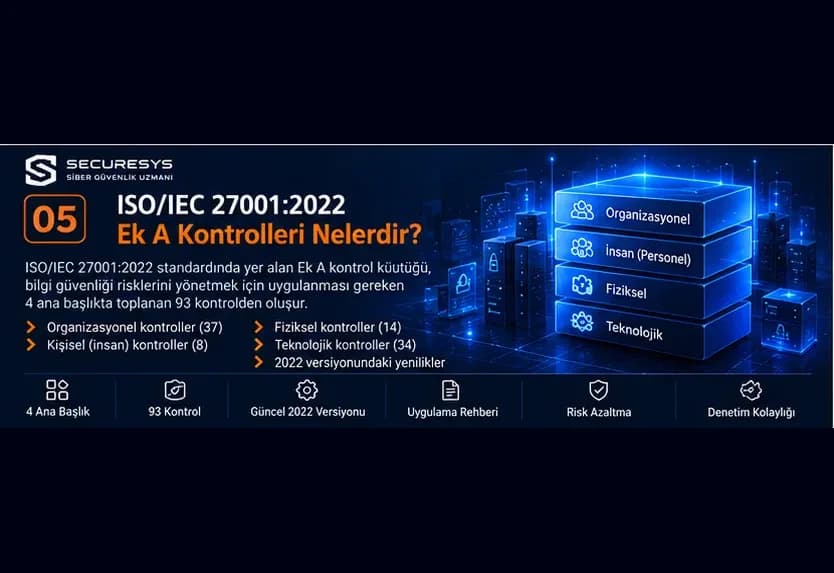
ISO/IEC 27001:2022 Ek A Kontrolleri Nelerdir? 93 Bilgi Güvenliği Kontrolü ve Uygulama Rehberi
ISO 27001:2022 Ek A kapsamındaki 93 güvenlik kontrolünü keşfedin. Organizasyonel, insan, fiziksel ve teknolojik kontrolleri uygulama örnekleriyle öğrenin.
ISO 27001 İç Denetim Nasıl Yapılır? Denetim Planı, Uygunsuzluk Yönetimi ve Belgelendirme Hazırlığı
ISO 27001 iç denetim nasıl yapılır? Denetim planı, kontrol listesi, majör ve minör uygunsuzluklar, düzeltici faaliyetler ve belgelendirme hazırlığını öğrenin.
Bu konuda profesyonel destek mi arıyorsunuz?
Uzman ekibimiz ücretsiz danışmanlık için sizi en kısa sürede arasın.