KVKK ve GDPR Uyumu Nasıl Sağlanır? Kişisel Veri Güvenliği, Teknik ve İdari Tedbirler Rehberi
KVKK ve GDPR uyumu nasıl sağlanır? Kişisel veri envanteri, teknik ve idari tedbirler, veri ihlali bildirimi, yurt dışına aktarım ve ISO 27001 kontrolleri.
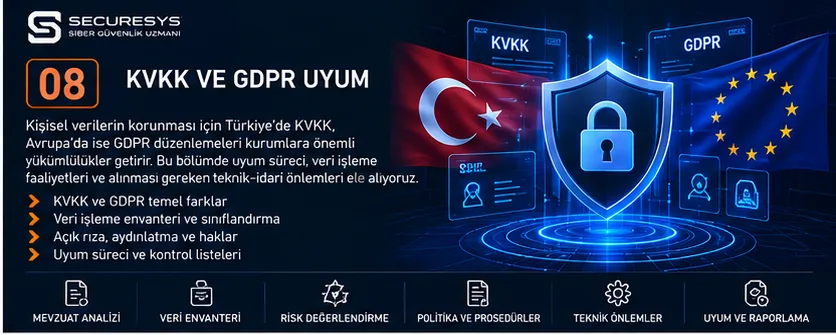
KVKK ve GDPR Uyumu Nedir?
KVKK ve GDPR uyumu, kuruluşların kişisel verileri hukuka uygun, belirli ve meşru amaçlarla işlemesini; gerekli güvenlik önlemlerini uygulamasını; ilgili kişilerin haklarını korumasını ve veri işleme faaliyetlerini hesap verebilir şekilde yönetmesini sağlayan hukuki, idari ve teknik süreçlerin bütünüdür.
Türkiye'de kişisel verilerin korunmasına ilişkin temel düzenleme 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK)'dur.
Avrupa Birliği'nde ise temel düzenleme Genel Veri Koruma Tüzüğü (GDPR – Regulation (EU) 2016/679)'dür.
Her iki düzenleme de kişisel verilerin korunmasını hedefler. Bununla birlikte uygulama alanları, hukuki dayanaklar, veri aktarım mekanizmaları ve bazı yükümlülükler bakımından farklılıklar içerir.
Kurumsal uyum çalışmaları yalnızca aydınlatma metni veya açık rıza formu hazırlamakla tamamlanmaz.
Gerçek uyum için kişisel verilerin hangi sistemlerde tutulduğu, kimler tarafından erişildiği, ne kadar süre saklandığı, hangi taraflarla paylaşıldığı ve nasıl korunduğu bilinmelidir.
Kısa cevap: KVKK ve GDPR uyumu; veri işleme faaliyetlerinin envanterinin çıkarılması, hukuki dayanakların belirlenmesi, saklama ve imha süreçlerinin oluşturulması, uygun teknik ve idari güvenlik tedbirlerinin uygulanması ve bütün bu süreçlerin düzenli olarak denetlenmesiyle sağlanır.
1. Kişisel Veri Nedir?
Kişisel veri, kimliği belirli veya belirlenebilir gerçek kişiye ilişkin her türlü bilgidir.
Bir bilginin kişisel veri sayılması için mutlaka kişinin adı ve soyadını içermesi gerekmez.
Diğer bilgilerle ilişkilendirildiğinde kişiyi belirlemeye olanak sağlayan veriler de kişisel veri olabilir.
Kişisel veri örnekleri
- Ad ve soyadı
- Telefon numarası
- E-posta adresi
- Kimlik numarası
- Müşteri numarası
- IP adresi
- Konum bilgisi
- Çalışan sicil numarası
- Kamera görüntüsü
- Cihaz tanımlayıcıları
- Çevrim içi kullanıcı tanımlayıcıları
Örnek
Bir web uygulamasında yalnızca kullanıcı ID bilgisi tutuluyor olabilir.
Ancak bu ID, müşteri veritabanındaki kayıtlarla eşleştirilebiliyorsa kişisel veri niteliği taşıyabilir.
Önemli ayrım
Anonim hale getirilmiş veriler ile takma adlandırılmış veriler aynı değildir.
Takma adlandırılmış veriler, ek bilgiler kullanılarak belirli bir kişiyle ilişkilendirilebiliyorsa kişisel veri niteliğini koruyabilir.
2. Özel Nitelikli Kişisel Veri Nedir?
KVKK, bazı kişisel veri kategorileri için özel koruma öngörür.
Bunlar özel nitelikli kişisel veriler olarak adlandırılır.
Örnek kategoriler
Sağlık bilgileri.
Biyometrik veriler.
Genetik veriler.
Din ve inanç bilgileri.
Sendika üyeliği.
Ceza mahkûmiyeti ve güvenlik tedbirlerine ilişkin veriler.
Kanunda belirtilen diğer özel nitelikli veri kategorileri.
Teknik açıdan neden önemlidir?
Bu verilerin yetkisiz kişiler tarafından ele geçirilmesi veya açıklanması ilgili kişiler üzerinde ciddi etkiler oluşturabilir.
Bu nedenle risk değerlendirmelerinde veri türünün hassasiyeti dikkate alınmalıdır.
Örnek
Bir hastane bilgi yönetim sisteminde sağlık verilerinin korunması için erişim kontrolü, kayıt izleme, şifreleme ve yetki gözden geçirme süreçleri kritik önem taşıyabilir.
Hukuki uyarı
Özel nitelikli kişisel verilerin işlenme şartları KVKK Madde 6 kapsamında ayrıca değerlendirilmelidir. Açık rıza, her durumda zorunlu veya tek hukuki dayanak değildir.
3. KVKK ile GDPR Arasındaki Temel Farklar
KVKK ve GDPR benzer veri koruma ilkelerine sahip olsa da birebir aynı düzenlemeler değildir.
| Konu | KVKK | GDPR |
|---|---|---|
| Temel düzenleme | 6698 sayılı Kanun | Regulation (EU) 2016/679 |
| Coğrafi uygulama | Türkiye ile ilgili veri işleme faaliyetleri | AB'deki faaliyetler ve belirli AB dışı işleme faaliyetleri |
| Veri işleme şartları | KVKK Madde 5 ve 6 | GDPR Madde 6 ve 9 |
| Veri güvenliği | KVKK Madde 12 | GDPR Madde 32 |
| Veri ihlali bildirimi | Kurul kararları ve ilgili uygulama | GDPR Madde 33 ve 34 |
| Yurt dışına aktarım | KVKK Madde 9 | GDPR Bölüm V |
| Veri koruma görevlisi | Genel bir DPO zorunluluğu bulunmaz | Belirli koşullarda DPO atanması gerekir |
| Kayıt yükümlülüğü | VERBİS ve ilgili düzenlemeler | İşleme faaliyetleri kayıtları, Madde 30 |
Önemli nokta
Türkiye'de faaliyet gösteren bir şirketin GDPR yükümlülüğü bulunup bulunmadığı yalnızca AB müşterisine sahip olmasına bakılarak belirlenemez.
GDPR'nin ülke dışı uygulama koşulları ayrıca değerlendirilmelidir.
4. Veri Sorumlusu ve Veri İşleyen Arasındaki Fark
Veri sorumlusu, kişisel verilerin işleme amaçlarını ve vasıtalarını belirleyen taraftır.
Veri işleyen, veri sorumlusunun adına kişisel veri işleyen gerçek veya tüzel kişidir.
Örnek
Bir e-ticaret şirketi müşterilerinin sipariş bilgilerini işler.
E-ticaret şirketi, bu işleme faaliyeti bakımından veri sorumlusu olabilir.
Şirketin kullandığı bulut altyapı sağlayıcısı ise belirli faaliyetlerde veri işleyen rolünde bulunabilir.
Sorumluluklar
Veri sorumlusu:
İşleme amaçlarını belirler.
Hukuki dayanakları değerlendirir.
Güvenlik yükümlülüklerini yönetir.
İlgili kişi haklarına ilişkin süreçleri yürütür.
Veri işleyen:
Veri sorumlusuyla yapılan düzenlemeler ve uygulanabilir hukuk çerçevesinde hareket eder.
Uygun güvenlik tedbirlerini uygular.
Yetkisiz işleme faaliyetlerini önlemeye yönelik kontroller yürütür.
Kritik nokta
Bir şirket farklı veri işleme faaliyetlerinde farklı roller üstlenebilir.
Bu nedenle rol değerlendirmesi hizmet veya sözleşme bazında yapılmalıdır.
5. KVKK ve GDPR Uyum Projesi Nasıl Başlatılır?
Uyum projesi yalnızca hukuk veya BT biriminin sorumluluğunda yürütülmemelidir.
Kişisel veri işleyen bütün ilgili birimler sürece dahil edilmelidir.
Proje paydaşları
Üst yönetim.
Hukuk.
Bilgi güvenliği.
Bilgi teknolojileri.
İnsan kaynakları.
Satış ve pazarlama.
Satın alma.
Operasyon.
Yazılım geliştirme.
İç denetim.
İlk aşama
Kuruluşun kişisel veri işleme faaliyetleri belirlenir.
İlgili sistemler ve veri akışları tespit edilir.
Hukuki gereksinimler değerlendirilir.
Mevcut teknik ve idari kontroller incelenir.
Eksiklikler için aksiyon planı oluşturulur.
Önerilen çıktı
KVKK ve GDPR mevcut durum analizi.
Kişisel veri işleme envanteri.
Veri akış haritası.
Risk değerlendirme raporu.
Uyum yol haritası.
6. Kişisel Veri İşleme Envanteri Nasıl Hazırlanır?
Kişisel veri işleme envanteri, kuruluşun kişisel veri işleme faaliyetlerini sistematik biçimde tanımlamasını sağlar.
Envanterde değerlendirilebilecek alanlar
İş süreci.
Veri kategorisi.
İlgili kişi grubu.
İşleme amacı.
Hukuki dayanak.
Veri kaynağı.
Alıcı grubu.
Saklama süresi.
Teknik güvenlik tedbirleri.
İdari güvenlik tedbirleri.
Yurt dışına aktarım.
Örnek
| Alan | Örnek |
|---|---|
| İş süreci | İnsan kaynakları |
| Veri kategorisi | Kimlik ve iletişim |
| İlgili kişi | Çalışan |
| Amaç | Personel süreçlerinin yürütülmesi |
| Sistem | İnsan kaynakları uygulaması |
| Erişim | Yetkili İK personeli |
| Saklama | İlgili mevzuat ve amaçlara göre |
| Güvenlik | MFA, rol bazlı erişim, loglama |
Sık yapılan hata
Envanterin yalnızca Excel dosyası olarak hazırlanıp güncellenmemesi.
Yeni sistemler ve iş süreçleri devreye alındıkça envanterin gözden geçirilmesi gerekir.
7. Veri Akış Haritası Nedir?
Veri akış haritası, kişisel verilerin kuruluş içerisinde ve dış taraflarla nasıl hareket ettiğini gösterir.
Örnek veri akışı
Müşteri web formunu doldurur.
Veriler uygulama sunucusuna iletilir.
Bilgiler veritabanında saklanır.
CRM sistemiyle paylaşılır.
Yetkili müşteri temsilcisi veriye erişir.
Belirli kayıtlar hizmet sağlayıcıya aktarılabilir.
Teknik değerlendirme
Her veri akışı için şu sorular sorulmalıdır:
Veri hangi protokolle aktarılıyor?
İletişim şifreleniyor mu?
Hangi sistemlerde saklanıyor?
Kimler erişebiliyor?
Üçüncü taraflarla paylaşılıyor mu?
Yurt dışına çıkıyor mu?
Silme işlemi bütün kopyaları kapsıyor mu?
Önemli nokta
Veri akış haritası, yalnızca uyum dokümantasyonu değil, saldırı yüzeyi değerlendirmesi açısından da yararlı bir araçtır.
8. Kişisel Veri İşleme Şartları Nasıl Belirlenir?
Kişisel verilerin işlenebilmesi için uygulanabilir mevzuat kapsamında geçerli bir hukuki dayanak bulunmalıdır.
KVKK kapsamında
KVKK Madde 5 ve özel nitelikli veriler bakımından Madde 6 değerlendirilir.
GDPR kapsamında
GDPR Madde 6 ve özel kategoriler bakımından Madde 9 dikkate alınır.
Önemli ayrım
Her veri işleme faaliyetinde açık rıza alınması zorunlu değildir.
Ayrıca açık rıza, diğer hukuki dayanakların yerine otomatik olarak kullanılmamalıdır.
Örnek
Bir işverenin belirli bordro bilgilerini işlemesi, ilgili yasal yükümlülükler kapsamında değerlendirilebilir.
Pazarlama amaçlı veri işleme ise farklı bir hukuki değerlendirme gerektirebilir.
Uyum açısından öneri
Her işleme faaliyeti için hukuki dayanak ayrı kayıt altına alınmalıdır.
9. Aydınlatma Yükümlülüğü Nedir?
Aydınlatma yükümlülüğü, ilgili kişilerin kişisel verilerinin nasıl işlendiği hakkında bilgilendirilmesini amaçlar.
Aydınlatma içeriği
Veri sorumlusunun kimliği.
İşleme amaçları.
Verilerin kimlere ve hangi amaçlarla aktarılabileceği.
Veri toplama yöntemi.
Hukuki sebep.
İlgili kişinin hakları.
Teknik ekipler için önemi
Aydınlatma metninde açıklanan veri işleme faaliyetleri ile sistemlerin gerçek işleyişi tutarlı olmalıdır.
Örnek
Bir uygulamanın aydınlatma metninde yalnızca hesap yönetimi amacıyla veri işlendiği belirtilirken arka planda ek analitik ve reklam amaçlı veri aktarımı gerçekleştiriliyorsa uyumsuzluk riski doğabilir.
Önemli nokta
Aydınlatma metni hazırlanırken gerçek veri akışları doğrulanmalıdır.
10. Açık Rıza Nasıl Yönetilmelidir?
Açık rıza, uygulanabilir hukuki şartlar çerçevesinde değerlendirilmesi gereken bir veri işleme dayanağıdır.
Teknik gereksinimler
Rıza kaydının tutulması.
Rızanın hangi amaç için verildiğinin belirlenmesi.
Rıza zamanının kaydedilmesi.
Rızanın geri alınabilmesi.
Rıza değişikliklerinin ilgili sistemlere yansıtılması.
Örnek
Kullanıcı pazarlama iletişimine verdiği rızayı geri çekti.
CRM ve ilgili pazarlama sistemlerinde bu tercih uygun şekilde güncellenmelidir.
Sık yapılan hata
Rızanın yalnızca web arayüzünde kaldırılması ancak arka plandaki sistemlerde işleme faaliyetinin devam etmesi.
Kritik nokta
Açık rıza yönetimi, kullanıcı arayüzü ile veri işleme altyapısı arasında tutarlı çalışmalıdır.
11. KVKK Teknik Tedbirler Nelerdir?
KVKK kapsamında veri sorumlularının kişisel verilerin güvenliğini sağlamaya yönelik uygun teknik ve idari tedbirleri alması gerekir.
Teknik tedbirler, kuruluşun işlediği verilerin niteliğine ve risklerine göre belirlenmelidir.
Örnek teknik tedbirler
Erişim kontrolü.
MFA.
Şifreleme.
Loglama.
Ağ güvenliği.
Uç nokta güvenliği.
Zafiyet yönetimi.
Sızma testleri.
Yedekleme.
Veri maskeleme.
Veri kaybı önleme.
Güvenli yazılım geliştirme.
Önemli nokta
Bütün kuruluşlara uygulanabilecek tek bir zorunlu ürün listesi bulunmaz.
Teknik tedbirler risk temelli seçilmelidir.
12. KVKK İdari Tedbirler Nelerdir?
İdari tedbirler, kişisel veri güvenliğinin organizasyonel ve süreç boyutunu kapsar.
Örnek tedbirler
Kişisel veri güvenliği politikaları.
Yetki ve sorumlulukların belirlenmesi.
Çalışan farkındalık eğitimleri.
Gizlilik yükümlülükleri.
Tedarikçi sözleşmeleri.
Veri işleme envanteri.
Saklama ve imha politikası.
Olay müdahale prosedürü.
İlgili kişi başvuru yönetimi.
Düzenli denetimler.
Örnek
Kurumda teknik olarak güçlü erişim kontrolü bulunabilir.
Ancak işten ayrılan personelin hesaplarının kapatılmasına ilişkin süreç tanımlanmamışsa güvenlik açığı oluşabilir.
Sonuç
Teknik ve idari tedbirler birbirini tamamlamalıdır.
13. Kişisel Veri Güvenliğinde Erişim Kontrolü
Erişim kontrolü, kişisel verilere yalnızca yetkili kullanıcıların erişmesini sağlamayı hedefler.
Temel prensipler
En az ayrıcalık.
Görev bazlı erişim.
Rol bazlı yetkilendirme.
Ayrıcalıklı hesapların yönetimi.
Düzenli erişim gözden geçirmesi.
Hesap yaşam döngüsü yönetimi.
Örnek
İnsan kaynakları uygulamasında bordro bilgilerine bütün çalışanların erişmesi gerekli değildir.
Yetkiler görev gereksinimlerine göre sınırlandırılmalıdır.
Teknik doğrulama
Yetki matrisleri incelenebilir.
Ayrıcalıklı hesaplar değerlendirilebilir.
İşten ayrılan personelin hesapları kontrol edilebilir.
Erişim logları analiz edilebilir.
14. MFA Kişisel Veri Güvenliğini Nasıl Destekler?
Çok faktörlü kimlik doğrulama, kullanıcı hesaplarının ele geçirilmesi riskini azaltmaya yardımcı olur.
MFA uygulanabilecek alanlar
VPN.
Bulut yönetim panelleri.
CRM.
İnsan kaynakları sistemleri.
E-posta.
Veritabanı yönetimi.
Ayrıcalıklı hesaplar.
Önemli nokta
MFA bütün saldırıları önlemez.
Kimlik avı saldırılarına dayanıklı MFA yöntemleri özellikle kritik erişimlerde değerlendirilmelidir.
Örnek
Saldırgan bir çalışanın parolasını ele geçirmiş olabilir.
Uygun MFA kontrolü, yalnızca parola ile erişim sağlanmasını engelleyebilir.
15. Kişisel Verilerin Şifrelenmesi
Şifreleme, kişisel verilerin yetkisiz erişim durumunda anlaşılabilir biçimde açığa çıkması riskini azaltmaya yardımcı olur.
Veri durumları
Aktarım halindeki veri.
Depolanan veri.
Yedeklerdeki veri.
Teknik örnekler
TLS ile güvenli iletişim.
Disk şifreleme.
Veritabanı şifreleme.
Uygulama seviyesinde alan şifreleme.
Yedekleme şifreleme.
Anahtar yönetimi
Şifreleme anahtarlarının korunması.
Anahtar erişimlerinin sınırlandırılması.
Anahtar rotasyonu.
Anahtar yaşam döngüsü yönetimi.
Kritik nokta
Şifreleme tek başına yeterli değildir.
Şifreleme anahtarlarının yetkisiz erişime açık olması kontrolün etkinliğini zayıflatabilir.
16. Veri Maskeleme Nedir?
Veri maskeleme, belirli bilgilerin yetkisiz veya gereksiz biçimde görüntülenmesini önlemek amacıyla dönüştürülmesi veya gizlenmesidir.
Örnek
Gerçek telefon numarası:
05XX XXX XX XX
Maskelenmiş gösterim:
05XX *** ** 45
Kullanım alanları
Müşteri hizmetleri.
Test ortamları.
Yazılım geliştirme.
Raporlama.
Veri analitiği.
Destek operasyonları.
Dinamik maskeleme
Kullanıcının yetkisine göre veri görüntüleme biçimi değiştirilebilir.
Statik maskeleme
Verinin kopyası üzerinde dönüşüm uygulanabilir.
Önemli nokta
Maskeleme yönteminin geri döndürülebilirliği ve yeniden kimliklendirme riski değerlendirilmelidir.
Her maskeleme işlemi anonimleştirme anlamına gelmez.
17. Veri Kaybı Önleme (DLP) Nedir?
DLP çözümleri, hassas verilerin yetkisiz veya istenmeyen yollarla dışarı çıkarılması riskini azaltmayı hedefler.
İzlenebilecek kanallar
E-posta.
Web yüklemeleri.
Bulut depolama.
USB aygıtları.
Uç nokta dosya işlemleri.
Örnek
Bir çalışan çok sayıda müşteri kaydını kişisel e-posta adresine göndermeye çalışabilir.
Uygun DLP politikaları bu işlemi tespit edebilir veya engelleyebilir.
DLP uygulama aşamaları
Hassas veri türlerinin belirlenmesi.
Veri sınıflandırma.
Politika oluşturma.
Yanlış pozitiflerin değerlendirilmesi.
Kademeli devreye alma.
Olay izleme.
Kritik nokta
DLP uygulaması veri işleme amaçları ve çalışan mahremiyeti bakımından da değerlendirilmelidir.
18. Veritabanı Güvenliği ve KVKK
Kişisel verilerin önemli bir bölümü ilişkisel veya ilişkisel olmayan veritabanlarında saklanır.
Temel riskler
Yetkisiz sorgulama.
Aşırı yetkilendirme.
SQL Injection.
Veri dışa aktarma.
Yedeklerin korunmaması.
Yönetici hesaplarının ele geçirilmesi.
Teknik kontroller
Rol bazlı erişim.
Veritabanı denetim kayıtları.
Şifreleme.
Ayrıcalıklı erişim kontrolü.
Yama yönetimi.
Yedekleme güvenliği.
Sorgu izleme.
Örnek
Uygulama servis hesabına bütün veritabanı üzerinde yönetici yetkisi verilmesi gereksiz risk oluşturabilir.
Hesap yetkileri uygulamanın ihtiyaçlarıyla sınırlandırılmalıdır.
19. Web Uygulama ve API Güvenliği
Kişisel verilerin işlendiği web ve mobil uygulamalar önemli saldırı yüzeyleridir.
Örnek güvenlik riskleri
Broken Access Control.
Injection.
Authentication Failures.
Security Misconfiguration.
Cryptographic Failures.
Güvensiz API yetkilendirmesi.
Örnek
Bir API uç noktasında kullanıcı ID değiştirilerek başka kullanıcının bilgilerine erişilebiliyorsa yetkilendirme zafiyeti bulunabilir.
Önlemler
Sunucu tarafında yetki kontrolü.
Güvenli oturum yönetimi.
Girdi doğrulama.
Güvenli hata yönetimi.
API güvenlik testleri.
Kaynak kod analizi.
Önemli nokta
Uygulama güvenliği yalnızca yayına çıkış öncesinde değil, yazılım yaşam döngüsü boyunca değerlendirilmelidir.
20. Sızma Testi KVKK Uyumunu Nasıl Destekler?
Sızma testleri, kişisel verilerin işlendiği sistemlerdeki teknik zafiyetlerin belirlenmesine yardımcı olabilir.
Test alanları
Web uygulamaları.
Mobil uygulamalar.
API.
İç ağ.
Dış ağ.
Active Directory.
Kablosuz ağ.
Bulut ortamları.
Örnek
Sızma testinde müşteri kayıtlarına yetkisiz erişim sağlayan bir API zafiyeti tespit edildi.
Bu bulgu teknik risk değerlendirmesine aktarılmalıdır.
Gerekli düzeltme yapılmalıdır.
Kontrol yeniden test edilmelidir.
Önemli nokta
KVKK bütün kuruluşlar için tek bir sabit sızma testi periyodu belirlemez.
Test kapsamı ve sıklığı risklere, sistem değişikliklerine ve uygulanabilir yükümlülüklere göre planlanmalıdır.
21. Kişisel Veri Güvenliğinde Loglama
Loglama, sistemlerde gerçekleşen önemli faaliyetlerin izlenmesini ve gerektiğinde olayların araştırılmasını sağlar.
Örnek log kaynakları
Kimlik doğrulama.
Veritabanı erişimleri.
Uygulama işlemleri.
Yönetici faaliyetleri.
Dosya erişimleri.
VPN bağlantıları.
Bulut yönetim işlemleri.
Log güvenliği
Yetkisiz değişikliklerin önlenmesi.
Erişim sınırlandırılması.
Zaman senkronizasyonu.
Uygun saklama süresi.
Gizlilik.
Önemli nokta
Logların kendisi de kişisel veri içerebilir.
Bu nedenle loglama faaliyetleri veri minimizasyonu ve saklama ilkeleriyle birlikte değerlendirilmelidir.
22. SOC ve SIEM Kişisel Veri Güvenliğinde Nasıl Kullanılır?
SOC ve SIEM uygulamaları güvenlik olaylarının tespit edilmesini ve değerlendirilmesini destekleyebilir.
Örnek kullanım senaryoları
Olağan dışı veri erişimi.
Çok sayıda başarısız oturum denemesi.
Ayrıcalıklı hesap kullanımı.
Şüpheli veri dışa aktarma.
Yetkisiz bulut erişimi.
Anormal kullanıcı davranışı.
Örnek
Bir kullanıcı hesabı kısa sürede olağan dışı miktarda müşteri kaydını sorguluyor.
SIEM, uygun kullanım senaryosu tanımlanmışsa bu faaliyeti alarm olarak değerlendirebilir.
Kritik nokta
SOC hizmeti almak, tek başına KVKK veya GDPR uyumunu garanti etmez.
İzleme süreçlerinin hukuki dayanakları ve veri güvenliği gereksinimleri ayrıca değerlendirilmelidir.
23. Veri İhlali Nedir?
Kişisel veri ihlali, kişisel verilerin güvenliğini etkileyen olayları ifade eder.
GDPR kapsamında kişisel veri ihlali; kişisel verilerin kazara veya hukuka aykırı biçimde yok edilmesi, kaybolması, değiştirilmesi, yetkisiz açıklanması veya bunlara erişilmesiyle sonuçlanan güvenlik ihlalidir.
Örnek olaylar
Yetkisiz veritabanı erişimi.
Müşteri bilgilerinin yanlış alıcıya gönderilmesi.
Kişisel veri içeren cihazın kaybolması.
Fidye yazılımı nedeniyle verilere erişilememesi.
Yanlış yapılandırılmış bulut depolama.
Önemli nokta
Her güvenlik olayı otomatik olarak bildirime tabi kişisel veri ihlali değildir.
Olayın niteliği ve uygulanabilir bildirim gereksinimleri değerlendirilmelidir.
24. KVKK Veri İhlali Bildirimi Nasıl Yapılır?
KVKK kapsamında kişisel veri ihlali bildirimleri ilgili mevzuat ve Kişisel Verileri Koruma Kurulu kararları çerçevesinde değerlendirilir.
Kurulun 2019/10 sayılı kararı, belirli veri ihlallerinin öğrenilmesinden itibaren en geç 72 saat içinde Kurula bildirilmesi yaklaşımını düzenlemiştir.
Olay yönetiminde yapılması gerekenler
Olayın tespit edilmesi.
İlk müdahalenin gerçekleştirilmesi.
Etkilenen verilerin belirlenmesi.
Etkilenen kişi gruplarının değerlendirilmesi.
Olayın etkisinin analiz edilmesi.
Bildirim yükümlülüğünün değerlendirilmesi.
Gerekli bildirimlerin yapılması.
İyileştirme faaliyetlerinin yürütülmesi.
Kritik nokta
Bildirim değerlendirmesi güncel Kurul kararları ve olayın somut koşulları dikkate alınarak yapılmalıdır.
25. GDPR Veri İhlali Bildirimi Nasıl Yapılır?
GDPR Madde 33 kapsamında, ilgili şartların oluşması halinde denetim otoritesine bildirim gereklidir.
Genel kural, ihlalin öğrenilmesinden itibaren mümkünse 72 saat içerisinde bildirim yapılmasıdır.
Ancak bildirimin gerekip gerekmediği, kişilerin hak ve özgürlükleri açısından oluşan risklere göre değerlendirilir.
GDPR Madde 34
Belirli yüksek riskli durumlarda ilgili kişilere de bildirim yapılması gerekebilir.
Örnek
Bir müşteri veritabanına yetkisiz erişim tespit edildi.
Etkilenen veri türleri, kayıt sayısı, güvenlik önlemleri ve muhtemel etkiler değerlendirilir.
Bildirim yükümlülükleri bu değerlendirme sonucunda belirlenir.
Önemli nokta
KVKK ve GDPR bildirim süreçleri aynı prosedür altında yönetilebilir ancak hukuki gereksinimler ayrı değerlendirilmelidir.
26. Veri İhlali Müdahale Planı Nasıl Hazırlanır?
Veri ihlali müdahale planı, olay sırasında teknik ve idari ekiplerin koordinasyonunu sağlar.
Temel aşamalar
Tespit.
Sınıflandırma.
İlk müdahale.
Delil koruma.
Etki analizi.
Hukuki değerlendirme.
Bildirim.
İyileştirme.
Kapanış.
Sorumluluklar
SOC ekibi.
BT operasyon.
Bilgi güvenliği.
Hukuk.
Üst yönetim.
İletişim birimi.
Örnek
SOC şüpheli veri dışa aktarma alarmı oluşturdu.
Bilgi güvenliği ekibi olayı doğruladı.
BT ekibi ilgili erişimi sınırlandırdı.
Hukuk birimi bildirim yükümlülüklerini değerlendirdi.
Üst yönetim bilgilendirildi.
Önemli nokta
Olay müdahale planları masa başı tatbikatlarla test edilmelidir.
27. Yurt Dışına Kişisel Veri Aktarımı
Yurt dışına veri aktarımı, KVKK ve GDPR kapsamında özel değerlendirme gerektirir.
Örnek aktarım senaryoları
Yurt dışındaki bulut sağlayıcısı.
Uluslararası CRM.
Global e-posta hizmeti.
Yurt dışındaki teknik destek.
Uluslararası grup şirketleri.
KVKK açısından
2024 yılında yürürlüğe giren değişikliklerle yurt dışına veri aktarım rejimi önemli ölçüde güncellenmiştir.
KVKK Madde 9 kapsamındaki yeterlilik kararları, uygun güvenceler ve istisnai aktarım şartları ilgili somut duruma göre değerlendirilmelidir.
GDPR açısından
GDPR Bölüm V kapsamında yeterlilik kararları ve uygun güvenceler gibi aktarım mekanizmaları bulunmaktadır.
Kritik nokta
Yurt dışına aktarımın değerlendirilmesi yalnızca sunucunun fiziksel konumuyla sınırlı değildir.
Uzaktan erişim ve hizmet sağlayıcı ilişkileri de incelenmelidir.
28. Bulut Hizmetlerinde KVKK ve GDPR Uyumu
Bulut hizmetleri kişisel veri işleme faaliyetlerinde yaygın biçimde kullanılır.
Değerlendirme alanları
Veri konumu.
Veri sorumlusu ve veri işleyen rolleri.
Alt işleyenler.
Erişim yetkileri.
Şifreleme.
Yedekleme.
Olay bildirimi.
Veri silme.
Hizmet sonlandırma.
Örnek
Bir şirket müşteri verilerini uluslararası SaaS platformunda saklıyor.
Bu durumda veri akışı, sözleşmesel yükümlülükler, aktarım mekanizması ve güvenlik kontrolleri birlikte değerlendirilmelidir.
Önemli nokta
Bulut sağlayıcısının ISO 27001 belgesi bulunması yararlı olabilir ancak kuruluşun kendi uyum yükümlülüklerini otomatik olarak ortadan kaldırmaz.
29. Saklama ve İmha Politikası Nasıl Oluşturulur?
Kişisel veriler, ilgili işleme amacı ve uygulanabilir saklama yükümlülükleri çerçevesinde yönetilmelidir.
Saklama politikası alanları
Veri kategorisi.
İşleme amacı.
Hukuki dayanak.
Saklama süresi.
Saklama ortamı.
İmha yöntemi.
Sorumlu birim.
İmha yöntemleri
Silme.
Yok etme.
Anonim hale getirme.
Örnek
Bir müşteri kaydı, ilgili saklama süresi sona erdiğinde ve başka bir hukuki saklama gerekçesi bulunmadığında uygun yöntemle imha edilmelidir.
Kritik nokta
Verinin yalnızca uygulama ekranından silinmesi, bütün sistemlerde uygun şekilde imha edildiği anlamına gelmeyebilir.
Yedekler ve arşiv sistemleri ayrıca değerlendirilmelidir.
30. VERBİS Nedir?
VERBİS, Veri Sorumluları Sicil Bilgi Sistemi'nin kısaltmasıdır.
KVKK kapsamında belirli veri sorumluları için sicile kayıt yükümlülüğü bulunmaktadır.
VERBİS değerlendirmesinde
Veri sorumlusu niteliği.
Kayıt yükümlülüğü.
İstisnalar.
Veri kategorileri.
İlgili kişi grupları.
İşleme amaçları.
Alıcı grupları.
Saklama süreleri.
Yurt dışına aktarım.
Teknik ve idari tedbirler.
Önemli nokta
Her şirketin otomatik olarak VERBİS'e kayıt yükümlülüğü bulunduğu varsayılmamalıdır.
Güncel Kurul kararları ve istisnalar dikkate alınmalıdır.
31. İlgili Kişi Başvuruları Nasıl Yönetilir?
Kişisel veri sahipleri uygulanabilir mevzuat kapsamında belirli haklara sahiptir.
Örnek başvuru konuları
Kişisel verilerin işlenip işlenmediğini öğrenme.
Veri işleme faaliyetleri hakkında bilgi talep etme.
Belirli şartlarda düzeltme isteme.
Belirli şartlarda silme veya yok etme isteme.
Veri aktarımına ilişkin bilgi talep etme.
Teknik süreç
Başvuru alınır.
Kimlik doğrulama yapılır.
İlgili sistemler belirlenir.
Talep değerlendirilir.
Gerekli işlemler yürütülür.
Yanıt kayıt altına alınır.
Kritik nokta
Başvurulara yanıt süreleri KVKK ve GDPR kapsamında farklı düzenlenmiştir.
Başvuru yönetimi bu farklılıkları dikkate almalıdır.
32. GDPR Veri Koruma Etki Değerlendirmesi (DPIA)
DPIA, kişisel veri işleme faaliyetlerinin bireylerin hak ve özgürlükleri üzerindeki etkilerinin değerlendirilmesini sağlayan bir yöntemdir.
GDPR Madde 35 kapsamında belirli yüksek riskli işleme faaliyetleri için DPIA yapılması gerekir.
Örnek değerlendirme alanları
İşleme faaliyetinin amacı.
Veri kategorileri.
İşleme kapsamı.
Gereklilik.
Orantılılık.
Olası riskler.
Risk azaltma tedbirleri.
Örnek
Büyük ölçekli biyometrik veri işleme faaliyetleri, koşullarına göre DPIA gerektirebilir.
Önemli ayrım
DPIA ile klasik bilgi güvenliği risk analizi ilişkili olmakla birlikte aynı değerlendirme değildir.
DPIA, özellikle ilgili kişilerin hak ve özgürlüklerine yönelik riskleri ele alır.
33. Çalışan Verilerinin Korunması
İnsan kaynakları süreçlerinde çok sayıda kişisel veri işlenir.
Örnek veriler
Kimlik bilgileri.
İletişim bilgileri.
Bordro kayıtları.
İzin kayıtları.
Performans kayıtları.
Sağlıkla ilişkili belirli bilgiler.
Teknik tedbirler
İK sistemlerinde rol bazlı erişim.
Ayrıcalıklı erişimlerin sınırlandırılması.
MFA.
Loglama.
Veri minimizasyonu.
Saklama ve imha süreçleri.
Örnek
Bir yöneticinin yalnızca kendi ekibine ilişkin gerekli personel bilgilerine erişmesi sağlanabilir.
Bütün çalışanların hassas bilgilerine erişim verilmesi gereksiz risk oluşturabilir.
34. Kamera Kayıtları ve Fiziksel Güvenlik
Kamera kayıtları kişisel veri içerebilir.
Değerlendirme alanları
Kamera kullanım amacı.
Görüntülenen alanlar.
Erişim yetkileri.
Kayıt saklama süresi.
Kayıtların korunması.
Aydınlatma yükümlülüğü.
Örnek
Güvenlik amacıyla alınan kamera kayıtlarının yetkisiz çalışanlar tarafından görüntülenmesi önlenmelidir.
Önemli nokta
Kamera sistemlerinin güvenlik amacıyla kullanılması, bütün izleme faaliyetlerinin sınırsız biçimde yapılabileceği anlamına gelmez.
Amaç, gereklilik ve ölçülülük değerlendirilmelidir.
35. Tedarikçi ve Üçüncü Taraf Veri Güvenliği
Tedarikçiler kişisel veri güvenliği açısından önemli riskler oluşturabilir.
Örnek tedarikçiler
Bulut sağlayıcıları.
Çağrı merkezi hizmetleri.
Yazılım firmaları.
Teknik destek sağlayıcıları.
Dış kaynak insan kaynakları hizmetleri.
SOC hizmet sağlayıcıları.
Değerlendirme kriterleri
Veri işleme rolü.
Erişim kapsamı.
Güvenlik tedbirleri.
Alt yükleniciler.
Veri ihlali bildirim süreçleri.
Veri saklama.
Hizmet sonlandırma.
Örnek
Teknik destek sağlayıcısının üretim veritabanına sürekli ve sınırsız erişimi bulunması risk oluşturabilir.
Erişimler ihtiyaç, süre ve görev açısından sınırlandırılmalıdır.
36. KVKK ve GDPR Uyumunda ISO 27001'in Rolü
ISO/IEC 27001, bilgi güvenliği yönetim sistemi yaklaşımıyla kişisel veri güvenliğini destekleyebilir.
Ortak kontrol alanları
Risk yönetimi.
Varlık yönetimi.
Erişim kontrolü.
Tedarikçi güvenliği.
Olay yönetimi.
Yedekleme.
Loglama.
Sürekli iyileştirme.
Örnek eşleştirme
| Veri güvenliği ihtiyacı | ISO 27001 kapsamında destekleyici alan |
|---|---|
| Yetkisiz erişimin önlenmesi | Erişim kontrolü |
| Güvenlik olaylarının tespiti | Loglama ve izleme |
| Veri kaybının azaltılması | Yedekleme |
| Tedarikçi güvenliği | Tedarikçi ilişkileri |
| Risklerin değerlendirilmesi | Bilgi güvenliği risk yönetimi |
Önemli nokta
ISO 27001 belgesi, KVKK veya GDPR'ye tam uyumun otomatik kanıtı değildir.
Hukuki gereksinimler ayrıca değerlendirilmelidir.
37. KVKK ve GDPR Uyumunda Yapay Zekâ Riskleri
Yapay zekâ uygulamalarında kişisel verilerin kullanımı yeni güvenlik ve uyum riskleri oluşturabilir.
Örnek riskler
Hassas verilerin AI servislerine gönderilmesi.
Yetkisiz veri paylaşımı.
Prompt içeriklerinde kişisel veri bulunması.
Model çıktılarında kişisel veri açıklanması.
Üçüncü taraf AI hizmetleri.
Shadow AI kullanımı.
Teknik kontroller
Veri sınıflandırma.
AI kullanım politikası.
Erişim kontrolü.
Veri maskeleme.
Prompt güvenliği.
AI servislerinin değerlendirilmesi.
Kayıt ve izleme.
Örnek
Bir çalışan müşteri veritabanından aldığı kişisel verileri yetkisiz bir yapay zekâ aracına yükleyebilir.
Bu durum veri aktarımı, gizlilik ve güvenlik açısından risk oluşturabilir.
Önemli nokta
AI güvenliği yalnızca model güvenliği değildir.
Kişisel verilerin hangi sistemlere aktarıldığı ve nasıl işlendiği de değerlendirilmelidir.
38. KVKK ve GDPR Uyumunda En Sık Yapılan 10 Hata
1. Uyumu yalnızca aydınlatma metni olarak görmek
Gerçek veri işleme faaliyetleri ve güvenlik kontrolleri değerlendirilmelidir.
2. Veri envanterini güncellememek
Yeni sistemler ve süreçler envantere yansıtılmalıdır.
3. Açık rızayı bütün işleme faaliyetlerinin tek dayanağı kabul etmek
Her faaliyet için uygun hukuki dayanak belirlenmelidir.
4. Yetkisiz erişimleri yeterince kontrol etmemek
En az ayrıcalık yaklaşımı uygulanmalıdır.
5. Yedekleri korumamak
Yedekleme ortamları da veri güvenliği kapsamındadır.
6. Bulut aktarımını değerlendirmemek
Yurt dışına aktarım ve tedarikçi ilişkileri incelenmelidir.
7. Veri ihlali planı oluşturmamak
Teknik ve hukuki bildirim süreçleri birlikte planlanmalıdır.
8. Saklama sürelerini belirsiz bırakmak
Saklama ve imha süreçleri tanımlanmalıdır.
9. Tedarikçi güvenliğini ihmal etmek
Üçüncü taraf erişimleri ve sözleşmeler değerlendirilmelidir.
10. Teknik kontrolleri test etmemek
Kontrollerin yalnızca tanımlanması değil, etkinliği de değerlendirilmelidir.
39. KVKK ve GDPR Uyumu İçin 90 Günlük Örnek Yol Haritası
Gün 1–15: Kapsam ve Envanter
Kişisel veri işleme faaliyetleri belirlenir.
Veri sorumlusu ve veri işleyen rolleri değerlendirilir.
Kişisel veri envanteri hazırlanır.
Veri akışları belirlenir.
Gün 16–30: Hukuki Değerlendirme
İşleme şartları incelenir.
Aydınlatma süreçleri değerlendirilir.
Aktarım mekanizmaları incelenir.
Saklama ve imha gereksinimleri belirlenir.
Gün 31–50: Teknik Güvenlik
Erişim kontrolü değerlendirilir.
MFA kapsamı incelenir.
Şifreleme ve maskeleme ihtiyaçları belirlenir.
Loglama ve zafiyet yönetimi değerlendirilir.
Gün 51–65: İdari Tedbirler
Politikalar oluşturulur.
Tedarikçi süreçleri değerlendirilir.
İlgili kişi başvuru süreçleri hazırlanır.
Olay müdahale planı oluşturulur.
Gün 66–80: Test ve Doğrulama
Teknik güvenlik testleri yapılır.
Veri erişimleri değerlendirilir.
Saklama ve imha süreçleri doğrulanır.
Olay müdahale tatbikatı gerçekleştirilebilir.
Gün 81–90: Denetim ve İyileştirme
Uyum değerlendirmesi yapılır.
Eksiklikler raporlanır.
Düzeltici faaliyetler planlanır.
Yönetim raporu hazırlanır.
Önemli açıklama
Bu plan örnek bir uygulama takvimidir.
90 gün içerisinde tam hukuki uyum garantisi vermez.
Kuruluşun faaliyetleri ve veri işleme karmaşıklığı süreyi etkiler.
40. KVKK ve GDPR Uyum Kontrol Listesi
Veri yönetimi
- Kişisel veri işleme faaliyetleri belirlendi mi?
- Veri envanteri güncel mi?
- Veri akışları tanımlandı mı?
- Hukuki dayanaklar değerlendirildi mi?
- Saklama süreleri belirlendi mi?
Hukuki ve idari süreçler
- Aydınlatma yükümlülükleri değerlendirildi mi?
- Açık rıza gereken faaliyetler belirlendi mi?
- İlgili kişi başvuru süreçleri oluşturuldu mu?
- Yurt dışına aktarımlar değerlendirildi mi?
- Tedarikçi sözleşmeleri incelendi mi?
Teknik güvenlik
- Erişim yetkileri sınırlandırıldı mı?
- Kritik sistemlerde MFA değerlendirildi mi?
- Şifreleme ihtiyaçları belirlendi mi?
- Hassas veri maskeleme süreçleri değerlendirildi mi?
- Loglama uygulanıyor mu?
- Zafiyet yönetimi yürütülüyor mu?
- Yedekleme güvenliği sağlanıyor mu?
Olay yönetimi
- Veri ihlali müdahale planı mevcut mu?
- Bildirim yükümlülükleri değerlendirildi mi?
- Olay müdahale sorumluları belirlendi mi?
- Tatbikatlar planlandı mı?
Denetim
- Teknik ve idari tedbirler değerlendirildi mi?
- Tedarikçi güvenliği gözden geçirildi mi?
- Uyum eksiklikleri raporlandı mı?
- Düzeltici faaliyetler takip ediliyor mu?
41. SECURESYS KVKK ve GDPR Teknik Uyum Danışmanlığı
SECURESYS, kişisel veri güvenliğinin teknik ve idari boyutlarını bütünleşik biçimde ele alan siber güvenlik hizmetleri sunar.
Kişisel veri güvenliği mevcut durum analizi
Kişisel veri işlenen sistemlerdeki güvenlik kontrolleri değerlendirilir.
Teknik risk değerlendirmesi
Veritabanları, uygulamalar, ağ sistemleri ve bulut altyapılarındaki güvenlik riskleri incelenir.
Sızma testleri
Web, mobil, API, iç ağ ve dış ağ sistemlerinde güvenlik zafiyetleri değerlendirilebilir.
Kaynak kod güvenlik analizi
Kişisel veri işleyen uygulamaların güvenli geliştirme süreçleri desteklenebilir.
Veri güvenliği kontrolleri
Erişim kontrolü, şifreleme, maskeleme, loglama ve zafiyet yönetimi alanlarında teknik değerlendirmeler gerçekleştirilebilir.
SOC ve güvenlik izleme
Şüpheli erişimlerin ve güvenlik olaylarının izlenmesine yönelik süreçler desteklenebilir.
Veri ihlali müdahale hazırlığı
Olay müdahale prosedürleri, teknik müdahale senaryoları ve tatbikat çalışmaları planlanabilir.
ISO 27001 entegrasyonu
Kişisel veri güvenliği kontrollerinin BGYS risk yönetimi ve sürekli iyileştirme süreçleriyle ilişkilendirilmesi desteklenebilir.
SECURESYS yaklaşımında KVKK ve GDPR uyumu yalnızca hukuki doküman hazırlığı olarak değil; kişisel verilerin işlendiği gerçek sistemlerde güvenlik kontrollerinin uygulanması, test edilmesi ve sürdürülebilir biçimde yönetilmesi olarak ele alınır.
Hukuki yorum ve mevzuat yükümlülüklerinin belirlenmesi, ilgili hukuk uzmanlarıyla koordineli yürütülmelidir.
Sık Sorulan Sorular (SSS)
1. KVKK ve GDPR arasındaki fark nedir?
Her ikisi de kişisel verilerin korunmasını düzenler ancak uygulama alanları, hukuki dayanaklar ve bazı yükümlülükler bakımından farklıdır.
2. Türkiye'deki şirketler GDPR'ye tabi olabilir mi?
Evet. GDPR'nin ülke dışı uygulama koşullarının oluşması halinde Türkiye'deki kuruluşlar da ilgili yükümlülüklere tabi olabilir.
3. KVKK uyumu için ISO 27001 belgesi zorunlu mudur?
Genel olarak hayır. ISO 27001 bilgi güvenliği kontrollerini destekler ancak KVKK uyumunun zorunlu tek yöntemi değildir.
4. KVKK teknik tedbirler nelerdir?
Erişim kontrolü, şifreleme, loglama, zafiyet yönetimi, yedekleme ve uygun diğer güvenlik kontrolleri teknik tedbirler arasında değerlendirilebilir.
5. KVKK idari tedbirler nelerdir?
Politikalar, eğitimler, sorumluluklar, tedarikçi yönetimi, veri envanteri ve denetim süreçleri örnek idari tedbirlerdir.
6. Kişisel veri envanteri nedir?
Kuruluşun kişisel veri işleme faaliyetlerini, amaçlarını, veri kategorilerini, alıcılarını ve ilgili diğer bilgileri sistematik biçimde tanımlayan kayıttır.
7. Her kişisel veri işleme faaliyetinde açık rıza gerekir mi?
Hayır. Uygulanabilir mevzuattaki diğer işleme şartları da değerlendirilmelidir.
8. KVKK veri ihlali bildirimi kaç saat içinde yapılır?
İlgili Kurul kararları kapsamında belirli ihlaller için öğrenmeden itibaren en geç 72 saatlik bildirim yaklaşımı uygulanır.
9. GDPR veri ihlali bildirimi kaç saattir?
GDPR Madde 33 kapsamında bildirim gerektiren ihlaller için mümkünse öğrenmeden itibaren 72 saat içerisinde denetim otoritesine bildirim yapılır.
10. VERBİS kaydı bütün şirketler için zorunlu mudur?
Hayır. Kayıt yükümlülüğü ve istisnalar güncel düzenlemelere göre değerlendirilmelidir.
11. Yurt dışındaki bulut hizmetleri kullanılabilir mi?
Uygun hukuki aktarım mekanizmaları ve güvenlik gereksinimleri değerlendirilerek kullanılabilir.
12. Veri maskeleme anonimleştirme midir?
Her zaman değildir. Maskelemenin yeniden kimliklendirme riskine göre değerlendirilmesi gerekir.
13. KVKK için sızma testi zorunlu mudur?
Bütün kuruluşlar için aynı periyotta sızma testi zorunluluğu bulunmaz. Riskler ve ilgili yükümlülükler değerlendirilmelidir.
14. DLP KVKK uyumunu sağlar mı?
DLP veri güvenliğini destekleyebilir ancak tek başına KVKK uyumu sağlamaz.
15. SOC hizmeti KVKK uyumuna katkı sağlar mı?
Evet. Güvenlik olaylarının tespit edilmesi ve müdahale süreçlerinin desteklenmesi açısından katkı sağlayabilir.
16. GDPR kapsamında DPO zorunlu mudur?
Belirli koşullarda zorunludur. Her kuruluş için otomatik bir zorunluluk değildir.
17. GDPR DPIA nedir?
Yüksek riskli kişisel veri işleme faaliyetlerinin ilgili kişilerin hak ve özgürlükleri üzerindeki etkilerinin değerlendirilmesidir.
18. Kişisel veriler ne kadar süre saklanabilir?
Saklama süresi işleme amacı, hukuki yükümlülükler ve ilgili mevzuat çerçevesinde belirlenmelidir.
19. KVKK ve GDPR uyum danışmanlığı ne sağlar?
Veri işleme süreçlerinin, hukuki gereksinimlerin, teknik ve idari tedbirlerin ve uyum eksikliklerinin değerlendirilmesine destek sağlar.
20. ISO 27001 ve KVKK birlikte uygulanabilir mi?
Evet. ISO 27001'in risk yönetimi ve güvenlik kontrolleri, kişisel veri güvenliği programını destekleyebilir.
Sonuç: KVKK ve GDPR Uyumu Nasıl Sürdürülebilir Hale Getirilir?
KVKK ve GDPR uyumu, kuruluşların kişisel verileri yalnızca hukuka uygun biçimde işlemesini değil, bu verileri uygun güvenlik kontrolleriyle korumasını da gerektirir.
Başarılı bir uyum programında öncelikle kişisel veri işleme faaliyetleri belirlenmelidir.
Veri envanteri ve veri akış haritaları oluşturulmalıdır.
İşleme amaçları ve hukuki dayanaklar değerlendirilmelidir.
Teknik ve idari tedbirler risklere göre uygulanmalıdır.
Erişim kontrolü, şifreleme, maskeleme, loglama ve zafiyet yönetimi süreçleri etkin biçimde yürütülmelidir.
Tedarikçi ve bulut hizmeti riskleri değerlendirilmelidir.
Veri ihlali müdahale ve bildirim süreçleri hazırlanmalıdır.
Saklama ve imha süreçleri uygulanmalıdır.
Güvenlik kontrolleri düzenli olarak test edilmeli ve denetlenmelidir.
Kişisel veri güvenliğinin gerçek değeri, yalnızca uyum dokümanlarının hazırlanmasında değil; verilerin işlendiği bütün sistemlerde güvenlik kontrollerinin doğrulanabilir, ölçülebilir ve sürdürülebilir biçimde uygulanmasındadır.
Resmî Kaynaklar ve Referanslar
Kişisel Verileri Koruma Kurumu: https://www.kvkk.gov.tr
6698 Sayılı Kişisel Verilerin Korunması Kanunu: https://www.mevzuat.gov.tr
GDPR Resmî Metni: https://eur-lex.europa.eu/eli/reg/2016/679/oj
European Data Protection Board: https://www.edpb.europa.eu
ISO/IEC 27001: https://www.iso.org/standard/27001
OWASP: https://owasp.org
İlgili Makaleler
Siber Güvenlik Uyum ve Danışmanlık Merkezi
Siber Hijyen Nedir? Kurumlar İçin Temel Siber Güvenlik Kontrolleri ve Uygulama Rehberi
Siber hijyen nedir, neden önemlidir? Kurumlar için MFA, yama yönetimi, varlık envanteri, yedekleme, erişim kontrolü ve siber hijyen uygulama rehberi.
Kurumsal Siber Hijyen Kontrol Listesi: 25 Kritik Güvenlik Önlemi ve Uygulama Rehberi
Kurumsal siber hijyen kontrol listesi: MFA, yama yönetimi, EDR, yedekleme, erişim güvenliği ve 25 kritik siber güvenlik kontrolünü uygulama rehberi.
ISO/IEC 27001 Nedir? Bilgi Güvenliği Yönetim Sistemi, 93 Kontrol ve Belgelendirme Rehberi
ISO/IEC 27001 nedir? ISO 27001:2022 standardı, 93 güvenlik kontrolü, BGYS kurulumu, risk analizi, SoA, TÜRKAK ve belgelendirme süreçlerini öğrenin.
ISO/IEC 27001 Risk Analizi Nasıl Yapılır? Risk Değerlendirme, Risk İşleme ve SoA Hazırlama Rehberi
ISO 27001 risk analizi nasıl yapılır? 5×5 risk matrisi, risk envanteri, risk işleme planı, kalan risk, SoA örnekleri ve BGYS denetim rehberi.
ISO/IEC 27001:2022 Ek A Kontrolleri Nelerdir? 93 Bilgi Güvenliği Kontrolü ve Uygulama Rehberi
ISO 27001:2022 Ek A kapsamındaki 93 güvenlik kontrolünü keşfedin. Organizasyonel, insan, fiziksel ve teknolojik kontrolleri uygulama örnekleriyle öğrenin.
ISO 27001 İç Denetim Nasıl Yapılır? Denetim Planı, Uygunsuzluk Yönetimi ve Belgelendirme Hazırlığı
ISO 27001 iç denetim nasıl yapılır? Denetim planı, kontrol listesi, majör ve minör uygunsuzluklar, düzeltici faaliyetler ve belgelendirme hazırlığını öğrenin.
Bu konuda profesyonel destek mi arıyorsunuz?
Uzman ekibimiz ücretsiz danışmanlık için sizi en kısa sürede arasın.