AI Gateway ve Yapay Zekâ Güvenlik Mimarisi: Prompt Firewall, DLP ve Agent Kontrolü
AI Gateway nedir, nasıl çalışır? Prompt Firewall, AI DLP, Shadow AI, Agent Security, Tool Calling, veri maskeleme ve kurumsal yapay zekâ güvenlik mimarisini keşfedin.
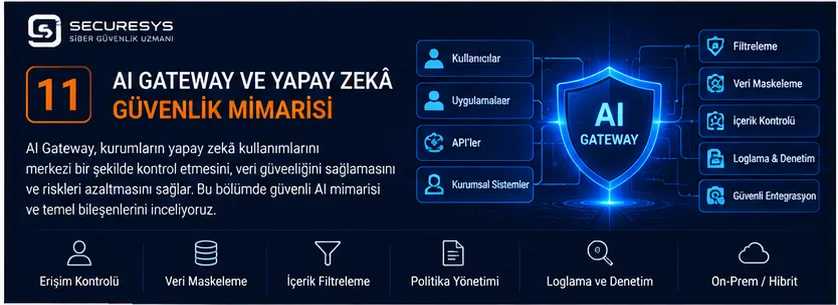
Giriş: Kurumsal Yapay Zekâ Kullanımı Nasıl Kontrol Altına Alınabilir?
Yapay zekâ teknolojileri artık yalnızca yazılım geliştirme ekiplerinin kullandığı araçlar değil.
Satış ekipleri müşteri yazışmalarını hazırlamak için yapay zekâ kullanıyor.
İnsan kaynakları departmanları özgeçmişleri analiz ediyor.
Finans ekipleri raporlarını yorumlatıyor.
Hukuk departmanları sözleşmeleri inceliyor.
Yazılım geliştiriciler kaynak kodlarını yapay zekâ asistanlarına gönderiyor.
Siber güvenlik ekipleri olay analizlerinde büyük dil modellerinden yararlanıyor.
Bu kullanım alanları önemli verimlilik avantajları sağlayabilir.
Ancak kurumların karşısına yeni güvenlik soruları çıkarır.
Çalışanlar hangi yapay zekâ servislerini kullanıyor?
Hangi veriler dış sistemlere aktarılıyor?
Kişisel veriler ve ticari sırlar korunuyor mu?
Yapay zekâ uygulamaları hangi kurumsal sistemlere erişebiliyor?
AI Agent'lar kullanıcı adına hangi işlemleri gerçekleştirebiliyor?
Kritik işlemler için onay mekanizmaları bulunuyor mu?
Şüpheli yapay zekâ kullanımı güvenlik operasyonları tarafından izlenebiliyor mu?
Bu soruların cevaplanması yalnızca çalışanlara yapay zekâ kullanım politikası göndermekle mümkün değildir.
Politikaların teknik kontrollerle desteklenmesi gerekir.
İşte bu noktada AI Gateway, kurumsal yapay zekâ güvenlik mimarisinin önemli bileşenlerinden biri olarak öne çıkar.
AI Gateway; yapay zekâ uygulamaları, kullanıcılar, model sağlayıcıları ve bazı durumlarda araç entegrasyonları arasındaki iletişimin merkezi politikalarla yönetilmesine yardımcı olan kontrol katmanıdır.
Ancak önemli bir ayrım vardır:
AI Gateway kullanmak, bütün yapay zekâ güvenlik risklerinin otomatik olarak ortadan kalktığı anlamına gelmez.
Etkili bir güvenlik mimarisi için AI Gateway'in kimlik yönetimi, veri koruma, uygulama yetkilendirmesi, izleme ve olay müdahale süreçleriyle birlikte çalışması gerekir.
Bu makalede kurumsal AI Gateway mimarisini, güvenlik bileşenlerini ve uygulama yöntemlerini ayrıntılı olarak inceleyeceğiz.
1. AI Gateway Nedir?
AI Gateway, yapay zekâ uygulamaları ile model servisleri arasındaki iletişimi yöneten ve belirlenen politikaları uygulayan merkezi yazılım veya güvenlik katmanıdır.
Kullanım amacına göre farklı işlevler sunabilir.
Örneğin:
- Model erişim yönetimi.
- Kullanıcı ve uygulama bazlı politika uygulama.
- Prompt ve yanıt inceleme.
- Hassas veri tespiti.
- Veri maskeleme.
- Model yönlendirme.
- Kullanım kotası.
- İşlem kayıtları.
- Güvenlik izleme.
- Araç çağrısı kontrolü.
Bütün AI Gateway ürünleri bu yeteneklerin tamamını sunmaz.
Bazıları yalnızca model API trafiğini yönlendirir.
Bazıları maliyet ve performans yönetimine odaklanır.
Bazıları ise güvenlik politikaları ve veri koruma özellikleri sunar.
Bu nedenle kurumsal AI Gateway seçiminde ürünün gerçek yetenekleri teknik olarak doğrulanmalıdır.
2. AI Gateway Neden Gereklidir?
Geleneksel kurumsal güvenlik mimarisinde farklı kontrol noktaları bulunur.
Firewall ağ trafiğini kontrol eder.
WAF web uygulamalarını korumaya yardımcı olur.
DLP hassas verilerin yetkisiz aktarımını azaltmayı hedefler.
IAM kullanıcı ve servis kimliklerini yönetir.
SIEM güvenlik olaylarının izlenmesini destekler.
Yapay zekâ sistemleri ise bu kontrol noktalarının tamamıyla ilişkili yeni veri ve işlem akışları oluşturur.
Örneğin bir çalışan müşteri sözleşmesini harici bir LLM servisine gönderebilir.
Bir yazılım geliştirici özel kaynak kodunu AI kod asistanına aktarabilir.
Bir AI Agent kurumsal CRM üzerinden müşteri kayıtlarını sorgulayabilir.
Bu işlemlerin her biri farklı güvenlik kontrolleri gerektirir.
AI Gateway, uygun entegrasyonlarla yapay zekâ iletişiminin belirli bölümlerini merkezi olarak yönetmeye yardımcı olabilir.
Ancak görünürlük, trafiğin gerçekten kontrol katmanından geçmesine bağlıdır.
Doğrudan internete çıkan veya Gateway'i kullanmayan uygulamaların trafiği otomatik olarak denetlenemez.
3. Geleneksel API Gateway ile AI Gateway Arasındaki Fark
API Gateway, uygulamalar arasındaki API iletişimini yönetmek için kullanılır.
AI Gateway ise yapay zekâ kullanımına özgü ek kontroller sağlayabilir.
| Özellik | API Gateway | AI Gateway |
|---|---|---|
| API yönlendirme | Temel işlev | Genellikle mevcut |
| Authentication | Desteklenebilir | Desteklenebilir |
| Rate limiting | Desteklenebilir | Desteklenebilir |
| Model seçimi ve yönlendirme | Özel geliştirme gerekebilir | Yaygın kullanım alanı |
| Prompt analizi | Genellikle yerleşik değildir | Güvenlik odaklı ürünlerde bulunabilir |
| Hassas veri maskeleme | Ek entegrasyon gerekebilir | Bazı ürünlerde bulunabilir |
| LLM yanıt analizi | Genellikle yerleşik değildir | Bazı ürünlerde bulunabilir |
| Token ve model maliyeti izleme | Özel entegrasyon gerekebilir | Yaygın kullanım alanı |
| Agent araç politikaları | Özel entegrasyon gerekebilir | Gelişmiş çözümlerde bulunabilir |
Bu karşılaştırma genel ürün kategorilerini açıklamaktadır.
Gerçek yetenekler kullanılan çözüme göre değişebilir.
4. Kurumsal AI Gateway Mimarisi
Tipik bir kurumsal AI Gateway mimarisinde kullanıcılar ve uygulamalar doğrudan model sağlayıcısına erişmek yerine merkezi kontrol katmanı üzerinden iletişim kurabilir.
Örnek mimari
KURUMSAL KULLANICILAR
|
v
Uygulamalar / AI Agent
|
v
AI GATEWAY
|
+---------------+---------------+
| | |
v v v
Kimlik ve Prompt / Veri Politika ve
Yetki Kontrolü Güvenliği Denetim
| | |
+---------------+---------------+
|
v
Model Yönlendirme
|
+------------+------------+
| | |
v v v
Bulut LLM Özel Model On-Prem LLM
| | |
+------------+------------+
|
v
Yanıt Güvenlik Kontrolü
|
v
Uygulama
Bu mimari bir referans örneğidir.
Agent araç çağrıları, MCP entegrasyonları ve kurumsal veri erişimleri için ek kontrol noktaları gerekebilir.
5. AI Gateway Mimarisinde Güven Sınırları
Yapay zekâ güvenlik mimarisinin temel konularından biri güven sınırlarının doğru tanımlanmasıdır.
Bir kullanıcıdan gelen talep ile modelin ürettiği cevap aynı güven düzeyine sahip değildir.
Benzer şekilde bir PDF içerisindeki metin ile sistem yöneticisinin tanımladığı politika aynı yetkiye sahip olmamalıdır.
Temel güven sınırları
Kullanıcı ile uygulama.
Uygulama ile AI Gateway.
AI Gateway ile model sağlayıcısı.
Model ile RAG veri kaynağı.
Agent ile araçlar.
Araçlar ile kurumsal sistemler.
Bu sınırların her birinde farklı güvenlik kontrolleri uygulanmalıdır.
Örneğin AI Gateway, Prompt Injection şüphesi taşıyan içeriği tespit edebilir.
Ancak Agent'ın CRM kaydını değiştirmeye yetkili olup olmadığı güvenilir uygulama veya araç katmanında ayrıca kontrol edilmelidir.
6. Prompt Firewall Nedir?
Prompt Firewall, yapay zekâ sistemlerine gönderilen veya sistemler tarafından işlenen içeriklerdeki belirli güvenlik risklerini tespit etmek, sınıflandırmak ya da engellemek amacıyla kullanılan kontrol mekanizmasıdır.
Bu kontroller farklı yöntemlerle uygulanabilir.
Kural tabanlı analiz.
İçerik sınıflandırma.
Güvenlik modeli kullanımı.
Bağlamsal politika değerlendirmesi.
Anomali analizi.
Tespit edilmeye çalışılabilecek riskler
Prompt Injection.
Jailbreak girişimleri.
Hassas veri içeren girdiler.
Yetkisiz işlem talepleri.
Politika dışı kullanım.
Ancak Prompt Firewall'un bütün manipülasyon girişimlerini kesin olarak engellemesi beklenmemelidir.
Doğal dilin esnek yapısı ve saldırı varyasyonlarının çeşitliliği nedeniyle yanlış pozitif ve yanlış negatif sonuçlar oluşabilir.
7. Prompt Firewall Nasıl Çalışır?
Prompt Firewall farklı aşamalarda kontrol uygulayabilir.
Girdi kontrolü
Kullanıcının gönderdiği içerik değerlendirilir.
Bağlam kontrolü
RAG veya harici araçlardan gelen içerikler incelenebilir.
Politika değerlendirmesi
Talebin kullanıcı, uygulama ve veri sınıflandırması açısından uygunluğu değerlendirilir.
Karar
İşleme izin verilebilir.
İçerik maskelenebilir.
Talep engellenebilir.
Ek onay istenebilir.
Olay inceleme için kaydedilebilir.
Çıktı kontrolü
Modelin cevabı hassas veri veya politika ihlali açısından değerlendirilebilir.
Bu kontrollerin hangi aşamalarda uygulanabileceği ürünün mimarisine bağlıdır.
8. Prompt Injection Korumasında Katmanlı Güvenlik
Prompt Injection saldırılarına karşı yalnızca Prompt Firewall kullanmak yeterli olmayabilir.
Çünkü model, güvenilmeyen içerikleri beklenmeyen biçimde yorumlayabilir.
Bu nedenle farklı katmanlarda kontroller uygulanmalıdır.
Uygulama katmanı
Kullanıcı kimliği doğrulanmalıdır.
İşlem yetkileri kontrol edilmelidir.
Veri katmanı
RAG dokümanlarına erişim sınırlandırılmalıdır.
Güvenilmeyen içerikler uygun biçimde işaretlenmelidir.
Model iletişim katmanı
Prompt güvenlik kontrolleri uygulanabilir.
Araç katmanı
Tool Calling yetkileri bağımsız olarak doğrulanmalıdır.
Operasyon katmanı
Şüpheli olaylar izlenmelidir.
Bu yaklaşım savunmanın tek bir modele veya tek bir filtreye bağımlı olmasını önlemeye yardımcı olur.
9. AI DLP Nedir?
AI DLP, yapay zekâ kullanımında hassas verilerin yetkisiz veya uygunsuz biçimde paylaşılmasını azaltmaya yönelik veri kaybı önleme kontrollerini ifade eder.
Geleneksel DLP sistemleri dosya, e-posta, ağ veya uç nokta trafiğini değerlendirebilir.
AI DLP ise yapay zekâ uygulamalarına gönderilen içeriklere ve bazı durumlarda model yanıtlarına odaklanabilir.
Korunması gereken veri türleri
Kişisel veriler.
Müşteri kayıtları.
Finansal bilgiler.
Ticari sırlar.
Kaynak kod.
Sözleşmeler.
Kimlik bilgileri.
API anahtarları.
Kurumsal strateji belgeleri.
Örnek
Bir çalışan müşteri listesi içeren dokümanı harici bir yapay zekâ servisine göndermek isteyebilir.
AI DLP kontrolü bu aktarımı belirlenen veri sınıflandırma politikasına göre değerlendirebilir.
10. AI DLP ile Geleneksel DLP Arasındaki Fark
AI DLP, geleneksel veri koruma kontrollerinin yerini almak zorunda değildir.
Çoğu kurum için tamamlayıcı bir katman olarak değerlendirilmelidir.
Örneğin geleneksel DLP, dosyanın harici bir web servisine yüklenmesini kontrol edebilir.
AI DLP ise belirli bir LLM isteğindeki hassas içerikleri değerlendirebilir.
Ancak AI DLP'nin etkili olabilmesi için kullanılan yapay zekâ kanallarında görünürlük sağlanmalıdır.
Kontrol edilmeyen uygulamalar ve doğrudan API bağlantıları görünürlük boşluğu oluşturabilir.
Bu nedenle kurumsal veri güvenliği mimarisinde uç nokta, ağ, uygulama ve AI Gateway kontrolleri birlikte değerlendirilmelidir.
11. Yapay Zekâda Veri Maskeleme
Veri maskeleme, hassas bilgilerin belirli kullanım senaryolarında gizlenmesini veya dönüştürülmesini amaçlar.
Örneğin bir müşteri destek uygulamasında kullanıcı adı veya kimlik numarası model servisine gönderilmeden önce maskelenebilir.
Örnek
Orijinal içerik:
“Müşteri Ayşe Yılmaz'ın 12345678901 numaralı kimlik kaydıyla ilgili talebi özetle.”
Maskelenmiş içerik:
“Müşteri [KİŞİ_1] için [KİMLİK_NO_1] kaydıyla ilgili talebi özetle.”
Bu yaklaşım modelin bazı görevleri gerçek kişisel veriyi görmeden gerçekleştirmesine yardımcı olabilir.
Ancak maskelemenin uygunluğu göreve bağlıdır.
Örneğin bazı analizler gerçek veriye ihtiyaç duyabilir.
Bu nedenle veri minimizasyonu ve maskeleme politikaları iş sürecine göre tasarlanmalıdır.
12. Tokenization ve Pseudonymization
AI Gateway mimarisinde veri maskeleme dışında farklı dönüşüm yöntemleri kullanılabilir.
Tokenization
Hassas veri yerine kontrollü bir token kullanılabilir.
Gerçek veri ile token arasındaki eşleştirme güvenli sistemde tutulabilir.
Pseudonymization
Kişiyi doğrudan tanımlayan bilgiler uygun yöntemlerle takma tanımlayıcılara dönüştürülebilir.
Ancak takma adlandırılmış veriler, ilgili kişi yeniden belirlenebiliyorsa kişisel veri niteliğini koruyabilir.
Güvenlik gereksinimleri
Eşleştirme kayıtları korunmalıdır.
Anahtar yönetimi güvenli olmalıdır.
Yetkisiz yeniden tanımlama engellenmelidir.
Loglarda hassas veri tutulmamalıdır.
Bu kontroller AI DLP mimarisinin veri koruma boyutunu destekler.
13. Shadow AI Nedir?
Shadow AI, kurumun bilgisi, onayı veya yönetimi dışında kullanılan yapay zekâ araçlarını ve servislerini ifade eder.
Örneğin çalışanlar iş süreçlerini hızlandırmak için ücretsiz yapay zekâ servisleri kullanabilir.
Bu kullanım her zaman kötü niyetli değildir.
Ancak kurumsal güvenlik açısından görünürlük ve kontrol problemi oluşturabilir.
Shadow AI riskleri
Hassas veri aktarımı.
Kontrolsüz SaaS kullanımı.
Kurumsal hesap dışı erişimler.
Denetim kayıtlarının bulunmaması.
Veri saklama koşullarının bilinmemesi.
Kurumsal politikalara uyumsuzluk.
Önemli ayrım
Shadow AI kullanımının tespit edilmesi ile bu kullanımın kontrol edilmesi farklı yeteneklerdir.
AI Gateway yalnızca üzerinden geçen trafiği doğrudan denetleyebilir.
Gateway dışındaki kullanımlar için farklı görünürlük mekanizmaları gerekebilir.
14. Shadow AI Nasıl Yönetilir?
Shadow AI yönetimi yalnızca yasaklama yaklaşımına dayanmamalıdır.
Çalışanların neden belirli araçları kullandığı anlaşılmalıdır.
Kurumsal ihtiyaçlara uygun güvenli alternatifler sunulmalıdır.
Yönetim yaklaşımı
Onaylı yapay zekâ servisleri belirlenmelidir.
Kullanım politikaları oluşturulmalıdır.
Veri sınıflandırması uygulanmalıdır.
Kurumsal kimlik yönetimi kullanılmalıdır.
Uç nokta ve ağ görünürlüğü değerlendirilmelidir.
Uygun AI Gateway entegrasyonları sağlanmalıdır.
Çalışanlara farkındalık eğitimi verilmelidir.
Bu yaklaşım kontrolsüz kullanımı azaltırken yapay zekâdan elde edilen verimlilik avantajlarının korunmasına yardımcı olabilir.
15. AI Access Control Nedir?
AI Access Control, kullanıcıların ve uygulamaların hangi yapay zekâ servislerine, modellere ve işlemlere erişebileceğini belirleyen yetkilendirme yaklaşımıdır.
Örneğin bütün çalışanların aynı model servislerine erişmesi gerekmeyebilir.
Bazı departmanlar yalnızca onaylı modelleri kullanabilir.
Bazı uygulamalar belirli veri sınıflarını işleyebilir.
Bazı Agent sistemleri yalnızca okuma yetkisine sahip olabilir.
Kontrol alanları
Kullanıcı kimliği.
Departman.
Uygulama.
Model sağlayıcısı.
Veri sınıflandırması.
İşlem türü.
Araç yetkisi.
Bu bilgiler kullanılarak daha ayrıntılı erişim politikaları oluşturulabilir.
16. RBAC ve ABAC ile Yapay Zekâ Yetkilendirmesi
RBAC, Role-Based Access Control yaklaşımını ifade eder.
Yetkiler kullanıcı rollerine göre tanımlanır.
ABAC ise Attribute-Based Access Control yaklaşımıdır.
Yetkilendirme kararlarında kullanıcı, kaynak, işlem ve ortam özellikleri kullanılabilir.
Örnek RBAC politikası
İnsan kaynakları çalışanları yalnızca yetkili oldukları personel verilerine erişebilir.
Satış ekibi yalnızca ilgili müşteri kayıtlarını görüntüleyebilir.
Finans ekibi belirli raporları sorgulayabilir.
Örnek ABAC politikası
Kullanıcının departmanı, veri sınıflandırması ve işlem türü birlikte değerlendirilir.
Hassas veri içeren bir talep yalnızca belirli koşullarda işlenebilir.
Kritik prensip
Yetkilendirme kararı yalnızca LLM'nin yorumuna bırakılmamalıdır.
Güvenilir uygulama ve veri erişim katmanlarında uygulanmalıdır.
17. AI Agent Güvenliğinde Gateway'in Rolü
AI Agent sistemleri farklı araçlarla etkileşebilir.
Bu araçlar kurumsal verileri okuyabilir veya sistemlerde değişiklik yapabilir.
AI Gateway, uygun mimaride Agent iletişiminin belirli bölümlerini denetleyebilir.
Kontrol alanları
Model erişimleri.
Prompt güvenliği.
Hassas veri aktarımı.
Araç çağrısı politikaları.
İşlem kayıtları.
Onay akışları.
Ancak Agent güvenliği yalnızca Gateway ile sağlanmamalıdır.
Araçların kendisi de güvenli kimlik doğrulama ve yetkilendirme uygulamalıdır.
18. Tool Calling Security
Tool Calling, yapay zekâ modelinin tanımlı araçları kullanarak işlem gerçekleştirmesine imkân verir.
Örneğin:
CRM sorgulama.
E-posta gönderme.
Takvim oluşturma.
Dosya okuma.
Rapor hazırlama.
Destek talebi açma.
Güvenlik problemi
Bir modelin araç çağrısı oluşturabilmesi, o işlemi gerçekleştirmeye yetkili olduğu anlamına gelmez.
Güvenli yaklaşım
Araçlar izin listesiyle yönetilmelidir.
Parametreler doğrulanmalıdır.
Kullanıcı yetkileri kontrol edilmelidir.
Kritik işlemler onay gerektirmelidir.
İşlem kayıtları tutulmalıdır.
Bu kontroller AI Gateway ile uygulama katmanı arasında koordineli çalışmalıdır.
19. MCP Güvenliği ve AI Gateway
MCP, Model Context Protocol ifadesinin kısaltmasıdır.
Yapay zekâ uygulamalarının araçlara ve veri kaynaklarına bağlanması için standartlaştırılmış iletişim yaklaşımı sunar.
MCP sunucuları farklı kurumsal sistemlerle bağlantı kurabilir.
Bu nedenle güvenlik değerlendirmesi önemlidir.
Riskler
Güvenilmeyen MCP sunucuları.
Aşırı araç yetkileri.
Hassas veri erişimi.
Manipüle edilmiş araç açıklamaları.
Güvenilmeyen araç çıktıları.
Üçüncü taraf entegrasyon riskleri.
Güvenlik yaklaşımı
MCP sunucuları envantere alınmalıdır.
Güvenilir kaynaklar kullanılmalıdır.
Yetkiler sınırlandırılmalıdır.
Araç çağrıları kontrol edilmelidir.
Güvenlik kayıtları tutulmalıdır.
AI Gateway, mimarisi destekliyorsa MCP veya araç trafiğinde ek politika noktası olarak kullanılabilir.
Ancak MCP kullanımı tek başına güvenli yetkilendirme garantisi sağlamaz.
20. Human-in-the-Loop Nedir?
Human-in-the-Loop, belirli yapay zekâ kararlarının veya işlemlerinin insan değerlendirmesiyle desteklenmesini ifade eder.
Özellikle yüksek etkili işlemlerde önemlidir.
Örnek işlemler
Ödeme onayı.
Müşteri kaydı silme.
Kritik güvenlik cihazında politika değiştirme.
Üretim ortamına yazılım dağıtma.
Personel kaydı güncelleme.
Güvenlik yaklaşımı
Agent işlemi önerir.
Güvenilir sistem işlem detaylarını gösterir.
Yetkili kullanıcı işlemi değerlendirir.
Onay sonrası işlem gerçekleştirilir.
Bu yaklaşımın etkili olması için onayın bağımsız ve güvenilir bir kontrol mekanizmasıyla uygulanması gerekir.
Modelin kendi ürettiği “onaylandı” ifadesi yeterli olmamalıdır.
21. Kritik İşlemlerde Onay Mekanizması
Bir AI Agent'ın finans sistemine bağlı olduğunu düşünelim.
Agent ödeme kayıtlarını analiz edebilmektedir.
Ancak ödeme oluşturma veya onaylama yetkisi yüksek risklidir.
Güvenli işlem akışı
- Agent işlem önerisi oluşturur.
- Uygulama işlem parametrelerini doğrular.
- Yetki kontrolü gerçekleştirilir.
- Gerekliyse bağımsız onay istenir.
- Onay geçerli ise işlem yürütülür.
- İşlem kayıt altına alınır.
Önemli nokta
Onay mekanizması, kullanıcının hangi işlemi onayladığını açıkça göstermelidir.
Örneğin ödeme tutarı veya alıcı değişirse önceki onay otomatik olarak geçerli kabul edilmemelidir.
Bu prensip işlem bütünlüğünün korunmasına yardımcı olur.
22. AI Gateway ve Audit Logging
Yapay zekâ sistemlerinde denetim kayıtları güvenlik ve yönetişim açısından önemlidir.
Kaydedilebilecek bilgiler
Kullanıcı veya uygulama kimliği.
Model sağlayıcısı.
Model adı ve sürümü.
İşlem zamanı.
Politika kararı.
Araç çağrısı türü.
Onay durumu.
Güvenlik olayı.
Kaynak tüketimi.
Veri minimizasyonu
Bütün prompt ve yanıt içeriklerinin sınırsız biçimde saklanması doğru yaklaşım olmayabilir.
Çünkü bu içerikler hassas veriler barındırabilir.
Loglama politikaları veri sınıflandırması, saklama süresi ve erişim yetkileri dikkate alınarak tasarlanmalıdır.
23. AI Gateway ve SIEM Entegrasyonu
AI Gateway tarafından üretilen güvenlik olayları SIEM sistemleriyle ilişkilendirilebilir.
Bu yaklaşım yapay zekâ kullanımının kurumsal güvenlik operasyonları tarafından izlenmesini destekler.
Örnek olaylar
Tekrarlanan Prompt Injection şüphesi.
Hassas veri aktarım girişimi.
Yetkisiz model erişimi.
Anormal API kullanımı.
Kritik araç çağrısı.
Politika ihlali.
SOC açısından faydaları
Olay korelasyonu.
Kullanıcı davranışı analizi.
Güvenlik alarmı oluşturma.
Olay inceleme.
Denetim izlenebilirliği.
Ancak güvenlik olaylarının anlamlı olabilmesi için yanlış pozitif oranları ve alarm kalitesi düzenli değerlendirilmelidir.
24. AI Gateway ve SOAR Entegrasyonu
SOAR sistemleri güvenlik olaylarına yönelik belirli müdahale süreçlerinin otomatikleştirilmesini destekleyebilir.
AI Gateway olayları uygun koşullarda SOAR süreçlerine aktarılabilir.
Örnek
Bir kullanıcı hesabından kısa süre içerisinde çok sayıda hassas veri aktarım girişimi tespit edildiğini düşünelim.
Olay SIEM üzerinde korelasyona alınabilir.
SOAR üzerinden inceleme süreci başlatılabilir.
Gerekirse kullanıcı erişimi güvenlik ekibi tarafından değerlendirilebilir.
Ancak otomatik müdahale politikaları iş sürekliliği etkileri dikkate alınarak tasarlanmalıdır.
Her güvenlik alarmının otomatik hesap kapatma gibi yüksek etkili işlemlere neden olması uygun olmayabilir.
25. On-Premises AI Gateway Nedir?
On-premises AI Gateway, güvenlik kontrol katmanının kurumun kendi altyapısında çalıştırılmasıdır.
Bu yaklaşım özellikle veri kontrolü ve altyapı yönetimi gereksinimleri bulunan kurumlar için değerlendirilebilir.
Olası avantajlar
Kontrol katmanının kurum içinde işletilmesi.
Özel ağ politikalarının uygulanabilmesi.
Kurumsal log yönetimiyle entegrasyon.
Özel model servisleriyle bağlantı.
Veri işleme mimarisinin kurum ihtiyaçlarına göre tasarlanabilmesi.
Önemli sınırlama
AI Gateway'in on-premises çalışması, model sağlayıcısına gönderilen verilerin kurum dışına çıkmadığı anlamına gelmez.
Harici LLM servisi kullanılıyorsa veri aktarımı devam edebilir.
Veri yerleşimi ve aktarım gereksinimleri uçtan uca değerlendirilmelidir.
26. Cloud AI Gateway ile On-Premises AI Gateway Karşılaştırması
| Kriter | Cloud AI Gateway | On-Premises AI Gateway |
|---|---|---|
| İşletim modeli | Sağlayıcı tarafından yönetilebilir | Kurum tarafından yönetilir |
| İlk kurulum | Genellikle daha hızlı olabilir | Altyapı hazırlığı gerekebilir |
| Veri işleme kontrolü | Sağlayıcı mimarisine bağlıdır | Kurum mimarisine göre tasarlanabilir |
| Güncelleme yönetimi | Sağlayıcı sorumluluğunda olabilir | Kurum sorumluluğunda olabilir |
| Kurumsal entegrasyon | Ürüne göre değişir | Özel entegrasyonlar yapılabilir |
| Operasyonel sorumluluk | Paylaşımlı olabilir | Daha yüksek kurum sorumluluğu |
Hangi yaklaşımın uygun olduğu kurumun güvenlik, maliyet, operasyon ve mevzuat gereksinimlerine bağlıdır.
27. Hybrid AI Gateway Mimarisi
Bazı kurumlar hem bulut tabanlı hem de kurum içi yapay zekâ modellerini kullanabilir.
Bu durumda hibrit mimari tercih edilebilir.
Örnek
Genel metin üretimi için harici model kullanılabilir.
Hassas doküman analizi için kurum içi model tercih edilebilir.
AI Gateway, belirlenen politikalara göre istekleri uygun modele yönlendirebilir.
Politika örneği
Genel veri: Onaylı bulut modeli.
Kurum içi veri: Yetkili özel model.
Yüksek hassasiyetli veri: Kurum içi işleme veya engelleme.
Bu politikaların uygulanabilmesi için veri sınıflandırmasının güvenilir biçimde gerçekleştirilmesi gerekir.
28. Model Routing ve Güvenlik
Model Routing, yapay zekâ taleplerinin farklı modellere yönlendirilmesidir.
Bu yönlendirme performans, maliyet veya güvenlik politikalarına göre yapılabilir.
Güvenlik açısından değerlendirme
Model sağlayıcısının veri işleme koşulları.
Modelin desteklediği kullanım senaryoları.
Veri sınıflandırması.
Kullanıcı yetkileri.
Coğrafi veri işleme gereksinimleri.
Örnek
Hassas müşteri verisi içeren talep yalnızca onaylı işleme ortamına yönlendirilebilir.
Ancak model yönlendirme tek başına veri güvenliği sağlamaz.
Hedef ortamın erişim ve veri koruma kontrolleri de doğrulanmalıdır.
29. AI Gateway ve Maliyet Kontrolü
Yapay zekâ sistemlerinde güvenlik ve maliyet yönetimi birbiriyle ilişkilidir.
Özellikle API tabanlı modellerde yoğun kullanım maliyet oluşturabilir.
Riskler
Kontrolsüz API kullanımı.
Yetkisiz hesap kullanımı.
Aşırı token tüketimi.
Agent işlem döngüleri.
Kötüye kullanım.
Kontroller
Kullanıcı bazlı kota.
Uygulama bazlı bütçe.
Rate limiting.
Token kullanım izleme.
Anomali tespiti.
İşlem zaman aşımı.
Bu kontroller hem operasyonel sürdürülebilirliği hem de kaynak kötüye kullanımına karşı dayanıklılığı destekler.
30. AI Gateway Yüksek Erişilebilirlik
AI Gateway merkezi kontrol noktası olarak kullanıldığında erişilebilirlik kritik hale gelebilir.
Gateway'in hizmet dışı kalması yapay zekâ uygulamalarının çalışmasını etkileyebilir.
Değerlendirme alanları
High Availability.
Load Balancing.
Yedekli altyapı.
Disaster Recovery.
Capacity Planning.
Monitoring.
Fail-Open ve Fail-Closed
Güvenlik kontrollerinin erişilemediği durumda sistemin nasıl davranacağı önceden belirlenmelidir.
Fail-Open yaklaşımında belirli işlemler kontrol olmadan devam edebilir.
Fail-Closed yaklaşımında işlem engellenebilir.
Bu karar veri hassasiyeti ve iş sürekliliği gereksinimlerine göre verilmelidir.
Örneğin yüksek hassasiyetli veri aktarımında kontrolün devre dışı kalması kabul edilemeyebilir.
31. AI Gateway Güvenlik Testleri
AI Gateway'in kurulmuş olması yeterli değildir.
Kontrollerin etkinliği doğrulanmalıdır.
Test alanları
Prompt Injection tespiti.
Jailbreak kontrolü.
Hassas veri maskeleme.
Yetkisiz model erişimi.
Tool Calling politikaları.
Onay mekanizmaları.
Audit logging.
Rate limiting.
Test yaklaşımı
Kontrollü test girdileri hazırlanır.
Beklenen politika kararları tanımlanır.
Gateway davranışı incelenir.
Yanlış pozitif ve yanlış negatif sonuçlar değerlendirilir.
Uygulama üzerindeki gerçek güvenlik etkisi ölçülür.
Bu çalışmalar AI Red Teaming ve LLM Pentest süreçleriyle birlikte yürütülebilir.
32. Örnek Senaryo: Yazılım Geliştirme Ekibi
Bir kurumun yazılım geliştiricilerinin yapay zekâ kod asistanları kullandığını düşünelim.
Geliştiriciler zaman zaman kaynak kod parçalarını harici modellere gönderebilir.
Riskler
Ticari kaynak kod aktarımı.
API anahtarı sızıntısı.
Gizli yapılandırma bilgileri.
Kontrolsüz model kullanımı.
Güvenlik yaklaşımı
Onaylı model servisleri belirlenmelidir.
Kaynak kod sınıflandırması yapılmalıdır.
Hassas bilgilerin aktarımı kontrol edilmelidir.
Secret detection uygulanmalıdır.
Uygun Gateway entegrasyonları değerlendirilmelidir.
Önemli nokta
Kod asistanı trafiğinin tamamı Gateway üzerinden geçmiyorsa ek uç nokta veya uygulama kontrolleri gerekebilir.
33. Örnek Senaryo: Finans Departmanı
Bir kurumun finans ekibi yapay zekâ destekli rapor analiz sistemi kullanmaktadır.
Sistem finansal tabloları yorumlamakta ve özetler üretmektedir.
Riskler
Hassas finansal verilerin harici modele aktarılması.
Yanlış veri sınıflandırması.
Yetkisiz kullanıcı erişimi.
Model çıktılarının hatalı değerlendirilmesi.
Güvenlik yaklaşımı
Finansal veriler sınıflandırılmalıdır.
Model erişimleri sınırlandırılmalıdır.
Hassas veri politikaları uygulanmalıdır.
Kritik finansal kararlar bağımsız kontrollerle doğrulanmalıdır.
AI Gateway uygun mimaride veri aktarım kontrollerini destekleyebilir.
34. Örnek Senaryo: Otonom AI Agent
Bir kurumun yapay zekâ ajanı CRM, e-posta ve doküman yönetim sistemlerine bağlıdır.
Agent müşteri taleplerini analiz edebilmekte ve belirli işlemler gerçekleştirebilmektedir.
Riskler
Aşırı yetkilendirme.
Manipüle edilmiş e-posta içeriği.
Yetkisiz müşteri kaydı değişikliği.
Hassas veri aktarımı.
Kritik işlemlerin onaysız yapılması.
Güvenlik yaklaşımı
Agent araçları envantere alınmalıdır.
Yetkiler sınırlandırılmalıdır.
Harici içerikler güvenilmeyen veri olarak değerlendirilmelidir.
Kritik işlemler onay gerektirmelidir.
İşlem kayıtları tutulmalıdır.
AI Gateway, uygun entegrasyonlarla ek kontrol ve görünürlük katmanı sağlayabilir.
35. Bastiyon AI Gateway: SECURESYS Yaklaşımı
SECURESYS'in yapay zekâ güvenliği yaklaşımında Bastiyon AI Gateway, kurumsal yapay zekâ kullanımının merkezi politikalarla yönetilmesine yönelik çözüm mimarisi olarak konumlandırılmaktadır.
Kurumsal ihtiyaçlara göre değerlendirilebilecek başlıca güvenlik alanları şunlardır:
Prompt Security
Prompt Injection ve Jailbreak risklerine yönelik kontrol mekanizmaları.
AI DLP
Hassas veri tespiti, veri sınıflandırması ve uygun maskeleme politikaları.
Shadow AI Governance
Kontrolsüz yapay zekâ kullanımının görünürlük ve politika ihtiyaçları açısından değerlendirilmesi.
Agent ve Tool Calling Governance
AI Agent araç çağrılarının ve işlem yetkilerinin kontrol edilmesi.
Approval Workflow
Kritik işlemler için onay mekanizmalarının uygulanması.
Audit ve Monitoring
Yapay zekâ kullanımına ilişkin güvenlik olaylarının ve işlem kayıtlarının izlenmesi.
On-Premises Deployment
Kurumsal altyapıda çalıştırılabilecek mimari seçeneklerinin değerlendirilmesi.
Bu alanların gerçek uygulama kapsamı ürün sürümüne, entegrasyonlara ve proje ihtiyaçlarına göre teknik olarak doğrulanmalıdır.
Bastiyon AI Gateway yaklaşımında temel hedef, yapay zekâ kullanımını tamamen sınırlandırmak değildir.
Kurumların yapay zekâdan elde ettiği faydayı korurken veri güvenliği, işlem yetkilendirmesi ve denetlenebilirliği güçlendirmektir.
Yapay zekâ güvenliği, yalnızca modelin ne söylediğini kontrol etmek değil; hangi veriye eriştiğini, hangi sistemi kullandığını ve hangi işlemi gerçekleştirdiğini de yönetmektir.
36. Kurumsal AI Gateway Seçim Kriterleri
AI Gateway çözümü seçilirken yalnızca ürünün sunduğu özellik listesi değerlendirilmemelidir.
Gerçek kurumsal mimariyle uyumluluk da incelenmelidir.
Teknik kriterler
Desteklenen model sağlayıcıları.
On-premises model desteği.
API uyumluluğu.
RAG entegrasyonları.
Agent ve Tool Calling kontrolü.
MCP entegrasyonları.
Kimlik yönetimi.
SIEM entegrasyonu.
Güvenlik kriterleri
Prompt Injection kontrolleri.
Hassas veri tespiti.
Maskeleme.
Erişim politikaları.
Denetim kayıtları.
Veri saklama politikaları.
Operasyonel kriterler
Yüksek erişilebilirlik.
Performans.
Ölçeklenebilirlik.
Yönetim kolaylığı.
Güncelleme süreçleri.
Destek modeli.
Ticari kriterler
Lisanslama modeli.
Kullanım bazlı maliyetler.
Entegrasyon maliyetleri.
İşletim maliyetleri.
Bu kriterler kurumun ihtiyaçlarına göre ağırlıklandırılmalıdır.
37. AI Gateway Uygulama Yol Haritası
Kurumsal AI Gateway geçişi aşamalı biçimde gerçekleştirilebilir.
Faz 1: Envanter
Kullanılan yapay zekâ servisleri belirlenir.
Model sağlayıcıları ve uygulamalar envantere alınır.
Faz 2: Risk değerlendirmesi
Hassas veri akışları incelenir.
Agent ve araç yetkileri değerlendirilir.
Faz 3: Politika tasarımı
Onaylı model listesi hazırlanır.
Veri sınıflandırma politikaları oluşturulur.
Yetki sınırları belirlenir.
Faz 4: Pilot uygulama
Belirli kullanıcı grubu veya uygulama üzerinde kontroller uygulanır.
Yanlış pozitifler ve performans etkileri ölçülür.
Faz 5: Yaygınlaştırma
Uygun uygulamalar merkezi kontrol katmanına alınır.
Faz 6: İzleme ve iyileştirme
Güvenlik olayları değerlendirilir.
Politikalar güncellenir.
Güvenlik testleri tekrarlanır.
Bu yaklaşım kurumsal yapay zekâ güvenliğinin kontrollü biçimde geliştirilmesini destekler.
38. AI Gateway Kontrol Listesi
Görünürlük
- Kurumsal yapay zekâ servisleri envantere alındı mı?
- Shadow AI riskleri değerlendirildi mi?
- Model sağlayıcıları belirlendi mi?
- Gateway dışı kullanım kanalları incelendi mi?
Veri güvenliği
- Hassas veri sınıflandırması yapıldı mı?
- AI DLP politikaları oluşturuldu mu?
- Veri maskeleme gereksinimleri belirlendi mi?
- Harici model veri aktarımı değerlendirildi mi?
Prompt güvenliği
- Prompt Injection kontrolleri mevcut mu?
- Jailbreak kontrolleri değerlendirildi mi?
- Güvenilmeyen RAG içerikleri kontrol ediliyor mu?
- Model çıktıları güvenlik açısından değerlendiriliyor mu?
Agent güvenliği
- Agent araçları envantere alındı mı?
- Tool Calling yetkileri sınırlandırıldı mı?
- MCP entegrasyonları değerlendirildi mi?
- Kritik işlemler onay gerektiriyor mu?
Operasyonel güvenlik
- Audit logging mevcut mu?
- SIEM entegrasyonu değerlendirildi mi?
- Kullanım kotaları belirlendi mi?
- Yüksek erişilebilirlik planlandı mı?
- Güvenlik testleri gerçekleştirildi mi?
Sık Sorulan Sorular
AI Gateway nedir?
AI Gateway, yapay zekâ uygulamaları ile model servisleri arasındaki iletişimi merkezi olarak yönetmeye ve belirli güvenlik politikalarını uygulamaya yardımcı olan kontrol katmanıdır.
AI Gateway ne işe yarar?
Model erişim yönetimi, veri koruma, kullanım izleme, politika uygulama ve bazı mimarilerde Agent araç kontrollerini destekleyebilir.
Prompt Firewall nedir?
Prompt Firewall, yapay zekâ girdilerindeki veya ilgili içeriklerdeki belirli manipülasyon ve politika ihlali risklerini tespit etmeye yönelik güvenlik mekanizmasıdır.
Prompt Firewall bütün Prompt Injection saldırılarını engeller mi?
Hayır. Prompt Firewall kontrolleri riski azaltabilir ancak bütün saldırı varyasyonlarını kesin biçimde engelleme garantisi vermez.
AI DLP nedir?
AI DLP, yapay zekâ kullanımında hassas verilerin yetkisiz veya uygunsuz aktarımını azaltmaya yönelik veri koruma kontrolleridir.
Shadow AI nedir?
Shadow AI, kurumun bilgisi veya onayı dışında kullanılan yapay zekâ araçlarını ve servislerini ifade eder.
AI Gateway Shadow AI kullanımını tamamen tespit edebilir mi?
Her zaman hayır. Gateway dışındaki kullanımlar için uç nokta, ağ veya SaaS görünürlük kontrolleri gerekebilir.
AI Gateway ile API Gateway aynı şey midir?
Hayır. AI Gateway, API yönetimine ek olarak yapay zekâya özgü model, prompt ve veri kontrolleri sağlayabilir.
AI Gateway on-premises çalışabilir mi?
Bazı çözümler kurum içi altyapıda çalıştırılabilir. Bu yetenek ürünün mimarisine bağlıdır.
On-premises AI Gateway kullanıldığında veriler kurum dışına çıkmaz mı?
Mutlaka değil. Harici model sağlayıcısına gönderilen içerikler kurum dışına aktarılabilir. Veri akışı uçtan uca değerlendirilmelidir.
AI Gateway AI Agent güvenliğini sağlar mı?
AI Gateway belirli kontrol ve izleme yetenekleri sağlayabilir. Ancak Agent araçlarının kendi yetkilendirme kontrolleri de gereklidir.
AI Gateway MCP entegrasyonlarını kontrol edebilir mi?
Ürünün mimarisi ve entegrasyon desteğine bağlı olarak belirli MCP veya araç trafiği kontrolleri uygulanabilir.
Human-in-the-Loop neden önemlidir?
Yüksek etkili yapay zekâ işlemlerinin bağımsız insan değerlendirmesiyle kontrol edilmesine yardımcı olur.
AI Gateway SIEM ile entegre olabilir mi?
Uygun entegrasyon desteği bulunan çözümler güvenlik olaylarını SIEM sistemlerine aktarabilir.
AI Gateway kullanılması LLM Pentest ihtiyacını ortadan kaldırır mı?
Hayır. AI Gateway kontrollerinin etkinliği ve uygulamanın diğer güvenlik katmanları ayrıca test edilmelidir.
AI Gateway hangi kurumlar için uygundur?
Birden fazla yapay zekâ uygulaması kullanan, hassas veri işleyen veya AI Agent yetkilerini merkezi yönetmek isteyen kurumlar için değerlendirilebilir.
Sonuç: Kurumsal Yapay Zekâ Güvenliği Merkezi ve Denetlenebilir Olmalıdır
Yapay zekâ sistemleri kurumların iş süreçlerinde giderek daha fazla rol üstleniyor.
Çalışanlar harici modeller kullanıyor.
Uygulamalar LLM API'lerine bağlanıyor.
RAG sistemleri kurumsal dokümanları işliyor.
AI Agent'lar farklı araçlarla iletişim kuruyor.
Ve bazı sistemler kullanıcı adına işlem gerçekleştirebiliyor.
Bu nedenle yapay zekâ güvenliği yalnızca model sağlayıcısının güvenlik özelliklerine bırakılmamalıdır.
Kurumlar kendi veri ve işlem politikalarını uygulayabilmelidir.
Hangi modellerin kullanılacağı belirlenmelidir.
Hassas veri aktarımları kontrol edilmelidir.
Prompt Injection riskleri değerlendirilmelidir.
Agent araç yetkileri sınırlandırılmalıdır.
Kritik işlemler onay gerektirmelidir.
Güvenlik olayları izlenmelidir.
AI Gateway, bu ihtiyaçların belirli bölümlerini merkezi olarak yönetmek için önemli bir mimari bileşen olabilir.
Ancak başarılı bir güvenlik yaklaşımı için Gateway'in IAM, DLP, SIEM, uygulama yetkilendirmesi ve güvenlik testleriyle birlikte değerlendirilmesi gerekir.
Çünkü yapay zekâ güvenliği yalnızca iletişim trafiğini incelemekten ibaret değildir.
Veri erişimi, işlem yetkileri ve operasyonel kontroller de güvenliğin ayrılmaz parçalarıdır.
Kurumsal yapay zekâ güvenliğinde hedef, yapay zekâ kullanımını durdurmak değil; güvenli, kontrollü ve denetlenebilir biçimde sürdürülebilir hale getirmektir.
İlgili Makaleler
Yazılım ve Yapay Zeka Güvenliği
Yazılım ve Yapay Zekâ Güvenliği Nedir? Modern Uygulamalarda Yeni Nesil Siber Tehditler
Yazılım ve yapay zekâ güvenliği nedir? LLM, AI Agent, Prompt Injection, veri sızıntısı, model güvenliği ve Secure AI SDLC risklerini keşfedin.
Yapay Zekâ ile Yazılım Geliştirmenin Güvenlik Riskleri: AI Kod Asistanları ve Güvenli Kod
Yapay zekâ ile yazılım geliştirmenin güvenlik risklerini keşfedin. AI kod asistanları, güvensiz kod üretimi, veri sızıntısı, SAST ve Secure Coding rehberi.
LLM Güvenliği Nedir? Büyük Dil Modellerine Yönelik Siber Saldırılar ve Korunma Yöntemleri
LLM güvenliği nedir? Büyük dil modellerinde Prompt Injection, veri sızıntısı, güvensiz çıktı işleme, model kötüye kullanımı ve kurumsal güvenlik önlemleri.
Prompt Injection ve Jailbreak Saldırıları: Yapay Zekâ Sistemleri Nasıl Manipüle Edilir?
Prompt Injection ve Jailbreak nedir? Doğrudan ve dolaylı saldırılar, RAG ve AI Agent riskleri, gerçekçi örnekler ve LLM güvenlik önlemlerini keşfedin.
AI Agent Güvenliği: Otonom Yapay Zekâ, Tool Calling ve MCP Riskleri
AI Agent güvenliği nedir? Otonom yapay zekâ ajanlarında MCP, Tool Calling, Prompt Injection, yetki yükseltme, veri sızıntısı ve güvenli mimari yöntemlerini keşfedin.
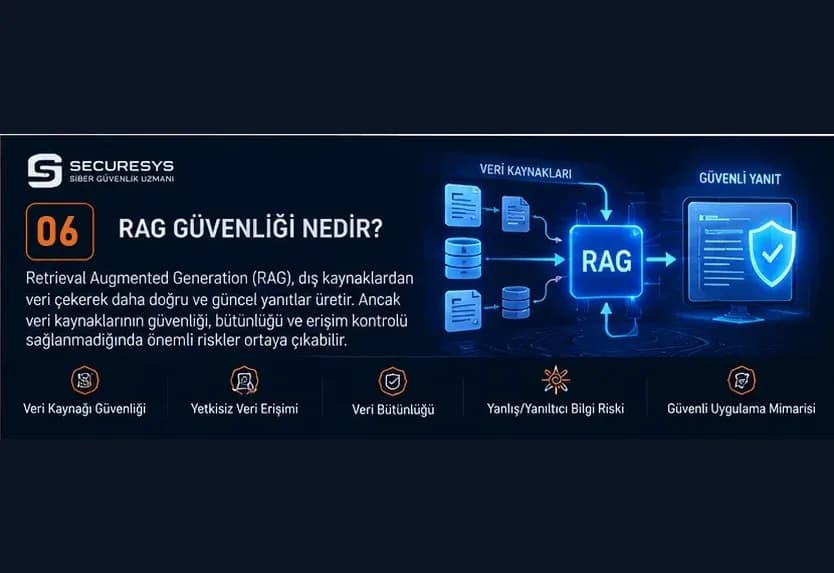
RAG Güvenliği Nedir? Vector Database, Doküman Zehirleme ve Kurumsal Veri Sızıntısı Riskleri
RAG güvenliği nedir? Retrieval-Augmented Generation, Vector Database, embedding, doküman zehirleme, Prompt Injection ve kurumsal veri sızıntısı risklerini öğrenin.
Bu konuda profesyonel destek mi arıyorsunuz?
Uzman ekibimiz ücretsiz danışmanlık için sizi en kısa sürede arasın.