Kurumsal Yapay Zekâ Güvenliği Programı: ISO/IEC 42001, NIST AI RMF ve Secure AI SDLC
Kurumsal yapay zekâ güvenliği programı nasıl oluşturulur? ISO/IEC 42001, NIST AI RMF, Secure AI SDLC, AI Governance, risk yönetimi ve AI Red Teaming süreçlerini keşfedin.
Giriş: Yapay Zekâ Güvenliği Artık Kurumsal Bir Yönetim Konusudur
Yapay zekâ teknolojileri kurumların çalışma biçimini değiştiriyor.
Çalışanlar günlük işlerini hızlandırmak için büyük dil modellerinden yararlanıyor.
Yazılım ekipleri yapay zekâ destekli kod geliştirme araçları kullanıyor.
Finans departmanları veri analizlerini otomatikleştiriyor.
İnsan kaynakları ekipleri aday değerlendirme süreçlerinde yapay zekâ uygulamalarından yararlanabiliyor.
Müşteri hizmetleri yapay zekâ destekli asistanlarla çalışıyor.
Siber güvenlik operasyonlarında yapay zekâ destekli olay analiz sistemleri kullanılıyor.
Ayrıca AI Agent teknolojileri, yalnızca öneri sunmak yerine belirli iş süreçlerinde işlem gerçekleştirebilen sistemlerin geliştirilmesini sağlıyor.
Bu gelişmeler önemli fırsatlar oluşturuyor.
Ancak yapay zekâ kullanımının yaygınlaşması yeni kurumsal sorumlulukları da beraberinde getiriyor.
Hangi yapay zekâ sistemleri kullanılıyor?
Bu sistemlerin sahibi kim?
Hangi veriler işleniyor?
Hangi modeller ve servis sağlayıcıları tercih ediliyor?
Yapay zekâ kararlarının iş süreçlerine etkisi nedir?
Hangi güvenlik riskleri bulunuyor?
Bu riskler nasıl ölçülüyor?
Güvenlik kontrollerinin etkinliği nasıl doğrulanıyor?
Bir güvenlik olayı yaşandığında hangi ekip müdahale edecek?
Bu soruların cevapları yalnızca bilgi teknolojileri departmanına bırakılamaz.
Çünkü yapay zekâ güvenliği; bilgi güvenliği, yazılım geliştirme, veri koruma, hukuk, uyum, risk yönetimi ve üst yönetim sorumluluklarıyla doğrudan ilişkilidir.
Bu nedenle kurumların yalnızca tekil yapay zekâ güvenlik ürünlerine değil, sürdürülebilir bir Kurumsal Yapay Zekâ Güvenliği Programı oluşturmaya ihtiyaçları vardır.
Bu makalede böyle bir programın nasıl tasarlanabileceğini, hangi uluslararası çerçevelerden yararlanılabileceğini ve teknik güvenlik kontrollerinin kurumsal yönetişimle nasıl birleştirileceğini inceleyeceğiz.
1. Kurumsal Yapay Zekâ Güvenliği Nedir?
Kurumsal yapay zekâ güvenliği, bir organizasyonun geliştirdiği, satın aldığı veya kullandığı yapay zekâ sistemlerinin güvenlik risklerini yönetmeye yönelik teknik, idari ve operasyonel kontrollerin bütünüdür.
Bu yaklaşım yalnızca model güvenliğine odaklanmaz.
Yapay zekâ sisteminin bütün yaşam döngüsünü kapsar.
Temel güvenlik alanları
- Yapay zekâ yönetişimi.
- Model ve uygulama envanteri.
- Risk değerlendirmesi.
- Veri güvenliği.
- Kimlik ve erişim yönetimi.
- Güvenli geliştirme.
- Model güvenliği.
- Tedarik zinciri güvenliği.
- AI Agent yetkilendirmesi.
- Güvenlik testleri.
- İzleme ve olay müdahalesi.
- Sürekli iyileştirme.
Kurumsal programın amacı, yapay zekâ kullanımının güvenlik ve yönetişim gereksinimleriyle uyumlu biçimde sürdürülmesidir.
2. Yapay Zekâ Güvenliği Neden Tek Bir Ürünle Sağlanamaz?
Bir kurum AI Gateway kullanabilir.
Prompt Firewall uygulayabilir.
DLP çözümüyle hassas veri aktarımını kontrol edebilir.
LLM Pentest gerçekleştirebilir.
Ancak bu kontrollerin her biri belirli risklere odaklanır.
Örneğin AI Gateway, model iletişiminin belirli bölümlerini kontrol edebilir.
Fakat eğitim veri setinin güvenilirliğini tek başına doğrulayamaz.
DLP hassas veri aktarımını azaltabilir.
Ancak AI Agent'ın iş süreçlerinde gereğinden geniş yetkilere sahip olmasını tek başına engelleyemez.
LLM Pentest belirli güvenlik açıklarını tespit edebilir.
Ancak yeni modellerin ve entegrasyonların sürekli güvenli kalacağını garanti etmez.
Bu nedenle kurumların katmanlı güvenlik yaklaşımı oluşturması gerekir.
Yapay zekâ güvenliği bir ürün değil; süreç, teknoloji, insan ve yönetişim bileşenlerinden oluşan sürekli bir programdır.
3. AI Governance Nedir?
AI Governance, yapay zekâ sistemlerinin geliştirilmesi, kullanılması ve yönetilmesi için oluşturulan karar alma, sorumluluk, politika ve denetim mekanizmalarını ifade eder.
AI Governance yalnızca güvenlik konusu değildir.
Aynı zamanda şeffaflık, hesap verebilirlik, veri koruma, uygunluk ve sistem güvenilirliğiyle de ilişkilidir.
AI Governance kapsamında
Yapay zekâ kullanım politikaları oluşturulur.
Sorumluluklar belirlenir.
Riskler değerlendirilir.
Onay süreçleri tasarlanır.
Tedarikçiler değerlendirilir.
Performans ve güvenlik izlenir.
Uygunsuzluklar yönetilir.
Örnek
Bir kurumun insan kaynakları departmanı aday değerlendirme amacıyla yapay zekâ kullanmak istiyor.
Bu durumda yalnızca teknik entegrasyonun yapılması yeterli değildir.
Kişisel veri işleme koşulları, olası ayrımcılık riskleri, karar süreçleri, insan gözetimi ve güvenlik kontrolleri birlikte değerlendirilmelidir.
Bu değerlendirme AI Governance yaklaşımının bir parçasıdır.
4. ISO/IEC 42001 Nedir?
ISO/IEC 42001, yapay zekâ yönetim sistemi için gereksinimleri tanımlayan uluslararası standarttır.
Standart, kurumların yapay zekâ kullanımını sistematik biçimde yönetmesine yönelik bir yönetim sistemi çerçevesi sunar.
ISO/IEC 42001 yalnızca siber güvenlik standardı değildir.
Yapay zekâya ilişkin risklerin, fırsatların, sorumlulukların ve yönetim süreçlerinin değerlendirilmesini kapsar.
Temel yaklaşım
Kurumsal bağlamın belirlenmesi.
Liderlik ve sorumluluk.
Planlama.
Destek süreçleri.
Operasyon.
Performans değerlendirme.
İyileştirme.
Bu yapı diğer ISO yönetim sistemi standartlarıyla benzer yönetim prensiplerine sahiptir.
5. ISO/IEC 42001 Neden Önemlidir?
Yapay zekâ kullanımının farklı departmanlarda kontrolsüz biçimde yaygınlaşması kurumsal riskleri artırabilir.
ISO/IEC 42001, yapay zekâ faaliyetlerinin sistematik olarak yönetilmesine yardımcı olur.
Kurumsal katkıları
Yapay zekâ kullanımının görünür hale getirilmesi.
Sorumlulukların belirlenmesi.
Risk yönetiminin yapılandırılması.
Politikaların oluşturulması.
Kontrollerin izlenmesi.
İç denetim süreçlerinin desteklenmesi.
Sürekli iyileştirme yaklaşımının benimsenmesi.
Önemli ayrım
ISO/IEC 42001 yönetim sistemi belgelendirmesi, kurumdaki bütün yapay zekâ uygulamalarının teknik açıdan güvenli olduğu anlamına gelmez.
Belgelendirme kapsamı ve yönetim sistemi uygunluğu ile tekil sistemlerin teknik güvenlik testleri farklı değerlendirmelerdir.
Bu nedenle ISO/IEC 42001 uygulamaları teknik güvenlik kontrolleriyle desteklenmelidir.
6. ISO/IEC 42001 ve ISO/IEC 27001 Arasındaki Fark
ISO/IEC 27001 bilgi güvenliği yönetim sistemi gereksinimlerini tanımlar.
ISO/IEC 42001 ise yapay zekâ yönetim sistemi gereksinimlerine odaklanır.
| Kriter | ISO/IEC 27001 | ISO/IEC 42001 |
|---|---|---|
| Temel odak | Bilgi güvenliği yönetimi | Yapay zekâ yönetimi |
| Risk kapsamı | Bilgi güvenliği riskleri | Yapay zekâya ilişkin riskler ve fırsatlar |
| Varlık yaklaşımı | Bilgi ve ilişkili varlıklar | Yapay zekâ sistemleri, kaynaklar ve süreçler |
| Yönetim sistemi | BGYS | YZYS |
| Teknik güvenlik testleri | Risk temelli destekleyici faaliyet | Risk temelli destekleyici faaliyet |
| Sürekli iyileştirme | Mevcut | Mevcut |
Bu standartlar birbirinin alternatifi değildir.
Bir kurum her iki yönetim sistemini entegre biçimde uygulayabilir.
Örneğin yapay zekâ sisteminin bilgi güvenliği riskleri ISO/IEC 27001 süreçleriyle ilişkilendirilebilir.
Yapay zekâya özgü yönetim ve etki değerlendirmeleri ise ISO/IEC 42001 kapsamında ele alınabilir.
7. NIST AI RMF Nedir?
NIST AI Risk Management Framework, yapay zekâ risklerinin yönetilmesini desteklemek amacıyla geliştirilmiş çerçevedir.
NIST AI RMF, kurumların yapay zekâ sistemlerini güvenilirlik ve risk yönetimi açısından değerlendirmelerine yardımcı olmayı amaçlar.
Çerçeve dört temel fonksiyon etrafında yapılandırılmıştır.
GOVERN
Yapay zekâ risk yönetimi için yönetişim mekanizmalarının oluşturulması.
MAP
Yapay zekâ sisteminin bağlamının ve risklerinin belirlenmesi.
MEASURE
Risklerin ve sistem özelliklerinin değerlendirilmesi.
MANAGE
Risklerin önceliklendirilmesi ve yönetilmesi.
Bu fonksiyonlar tek seferlik doğrusal bir süreç olarak değil, yaşam döngüsü boyunca kullanılabilecek faaliyetler olarak değerlendirilmelidir.
8. NIST AI RMF ile ISO/IEC 42001 Birlikte Kullanılabilir mi?
Evet.
İki yaklaşım birbirini tamamlayabilir.
ISO/IEC 42001 yönetim sistemi gereksinimlerini tanımlar.
NIST AI RMF ise yapay zekâ risklerinin tanımlanması, ölçülmesi ve yönetilmesi için esnek bir çerçeve sunar.
Örnek kullanım
ISO/IEC 42001 kapsamında yapay zekâ risk yönetimi süreci tanımlanabilir.
NIST AI RMF fonksiyonları risk değerlendirme faaliyetlerinin yapılandırılmasında kullanılabilir.
Teknik güvenlik testleri risklerin doğrulanmasını destekleyebilir.
Yönetim gözden geçirmeleri sonuçların değerlendirilmesini sağlayabilir.
Bu yaklaşım yönetişim ile teknik güvenliğin birlikte ele alınmasına yardımcı olur.
9. AI Security Program Nedir?
AI Security Program, kurumun yapay zekâ güvenlik faaliyetlerini sistematik biçimde yönetmesini sağlayan organizasyonel ve teknik programdır.
Bu programın yalnızca güvenlik ekibi tarafından yürütülmesi her zaman yeterli değildir.
Farklı ekiplerin katılımı gerekebilir.
İlgili ekipler
Üst yönetim.
Bilgi güvenliği.
Bilgi teknolojileri.
Yazılım geliştirme.
Veri yönetimi.
Hukuk ve uyum.
Risk yönetimi.
İnsan kaynakları.
İş birimleri.
Programın temel hedefleri
Yapay zekâ risklerini görünür hale getirmek.
Güvenlik sorumluluklarını belirlemek.
Standart kontroller oluşturmak.
Teknik güvenlik testleri gerçekleştirmek.
Güvenlik olaylarını yönetmek.
Sürekli iyileştirme sağlamak.
10. Yapay Zekâ Envanteri Nasıl Oluşturulur?
Kurumsal yapay zekâ güvenliğinin ilk adımlarından biri kullanılan sistemlerin belirlenmesidir.
Çünkü envanterde bulunmayan bir sistemin risklerini yönetmek zorlaşır.
Envanterde bulunabilecek bilgiler
Yapay zekâ uygulamasının adı.
İş sahibi.
Teknik sorumlu.
Kullanım amacı.
Model sağlayıcısı.
Model türü.
Veri kaynakları.
İşlenen veri sınıfları.
Kullanıcı grupları.
Harici entegrasyonlar.
AI Agent yetenekleri.
Risk seviyesi.
Örnek envanter
| Sistem | Kullanım amacı | Veri türü | Örnek risk |
|---|---|---|---|
| AI Kod Asistanı | Yazılım geliştirme | Kaynak kod | Ticari veri sızıntısı |
| HR AI Assistant | İnsan kaynakları | Kişisel veri | Yetkisiz erişim |
| SOC AI Agent | Güvenlik operasyonu | Olay kayıtları | Yetki aşımı |
| RAG Bilgi Asistanı | Kurumsal bilgi erişimi | İç dokümanlar | Veri açıklama |
| Finans AI Analizi | Finansal raporlama | Finansal veri | Gizlilik ve doğruluk |
Bu tablo örnek niteliğindedir.
Gerçek envanter kurumun kullanım alanlarına göre hazırlanmalıdır.
11. Shadow AI Envanteri
Resmî olarak onaylanan yapay zekâ uygulamalarının yanında kontrolsüz kullanılan servisler de bulunabilir.
Bu durum Shadow AI olarak adlandırılır.
Riskler
Onaysız SaaS kullanımı.
Hassas veri aktarımı.
Kurumsal hesap dışı erişim.
Denetim eksikliği.
Bilinmeyen veri işleme koşulları.
Yönetim yaklaşımı
Çalışan ihtiyaçları belirlenmelidir.
Onaylı yapay zekâ araçları tanımlanmalıdır.
Uygun görünürlük kontrolleri uygulanmalıdır.
Veri koruma politikaları oluşturulmalıdır.
Kullanım farkındalığı artırılmalıdır.
Shadow AI yönetimi yalnızca teknik engelleme yaklaşımına dayanmamalıdır.
Güvenli alternatiflerin sunulması da önemlidir.
12. AI Risk Assessment Nedir?
AI Risk Assessment, yapay zekâ sisteminin kullanımından kaynaklanabilecek risklerin belirlenmesi ve değerlendirilmesidir.
Bu riskler yalnızca siber güvenlikle sınırlı değildir.
Risk kategorileri
Bilgi güvenliği.
Kişisel veri koruma.
Model güvenilirliği.
Operasyonel süreklilik.
Tedarikçi bağımlılığı.
Hukuki uygunluk.
Yanlış karar üretimi.
Yetkisiz otomasyon.
Örnek
Bir AI Agent'ın ödeme sistemiyle entegre olduğunu düşünelim.
Bu sistemin risk değerlendirmesinde yalnızca API güvenliği değil, yetkisiz ödeme oluşturma ve yanlış işlem gerçekleştirme gibi iş etkileri de dikkate alınmalıdır.
13. Yapay Zekâ Riskleri Nasıl Sınıflandırılır?
Risk sınıflandırması kurumun risk metodolojisine göre oluşturulmalıdır.
Değerlendirme kriterleri
İşlenen veri hassasiyeti.
Sistemin eriştiği kaynaklar.
Kullanıcı sayısı.
Otomasyon seviyesi.
İş süreçlerine etkisi.
Saldırı yüzeyi.
Mevcut güvenlik kontrolleri.
Örnek risk seviyeleri
Düşük Risk: Genel içerik üretimi gibi sınırlı veri ve işlem etkisine sahip uygulamalar.
Orta Risk: Kurumsal içeriğe erişen ancak kritik işlem gerçekleştirmeyen sistemler.
Yüksek Risk: Hassas veri işleyen veya önemli iş süreçlerini etkileyen uygulamalar.
Kritik Risk: Kritik sistemlerde yüksek etkili işlemler gerçekleştirebilen ve ciddi operasyonel sonuçlar oluşturabilecek uygulamalar.
Bu seviyeler örnektir.
Hukuki düzenlemelerde kullanılan risk sınıflandırmalarıyla birebir aynı kabul edilmemelidir.
14. AI Security Policy Nasıl Oluşturulur?
AI Security Policy, kurumun yapay zekâ kullanımına ilişkin güvenlik kurallarını tanımlar.
Politika, kurumun iş ihtiyaçları ve riskleriyle uyumlu olmalıdır.
Politika kapsamı
Onaylı yapay zekâ servisleri.
Kullanıcı sorumlulukları.
Veri paylaşım kuralları.
Model sağlayıcısı değerlendirmesi.
Erişim kontrolü.
AI Agent yetkilendirmesi.
Güvenlik testleri.
Olay bildirim süreçleri.
Denetim ve kayıt yönetimi.
Önemli nokta
Politika yalnızca doküman olarak yayımlanmamalıdır.
Teknik kontroller ve farkındalık faaliyetleriyle desteklenmelidir.
15. Secure AI SDLC Nedir?
Secure AI SDLC, yapay zekâ sistemlerinin geliştirme yaşam döngüsüne güvenlik kontrollerinin entegre edilmesidir.
Geleneksel Secure SDLC yaklaşımına benzer.
Ancak yapay zekâya özgü veri, model ve davranış risklerini de kapsar.
Yaşam döngüsü
İhtiyaç analizi.
Mimari tasarım.
Veri hazırlama.
Model seçimi.
Geliştirme.
Güvenlik testleri.
Dağıtım.
İzleme.
Güncelleme.
Emeklilik ve veri silme.
Her aşamada farklı güvenlik kontrolleri uygulanmalıdır.
16. Secure AI SDLC – Tasarım Aşaması
Tasarım aşamasında güvenlik gereksinimleri belirlenmelidir.
Değerlendirme alanları
Kullanım amacı.
Veri sınıflandırması.
Model seçimi.
Güven sınırları.
Kullanıcı rolleri.
Araç yetkileri.
Tedarikçi gereksinimleri.
Örnek
Bir müşteri destek AI Agent'ı geliştiriliyorsa hangi müşteri verilerine erişebileceği ve hangi işlemleri gerçekleştirebileceği tasarım aşamasında belirlenmelidir.
Bu kararların yalnızca geliştirme sonrasında verilmesi güvenlik problemlerine neden olabilir.
17. Secure AI SDLC – Geliştirme Aşaması
Geliştirme aşamasında uygulama ve entegrasyon güvenliği önemlidir.
Kontroller
Secure Coding.
API Security.
Dependency Security.
Secret Management.
Input Validation.
Output Validation.
Access Control.
Logging.
Yapay zekâya özgü kontroller
Prompt güvenliği.
RAG erişim kontrolü.
Tool Calling yetkilendirmesi.
Model entegrasyon güvenliği.
Veri minimizasyonu.
Bu kontroller geleneksel DevSecOps süreçleriyle birlikte uygulanabilir.
18. Secure AI SDLC – Test Aşaması
Yapay zekâ sistemleri üretim ortamına alınmadan önce risk bazlı güvenlik testlerinden geçirilmelidir.
Test alanları
LLM Pentest.
AI Red Teaming.
Prompt Injection.
Jailbreak.
RAG Security.
AI Agent Security.
MCP Security.
Model Security.
API Security.
Test planı
Sistemin mimarisi değerlendirilmelidir.
Kritik varlıklar belirlenmelidir.
Test senaryoları oluşturulmalıdır.
Güvenlik etkileri ölçülmelidir.
Bulgular raporlanmalıdır.
Düzeltmeler doğrulanmalıdır.
19. Secure AI SDLC – Deployment Aşaması
Model veya yapay zekâ uygulaması üretim ortamına alınırken güvenlik kontrolleri uygulanmalıdır.
Kontroller
Onaylı model sürümü.
Artifact bütünlüğü.
Güvenli yapılandırma.
Kimlik doğrulama.
Yetkilendirme.
Secret Management.
Logging.
Rollback.
Önemli nokta
Modelin test ortamında güvenli davranması, üretim ortamında aynı güvenlik koşullarının otomatik olarak sağlanacağı anlamına gelmez.
Üretim ortamı yapılandırmaları ayrıca doğrulanmalıdır.
20. Secure AI SDLC – Operasyon Aşaması
Üretim ortamındaki yapay zekâ sistemleri sürekli izlenmelidir.
İzleme alanları
Model davranışı.
API kullanımı.
Hassas veri aktarımı.
Yetkisiz erişim girişimleri.
Agent araç çağrıları.
Politika ihlalleri.
Model güncellemeleri.
Sürekli iyileştirme
Güvenlik olayları analiz edilmelidir.
Yeni riskler değerlendirilmelidir.
Politikalar güncellenmelidir.
Güvenlik testleri tekrarlanmalıdır.
Bu yaklaşım yapay zekâ güvenliğinin tek seferlik faaliyet olmaktan çıkarılmasını sağlar.
21. AI Security Architecture
Kurumsal yapay zekâ güvenlik mimarisi farklı kontrol katmanlarından oluşabilir.
Örnek mimari
KURUMSAL AI GOVERNANCE
|
v
AI Risk Management
|
v
AI Security Policy
|
v
Secure AI SDLC
|
+-------------+-------------+
| | |
v v v
AI Gateway AI DLP IAM / PAM
| | |
+-------------+-------------+
|
v
AI Applications
|
+-------------+-------------+
| | |
v v v
LLM RAG AI Agent
| | |
+-------------+-------------+
|
v
AI Security Testing
|
v
SOC / SIEM / SOAR
|
v
Continuous Improvement
Bu mimari örnektir.
Gerçek uygulama kurumun teknik altyapısına ve risk seviyesine göre tasarlanmalıdır.
22. AI Gateway'in Kurumsal Programdaki Rolü
AI Gateway, yapay zekâ güvenlik programının teknik kontrol bileşenlerinden biri olabilir.
Kullanım alanları
Model erişim politikaları.
Prompt güvenliği.
Hassas veri kontrolü.
Veri maskeleme.
Kullanım izleme.
Araç çağrısı kontrolü.
Denetim kayıtları.
Ancak AI Gateway tek başına kurumsal AI Governance sağlamaz.
Politika, risk yönetimi ve sorumluluk süreçleri ayrıca oluşturulmalıdır.
23. AI Red Teaming'in Kurumsal Programdaki Rolü
AI Red Teaming, yapay zekâ sistemlerinin gerçekçi saldırı senaryolarına karşı değerlendirilmesini sağlar.
Bu çalışmalar yalnızca ilk kurulum sırasında yapılmamalıdır.
Önemli değişikliklerden sonra da değerlendirilmelidir.
Test tetikleyicileri
Yeni model kullanımı.
Yeni RAG veri kaynağı.
Yeni MCP entegrasyonu.
Yeni Agent yetkisi.
Kritik sistem bağlantısı.
Güvenlik politikası değişikliği.
Önemli model güncellemesi.
Amaç
Güvenlik kontrollerinin gerçek sistem üzerindeki etkinliğini doğrulamak.
24. AI Security Monitoring
Yapay zekâ sistemlerinin güvenlik olayları kurumsal izleme süreçlerine dahil edilmelidir.
Olay örnekleri
Prompt Injection şüphesi.
Hassas veri aktarım girişimi.
Yetkisiz model erişimi.
Anormal API kullanımı.
Kritik Agent işlemi.
MCP entegrasyon hatası.
SOC entegrasyonu
Olaylar SIEM sistemine aktarılabilir.
Korelasyon kuralları oluşturulabilir.
Güvenlik ekipleri tarafından değerlendirilebilir.
Gerekli durumlarda olay müdahale süreçleri başlatılabilir.
Ancak bütün model davranışlarının güvenlik olayı olarak değerlendirilmesi uygun değildir.
Alarm kalitesi ve bağlam önemlidir.
25. AI Incident Response Nedir?
AI Incident Response, yapay zekâ sistemleriyle ilişkili güvenlik olaylarına müdahale süreçlerini ifade eder.
Olay türleri
Hassas veri sızıntısı.
Yetkisiz Agent işlemi.
Model API anahtarı sızıntısı.
RAG veri erişim ihlali.
Model artifact manipülasyonu.
Tedarik zinciri güvenlik olayı.
Müdahale aşamaları
Olay tespiti.
İlk değerlendirme.
Etkilenen sistemlerin belirlenmesi.
Gerekli izolasyon.
Kanıt toplama.
Kök neden analizi.
İyileştirme.
Olay sonrası değerlendirme.
Bu süreçler mevcut kurumsal olay müdahale planıyla ilişkilendirilmelidir.
26. AI Incident Response Senaryosu
Bir kurumun RAG tabanlı doküman asistanı kullandığını düşünelim.
Bir kullanıcı normalde erişememesi gereken doküman içeriğine ulaşmıştır.
İlk değerlendirme
Etkilenen kullanıcı ve doküman belirlenir.
Olayın kapsamı incelenir.
Teknik analiz
Retrieval erişim kontrolleri değerlendirilir.
Metadata filtreleri incelenir.
Loglar analiz edilir.
Müdahale
Gerekli erişimler sınırlandırılır.
Hatalı yapılandırmalar düzeltilir.
İyileştirme
RAG yetkilendirme testleri gerçekleştirilir.
Benzer veri kaynakları değerlendirilir.
Olay sonrası
Kök neden ve alınan önlemler raporlanır.
Bu örnek AI Incident Response süreçlerinin geleneksel olay müdahale yöntemleriyle birlikte uygulanabileceğini gösterir.
27. Yapay Zekâ Tedarikçi Güvenliği
Kurumsal yapay zekâ sistemlerinde üçüncü taraf sağlayıcılar önemli rol oynayabilir.
Tedarikçi değerlendirme alanları
Veri işleme koşulları.
Veri saklama süreleri.
Veri yerleşimi.
Alt işleyenler.
Model eğitimi için veri kullanımı.
Güvenlik kontrolleri.
Olay bildirim süreçleri.
Erişim yönetimi.
Sözleşmesel yükümlülükler.
Önemli nokta
Bir sağlayıcının güvenlik sertifikasına sahip olması, kurumun bütün veri işleme ve güvenlik gereksinimlerini otomatik olarak karşıladığı anlamına gelmez.
Gerçek hizmet kapsamı ve sözleşme koşulları ayrıca değerlendirilmelidir.
28. KVKK ve Yapay Zekâ Güvenliği
Yapay zekâ sistemleri kişisel veri işleyebilir.
Bu durumda ilgili kişisel veri koruma yükümlülükleri değerlendirilmelidir.
Önemli alanlar
İşleme şartı.
Aydınlatma yükümlülüğü.
Veri minimizasyonu.
Amaçla sınırlılık.
Saklama süresi.
Veri güvenliği.
Yurt dışına veri aktarımı.
İlgili kişi hakları.
Örnek
Bir kurum çalışanlarının kişisel verilerini harici yapay zekâ servisine gönderiyorsa veri işleme ve aktarım koşulları değerlendirilmelidir.
Yapay zekâ servisinin kullanılması kişisel veri koruma yükümlülüklerini ortadan kaldırmaz.
29. GDPR ve Yapay Zekâ
Avrupa Birliği Genel Veri Koruma Tüzüğü, kapsamına giren kişisel veri işleme faaliyetleri açısından önemlidir.
Yapay zekâ sistemleri GDPR kapsamındaki kişisel verileri işleyebilir.
Değerlendirme alanları
Hukuka uygun işleme.
Şeffaflık.
Veri minimizasyonu.
Veri güvenliği.
İlgili kişi hakları.
Otomatik karar verme.
Veri aktarımı.
Önemli ayrım
Her yapay zekâ uygulaması aynı GDPR yükümlülüklerine tabi değildir.
Gereksinimler veri işleme faaliyetinin niteliğine ve ilgili hukuki koşullara bağlıdır.
30. EU AI Act ve Kurumsal Yapay Zekâ Yönetimi
Avrupa Birliği Yapay Zekâ Tüzüğü, belirli yapay zekâ sistemleri ve aktörler için risk temelli yükümlülükler öngören düzenlemedir.
Düzenleme kapsamında sistemin kullanım amacı, ilgili aktörün rolü ve uygulanabilir hükümler önemlidir.
Kurumsal değerlendirme alanları
Yapay zekâ sisteminin kullanım amacı.
Risk sınıflandırması.
Sağlayıcı veya kullanıcı konumu.
Şeffaflık yükümlülükleri.
İnsan gözetimi.
Teknik dokümantasyon.
Risk yönetimi.
Önemli nokta
EU AI Act yükümlülükleri tüm sistemler için aynı değildir.
Ayrıca hükümler farklı tarihlerde uygulanmaya başlayabilir ve yürürlük takvimi değişiklikleri dikkate alınmalıdır.
Bu nedenle Avrupa pazarına yönelik yapay zekâ projelerinde güncel mevzuat ve geçiş hükümleri ayrıca değerlendirilmelidir.
31. ISO/IEC 42001 ve Teknik Güvenlik Kontrolleri
ISO/IEC 42001 kapsamında oluşturulan yönetim süreçleri teknik güvenlik faaliyetleriyle desteklenebilir.
Örnek ilişkilendirme
| Yönetim ihtiyacı | Teknik faaliyet |
|---|---|
| Yapay zekâ envanteri | Model ve uygulama keşfi |
| Risk değerlendirmesi | AI Threat Modeling |
| Veri güvenliği | AI DLP ve erişim kontrolü |
| Güvenli geliştirme | Secure AI SDLC |
| Teknik doğrulama | LLM Pentest ve AI Red Teaming |
| Operasyonel izleme | SIEM ve güvenlik izleme |
| Sürekli iyileştirme | Retest ve kontrol güncellemeleri |
Bu tablo örnek eşleştirmedir.
Standardın maddelerine ilişkin resmî uygunluk değerlendirmesinin yerine geçmez.
32. AI Security KPI ve KRI
Kurumsal yapay zekâ güvenliği programının ölçülebilir olması önemlidir.
Bu amaçla KPI ve KRI göstergeleri kullanılabilir.
KPI, Key Performance Indicator ifadesinin kısaltmasıdır.
KRI ise Key Risk Indicator anlamına gelir.
Örnek KPI göstergeleri
Envantere alınan AI sistemlerinin oranı.
Risk değerlendirmesi tamamlanan sistemlerin oranı.
Güvenlik testi gerçekleştirilen uygulamaların oranı.
Kapatılan güvenlik bulgularının oranı.
Örnek KRI göstergeleri
Onaysız AI servis kullanımı.
Yüksek riskli açık sayısı.
Hassas veri aktarım girişimleri.
Aşırı yetkili AI Agent sayısı.
Kritik güvenlik kontrolü eksiklikleri.
Bu göstergeler kurumun risk profiline göre belirlenmelidir.
33. AI Security Maturity Model
Kurumsal yapay zekâ güvenliği olgunluğu aşamalı biçimde değerlendirilebilir.
Seviye 1: Başlangıç
Yapay zekâ kullanımı sınırlı görünürlüğe sahiptir.
Politikalar ve envanter eksik olabilir.
Seviye 2: Temel Kontrol
Yapay zekâ envanteri oluşturulur.
Temel kullanım politikaları uygulanır.
Seviye 3: Yönetilen
Risk değerlendirmeleri gerçekleştirilir.
Güvenlik testleri planlanır.
Erişim ve veri koruma kontrolleri uygulanır.
Seviye 4: Ölçülen
Güvenlik göstergeleri izlenir.
Sürekli testler gerçekleştirilir.
Olaylar merkezi olarak değerlendirilir.
Seviye 5: Optimize Edilen
Risk yönetimi ve güvenlik kontrolleri sürekli iyileştirilir.
Otomasyon ve yönetişim süreçleri entegre çalışır.
Bu model örnek bir olgunluk yaklaşımıdır; resmî ISO/IEC 42001 seviye sınıflandırması değildir.
34. Kurumsal AI Security Roadmap
Yapay zekâ güvenlik programı aşamalı biçimde oluşturulabilir.
Faz 1: Mevcut Durum Analizi
Kullanılan yapay zekâ sistemleri belirlenir.
Mevcut politikalar incelenir.
Veri akışları değerlendirilir.
Faz 2: Risk Değerlendirmesi
Kritik yapay zekâ uygulamaları belirlenir.
Tehdit modelleme gerçekleştirilir.
Riskler önceliklendirilir.
Faz 3: Politika ve Yönetişim
AI Security Policy oluşturulur.
Sorumluluklar tanımlanır.
Onay süreçleri belirlenir.
Faz 4: Teknik Kontroller
AI Gateway.
DLP.
IAM.
Agent yetkilendirmesi.
Logging.
Monitoring.
gibi kontroller ihtiyaçlara göre uygulanır.
Faz 5: Güvenlik Testleri
LLM Pentest.
AI Red Teaming.
RAG Security Testing.
Agent Security Testing.
gibi çalışmalar gerçekleştirilir.
Faz 6: Sürekli İzleme
Güvenlik olayları izlenir.
Riskler yeniden değerlendirilir.
Kontroller iyileştirilir.
35. İlk 90 Günlük Yapay Zekâ Güvenliği Planı
Kurumsal yapay zekâ güvenliği programı oluşturmak isteyen organizasyonlar için örnek bir 90 günlük yaklaşım uygulanabilir.
İlk 30 Gün: Görünürlük ve Envanter
Yapay zekâ kullanım alanları belirlenir.
Model sağlayıcıları envantere alınır.
Shadow AI riskleri değerlendirilir.
Kritik veri akışları incelenir.
31–60 Gün: Risk ve Politika
Risk değerlendirmeleri gerçekleştirilir.
AI Security Policy hazırlanır.
Yetki matrisi oluşturulur.
Öncelikli teknik kontroller belirlenir.
61–90 Gün: Uygulama ve Doğrulama
Öncelikli güvenlik kontrolleri uygulanır.
Kritik sistemlerde güvenlik testleri gerçekleştirilir.
İzleme süreçleri oluşturulur.
İyileştirme planı hazırlanır.
Bu süreler örnektir.
Kurumun büyüklüğüne, sistem sayısına ve olgunluğuna göre değişebilir.
36. Kurumsal Yapay Zekâ Güvenliği RACI Matrisi
RACI yaklaşımı faaliyetlerdeki sorumlulukların tanımlanmasına yardımcı olabilir.
R: Responsible – Uygulayan.
A: Accountable – Nihai sorumlu.
C: Consulted – Görüşü alınan.
I: Informed – Bilgilendirilen.
Örnek
| Faaliyet | İş Birimi | Bilgi Güvenliği | BT / Yazılım | Üst Yönetim |
|---|---|---|---|---|
| AI envanteri | R | C | R | I |
| Risk değerlendirmesi | C | A/R | C | I |
| Teknik güvenlik kontrolleri | C | A | R | I |
| Güvenlik testleri | I | A/R | C | I |
| Politika onayı | C | R | C | A |
| Kritik risk kabulü | C | R | C | A |
Bu matris örnektir.
Gerçek sorumluluk dağılımı kurumun organizasyon yapısına göre belirlenmelidir.
37. SECURESYS Kurumsal Yapay Zekâ Güvenliği Yaklaşımı
SECURESYS olarak yapay zekâ güvenliğini yalnızca tekil güvenlik ürünleri veya test faaliyetleri üzerinden değerlendirmiyoruz.
Çünkü kurumsal yapay zekâ güvenliği; yönetişim, veri koruma, yazılım güvenliği, model güvenliği ve operasyonel izleme süreçlerinin birlikte ele alınmasını gerektirir.
Bu nedenle kurumların yapay zekâ güvenliği çalışmalarında bütünleşik bir yaklaşım benimsemesi önemlidir.
AI Governance ve Risk Management
Yapay zekâ sistemlerinin envanterlenmesi.
Risklerin değerlendirilmesi.
Politika ve sorumlulukların tanımlanması.
ISO/IEC 42001 Danışmanlığı
Yapay zekâ yönetim sistemi gereksinimlerinin değerlendirilmesi.
Mevcut durum analizi.
Süreç ve kontrol tasarımı.
İyileştirme planı.
Secure AI SDLC
Yapay zekâ geliştirme yaşam döngüsüne güvenlik kontrollerinin entegre edilmesi.
AI Red Teaming ve LLM Pentest
Prompt Injection.
Jailbreak.
RAG Security.
AI Agent Security.
MCP Security.
Model ve entegrasyon güvenliği.
AI Gateway ve Veri Güvenliği
Kurumsal yapay zekâ kullanımında merkezi kontrol ihtiyaçlarının değerlendirilmesi.
Hassas veri koruma.
Prompt güvenliği.
Agent ve araç yetkileri.
SOC ve Güvenlik İzleme
Yapay zekâ güvenlik olaylarının izlenmesi.
SIEM entegrasyonları.
Olay müdahale süreçlerinin desteklenmesi.
Bastiyon AI Gateway
Kurumsal yapay zekâ güvenliği mimarisinde merkezi politika, veri koruma ve denetim ihtiyaçlarına yönelik çözüm yaklaşımı.
Bu çalışmaların kapsamı kurumun altyapısına, risk seviyesine ve ihtiyaçlarına göre belirlenmelidir.
Kurumsal yapay zekâ güvenliğinde temel hedef yalnızca güvenlik açıklarını azaltmak değil, yapay zekâ kullanımını sürdürülebilir ve denetlenebilir bir yönetim modeline dönüştürmektir.
38. Kurumsal Yapay Zekâ Güvenliği Kontrol Listesi
Yönetişim
- Yapay zekâ kullanım politikası oluşturuldu mu?
- AI Governance sorumlulukları belirlendi mi?
- Yapay zekâ sistemleri envantere alındı mı?
- Risk değerlendirme süreci tanımlandı mı?
Veri güvenliği
- Veri sınıflandırması yapıldı mı?
- Hassas veri aktarımı kontrol ediliyor mu?
- Kişisel veri işleme koşulları değerlendirildi mi?
- Veri saklama politikaları oluşturuldu mu?
Teknik güvenlik
- Secure AI SDLC uygulanıyor mu?
- LLM Pentest gerçekleştiriliyor mu?
- RAG erişim kontrolleri değerlendirildi mi?
- AI Agent yetkileri sınırlandırıldı mı?
- MCP entegrasyonları kontrol ediliyor mu?
Operasyonel güvenlik
- Güvenlik olayları izleniyor mu?
- AI Incident Response süreci mevcut mu?
- Kritik sistemlerde retest gerçekleştiriliyor mu?
- Model ve entegrasyon değişiklikleri kontrol ediliyor mu?
Yönetim sistemi
- ISO/IEC 42001 gereksinimleri değerlendirildi mi?
- NIST AI RMF yaklaşımı incelendi mi?
- Güvenlik göstergeleri belirlendi mi?
- Sürekli iyileştirme süreci oluşturuldu mu?
Sık Sorulan Sorular
Kurumsal yapay zekâ güvenliği nedir?
Kurumun geliştirdiği veya kullandığı yapay zekâ sistemlerinin güvenlik risklerini teknik, idari ve operasyonel kontrollerle yönetmesidir.
AI Governance nedir?
Yapay zekâ sistemlerinin sorumlu biçimde geliştirilmesi ve kullanılması için oluşturulan politika, sorumluluk ve denetim mekanizmalarıdır.
ISO/IEC 42001 nedir?
Yapay zekâ yönetim sistemi için gereksinimleri tanımlayan uluslararası standarttır.
ISO/IEC 42001 belgesi yapay zekâ sistemlerinin güvenli olduğunu garanti eder mi?
Hayır. Yönetim sistemi uygunluğu ile tekil yapay zekâ uygulamalarının teknik güvenliği farklı değerlendirmelerdir.
NIST AI RMF nedir?
Yapay zekâ risklerinin yönetilmesini destekleyen ve GOVERN, MAP, MEASURE, MANAGE fonksiyonları etrafında yapılandırılmış çerçevedir.
ISO/IEC 42001 ile NIST AI RMF birlikte kullanılabilir mi?
Evet. Yönetim sistemi ve risk yönetimi yaklaşımları birbirini tamamlayabilir.
Secure AI SDLC nedir?
Yapay zekâ geliştirme yaşam döngüsüne güvenlik kontrollerinin entegre edilmesidir.
AI Risk Assessment nedir?
Yapay zekâ sistemlerinin güvenlik, veri koruma, operasyonel ve diğer ilgili risklerinin değerlendirilmesidir.
AI Security Policy nedir?
Kurumun yapay zekâ kullanımına ilişkin güvenlik kurallarını ve sorumluluklarını tanımlayan politikadır.
AI Red Teaming neden gereklidir?
Yapay zekâ sistemlerinin gerçekçi saldırı senaryolarına karşı güvenlik sınırlarını doğrulamaya yardımcı olur.
AI Gateway kurumsal yapay zekâ güvenliği için zorunlu mudur?
Her kurum için zorunlu değildir. İhtiyaç, mimari ve risk seviyesine göre değerlendirilmesi gereken teknik kontrol seçeneklerinden biridir.
Shadow AI nasıl yönetilir?
Envanter, görünürlük, politika, çalışan farkındalığı ve uygun teknik kontrollerle yönetilebilir.
AI Incident Response nedir?
Yapay zekâ sistemleriyle ilişkili güvenlik olaylarının tespit, analiz, müdahale ve iyileştirme süreçleridir.
Yapay zekâ güvenliği ne sıklıkla değerlendirilmelidir?
Kurumun risk seviyesine ve sistem değişikliklerine göre belirlenmelidir. Kritik değişikliklerden sonra yeniden değerlendirme yapılması önemlidir.
Kurumsal yapay zekâ güvenliği programı kaç günde oluşturulur?
Süre kurumun büyüklüğüne, sistem sayısına ve mevcut olgunluğuna bağlıdır. İlk envanter ve öncelikli kontroller için 90 günlük örnek yol haritası kullanılabilir.
Sonuç: Yapay Zekâ Güvenliği Kurumsal Bir Yetkinliğe Dönüşmelidir
Yapay zekâ teknolojileri kurumların iş süreçlerinde giderek daha fazla kullanılıyor.
Büyük dil modelleri bilgiye erişimi kolaylaştırıyor.
RAG sistemleri kurumsal dokümanlardan yararlanıyor.
AI Agent teknolojileri otomasyonu artırıyor.
Yapay zekâ destekli yazılım geliştirme araçları üretkenliği destekliyor.
Ancak bu sistemler yeni güvenlik riskleri oluşturuyor.
Prompt Injection saldırıları model davranışını etkileyebilir.
RAG sistemlerinde yetkisiz veri erişimi oluşabilir.
AI Agent'lar gereğinden geniş yetkilere sahip olabilir.
Model tedarik zinciri güvenlik problemleri barındırabilir.
Hassas veriler kontrolsüz yapay zekâ servislerine aktarılabilir.
Bu nedenle yapay zekâ güvenliğinin yalnızca tekil ürünlerle veya dönemsel testlerle yönetilmesi yeterli değildir.
Kurumların sürdürülebilir güvenlik programları oluşturması gerekir.
Yapay zekâ sistemleri envantere alınmalıdır.
Riskler değerlendirilmelidir.
Politikalar oluşturulmalıdır.
Sorumluluklar belirlenmelidir.
Secure AI SDLC uygulanmalıdır.
Teknik güvenlik kontrolleri kurulmalıdır.
AI Red Teaming ve LLM Pentest çalışmaları gerçekleştirilmelidir.
Güvenlik olayları izlenmelidir.
Ve bütün bu süreçler sürekli iyileştirilmelidir.
ISO/IEC 42001, NIST AI RMF ve diğer ilgili çerçeveler bu çalışmaların yapılandırılmasına yardımcı olabilir.
Ancak asıl başarı yalnızca standartlara uyum sağlamak değildir.
Yapay zekâ güvenliğini kurumun günlük çalışma biçiminin bir parçası haline getirmektir.
Güvenli yapay zekâ; doğru teknoloji, doğru yönetişim, doğru güvenlik kontrolleri ve sürekli doğrulama süreçlerinin birlikte uygulanmasıyla mümkün olur.
Yazılım ve Yapay Zekâ Güvenliği Serisi – Genel Değerlendirme
Bu 12 bölümlük seride modern yapay zekâ sistemlerinin güvenlik risklerini farklı boyutlarıyla ele aldık.
Bölüm 1: Yazılım ve Yapay Zekâ Güvenliği Nedir?
Bölüm 2: Yapay Zekâ ile Yazılım Geliştirmenin Güvenlik Riskleri.
Bölüm 3: LLM Güvenliği ve Büyük Dil Modellerine Yönelik Siber Saldırılar.
Bölüm 4: Prompt Injection ve Jailbreak Saldırıları.
Bölüm 5: AI Agent Güvenliği, Tool Calling ve MCP Riskleri.
Bölüm 6: RAG Güvenliği, Vector Database ve Doküman Zehirleme.
Bölüm 7: Shadow AI, KVKK, GDPR ve Hassas Veri Koruması.
Bölüm 8: AI Model Güvenliği, Data Poisoning ve Model Theft.
Bölüm 9: MLOps ve Yapay Zekâ Tedarik Zinciri Güvenliği.
Bölüm 10: AI Red Teaming ve LLM Pentest.
Bölüm 11: AI Gateway, Prompt Firewall, DLP ve Agent Kontrolü.
Bölüm 12: Kurumsal Yapay Zekâ Güvenliği Programı, ISO/IEC 42001 ve NIST AI RMF.
Bu serinin temel mesajı açıktır:
Yapay zekâ güvenliği, yalnızca model güvenliği değildir.
Veri güvenliğidir.
Yazılım güvenliğidir.
Kimlik ve yetki yönetimidir.
Tedarik zinciri güvenliğidir.
Operasyonel güvenliktir.
Risk yönetimidir.
Ve kurumsal yönetişimdir.
SECURESYS Bilgi Merkezi
Yapay Zekâ Güvenliği | Uygulama Güvenliği | AI Red Teaming | LLM Pentest | Secure AI SDLC | ISO/IEC 42001 | SOC | Siber Güvenlik Danışmanlığı
Güvenli Yapay Zekâ, Güvenli Gelecek.
İlgili Makaleler
Yazılım ve Yapay Zeka Güvenliği
Yazılım ve Yapay Zekâ Güvenliği Nedir? Modern Uygulamalarda Yeni Nesil Siber Tehditler
Yazılım ve yapay zekâ güvenliği nedir? LLM, AI Agent, Prompt Injection, veri sızıntısı, model güvenliği ve Secure AI SDLC risklerini keşfedin.
Yapay Zekâ ile Yazılım Geliştirmenin Güvenlik Riskleri: AI Kod Asistanları ve Güvenli Kod
Yapay zekâ ile yazılım geliştirmenin güvenlik risklerini keşfedin. AI kod asistanları, güvensiz kod üretimi, veri sızıntısı, SAST ve Secure Coding rehberi.
LLM Güvenliği Nedir? Büyük Dil Modellerine Yönelik Siber Saldırılar ve Korunma Yöntemleri
LLM güvenliği nedir? Büyük dil modellerinde Prompt Injection, veri sızıntısı, güvensiz çıktı işleme, model kötüye kullanımı ve kurumsal güvenlik önlemleri.
Prompt Injection ve Jailbreak Saldırıları: Yapay Zekâ Sistemleri Nasıl Manipüle Edilir?
Prompt Injection ve Jailbreak nedir? Doğrudan ve dolaylı saldırılar, RAG ve AI Agent riskleri, gerçekçi örnekler ve LLM güvenlik önlemlerini keşfedin.
AI Agent Güvenliği: Otonom Yapay Zekâ, Tool Calling ve MCP Riskleri
AI Agent güvenliği nedir? Otonom yapay zekâ ajanlarında MCP, Tool Calling, Prompt Injection, yetki yükseltme, veri sızıntısı ve güvenli mimari yöntemlerini keşfedin.
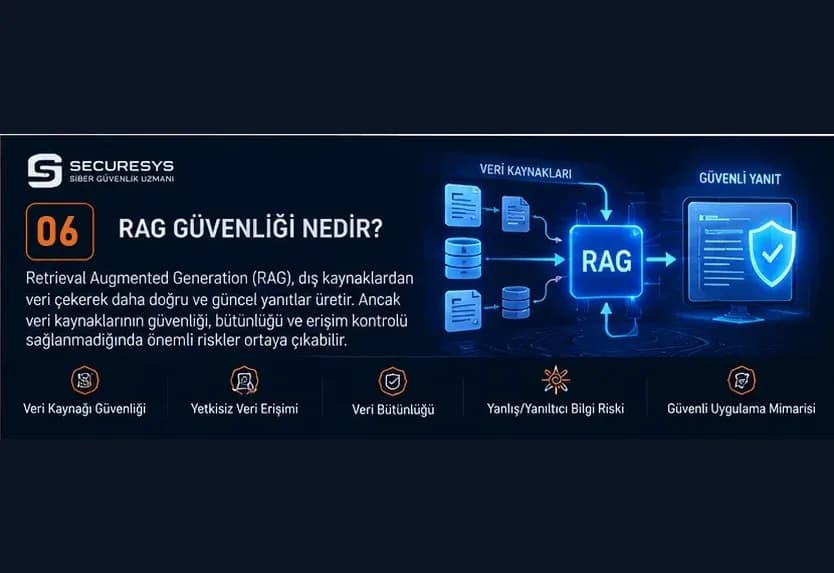
RAG Güvenliği Nedir? Vector Database, Doküman Zehirleme ve Kurumsal Veri Sızıntısı Riskleri
RAG güvenliği nedir? Retrieval-Augmented Generation, Vector Database, embedding, doküman zehirleme, Prompt Injection ve kurumsal veri sızıntısı risklerini öğrenin.
Bu konuda profesyonel destek mi arıyorsunuz?
Uzman ekibimiz ücretsiz danışmanlık için sizi en kısa sürede arasın.