Shadow AI ve Kurumsal Veri Güvenliği: KVKK, GDPR ve Hassas Verilerin Yapay Zekâda Korunması
Shadow AI nedir? Çalışanların kontrolsüz yapay zekâ kullanımı, kurumsal veri sızıntısı, KVKK, GDPR, AI DLP, veri maskeleme ve AI Gateway güvenlik yöntemleri.
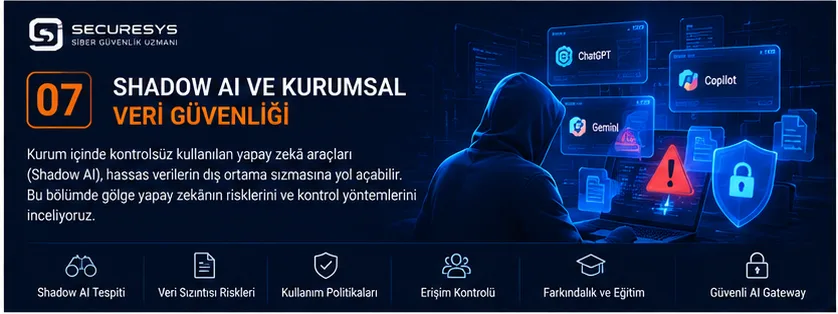
Giriş: Çalışanlar Yapay Zekâyı Kullanıyor, Peki Kurumlar Hangi Verilerin Paylaşıldığını Biliyor mu?
Yapay zekâ teknolojileri, kurumların çalışma biçimlerini hızla değiştiriyor.
Yazılım geliştiriciler kod üretmek için yapay zekâ asistanlarından yararlanıyor.
Satış ekipleri teklif metinleri hazırlıyor.
İnsan kaynakları çalışanları özgeçmişleri değerlendiriyor.
Finans departmanları tabloları analiz ettiriyor.
Hukuk birimleri sözleşmeleri özetliyor.
Pazarlama ekipleri içerik oluşturuyor.
Bilgi teknolojileri çalışanları hata kayıtlarını yorumlatıyor.
Bu kullanım senaryolarının tamamı önemli verimlilik avantajları sağlayabilir.
Ancak kurumsal güvenlik açısından kritik bir soru ortaya çıkıyor:
Çalışanların yapay zekâ servislerine hangi bilgileri gönderdiği biliniyor mu?
Örneğin bir yazılım geliştirici, üretim ortamında karşılaştığı problemi çözmek için kaynak kodun bir bölümünü harici yapay zekâ servisine gönderebilir.
Bir satış temsilcisi müşteri teklifini özetletmek amacıyla sözleşme dosyasını yükleyebilir.
Bir insan kaynakları çalışanı aday özgeçmişlerini karşılaştırmak için kişisel verileri bir yapay zekâ uygulamasına aktarabilir.
Bir sistem yöneticisi, hata analizi amacıyla uygulama loglarını paylaşabilir.
Bu işlemler çalışanların işlerini kolaylaştırma amacıyla gerçekleştirilmiş olabilir.
Ancak paylaşılan içerikler arasında kişisel veriler, ticari sırlar, erişim bilgileri veya kurumun gizli belgeleri bulunabilir.
Üstelik kurum, kullanılan yapay zekâ servisinin hangi verileri sakladığını, hangi amaçlarla işlediğini veya hangi ülkelerde işlediğini değerlendirmemiş olabilir.
İşte bu kontrolsüz kullanım biçimi Shadow AI, yani gölge yapay zekâ kavramıyla ilişkilidir.
Shadow AI, yalnızca çalışanların yeni bir teknoloji kullanması değildir.
Kurumsal görünürlük, veri güvenliği, erişim kontrolü, tedarikçi yönetimi ve mevzuat uyumu açısından değerlendirilmesi gereken bir yönetişim problemidir.
Bu makalede Shadow AI risklerini, gerçekçi kurumsal senaryoları ve güvenli yapay zekâ kullanımını mümkün kılan teknik ve idari kontrolleri inceleyeceğiz.
1. Shadow AI Nedir?
Shadow AI, kurumun onayı, görünürlüğü veya güvenlik kontrolleri dışında kullanılan yapay zekâ uygulamalarını ve yapay zekâ destekli iş süreçlerini ifade eder.
Bu kullanım farklı şekillerde ortaya çıkabilir.
Örneğin bir çalışan, kurumsal olarak onaylanmamış bir yapay zekâ servisine şirket dokümanı yükleyebilir.
Bir yazılım ekibi, bilgi güvenliği değerlendirmesi yapılmadan kod asistanı kullanmaya başlayabilir.
Bir departman, kendi bütçesiyle yapay zekâ tabanlı SaaS hizmeti satın alabilir.
Bir çalışan, kişisel hesabındaki yapay zekâ uygulamasını kurumsal işler için kullanabilir.
Bu senaryoların ortak noktası, yapay zekâ kullanımının kurumsal güvenlik ve yönetişim süreçlerinin dışında gerçekleşmesidir.
Shadow AI ile Shadow IT arasındaki ilişki
Shadow IT, bilgi teknolojileri departmanının bilgisi veya onayı dışında kullanılan sistem ve uygulamaları ifade eder.
Shadow AI ise bu problemin yapay zekâya özgü boyutudur.
Aralarındaki önemli fark, yapay zekâ uygulamalarının yalnızca veri saklamaması veya aktarmaması; gönderilen içerikleri analiz etmesi, dönüştürmesi ve yeni çıktılar üretmesidir.
Bu durum veri güvenliği değerlendirmesini daha karmaşık hale getirebilir.
2. Shadow AI Neden Yaygınlaşıyor?
Shadow AI kullanımının temel nedenlerinden biri, yapay zekâ araçlarına erişimin kolaylaşmasıdır.
Bir çalışan çoğu zaman yeni bir uygulama kurmadan tarayıcı üzerinden yapay zekâ servisine erişebilir.
Bazı servisler ücretsiz kullanım imkânı sunar.
Bazıları mevcut ofis veya geliştirme araçlarının içine entegre edilmiştir.
Bu nedenle yapay zekâ kullanımı geleneksel yazılım tedarik süreçlerinden daha hızlı yaygınlaşabilir.
Verimlilik beklentisi
Çalışanlar rutin işlerini daha kısa sürede tamamlamak ister.
Örneğin uzun bir dokümanı özetlemek veya karmaşık bir Excel formülünü açıklatmak önemli zaman kazandırabilir.
Kurumsal alternatif eksikliği
Kurum çalışanlarına onaylanmış bir yapay zekâ çözümü sunmamış olabilir.
Bu durumda çalışanlar bireysel çözümlere yönelebilir.
Güvenlik farkındalığı eksikliği
Çalışan, bir metni yapay zekâ servisine göndermenin veri aktarımı anlamına geldiğini yeterince değerlendirmeyebilir.
Kullanım politikalarının belirsizliği
Kurumun yapay zekâ kullanımına ilişkin açık bir politikası bulunmayabilir.
Entegrasyonların görünmezliği
Yapay zekâ özellikleri mevcut SaaS uygulamalarına eklenmiş olabilir.
Çalışan, kullandığı uygulamanın verileri hangi yapay zekâ altyapısına aktardığını bilmeyebilir.
Bu nedenle Shadow AI yalnızca çalışan davranışıyla açıklanamaz.
Kurumsal teknoloji yönetimi ve güvenlik politikaları da problemin önemli parçalarıdır.
3. Shadow AI Güvenlik Riskleri Nelerdir?
Shadow AI riskleri farklı kategorilerde değerlendirilebilir.
| Risk kategorisi | Olası güvenlik etkisi |
|---|---|
| Hassas veri paylaşımı | Ticari sırların veya gizli bilgilerin dış servise aktarılması |
| Kişisel veri işleme | KVKK ve GDPR yükümlülüklerinin ihlali riski |
| Kaynak kod paylaşımı | Fikrî mülkiyet ve yazılım güvenliği riskleri |
| Kimlik bilgisi paylaşımı | API anahtarı veya erişim bilgilerinin ifşası |
| Tedarikçi belirsizliği | Veri işleme ve saklama koşullarının bilinmemesi |
| Yetkisiz entegrasyon | Kurumsal sistemlere kontrolsüz erişim |
| Hatalı AI çıktıları | Yanlış iş kararları veya güvenlik hataları |
| Denetim eksikliği | Veri akışlarının ve olayların izlenememesi |
Bu risklerin her biri aynı seviyede değildir.
Örneğin kamuya açık bir ürün açıklamasının yapay zekâ ile yeniden yazılması düşük riskli olabilir.
Ancak müşteri veritabanının tamamının kişisel bir yapay zekâ hesabına yüklenmesi çok daha ciddi sonuçlar doğurabilir.
Bu nedenle Shadow AI yönetiminde risk bazlı yaklaşım gereklidir.
4. Yapay Zekâya Gönderilen Veri Nereye Gider?
Kurumsal kullanıcıların en sık sorduğu sorulardan biri budur.
Bir yapay zekâ servisine gönderilen içerik, kullanılan ürünün mimarisine ve sözleşme koşullarına göre farklı biçimlerde işlenebilir.
Örneğin veri:
- Model çıkarımı için işlenebilir.
- Belirli sürelerle servis kayıtlarında tutulabilir.
- Güvenlik ve kötüye kullanım kontrollerinden geçirilebilir.
- Ürün ayarları ve sözleşme koşullarına bağlı olarak hizmet geliştirme süreçlerinde kullanılabilir.
- Alt işleyenler tarafından işlenebilir.
- Farklı coğrafi bölgelerdeki altyapılara aktarılabilir.
Ancak bütün yapay zekâ sağlayıcılarının aynı veri işleme politikasına sahip olduğu söylenemez.
Bireysel, kurumsal ve API hizmetlerinin veri kullanım koşulları farklı olabilir.
Bu nedenle güvenlik değerlendirmesi sağlayıcı ve ürün bazında yapılmalıdır.
Kurumların incelemesi gereken sorular
Veri hangi amaçlarla işleniyor?
Hangi süreyle saklanıyor?
Model eğitimi veya hizmet geliştirme için kullanılıyor mu?
Hangi alt işleyenler bulunuyor?
Veri hangi ülkelerde işleniyor?
Silme talepleri nasıl yönetiliyor?
Denetim kayıtları sunuluyor mu?
Kurumsal veri koruma sözleşmesi mevcut mu?
Bu sorular cevaplanmadan hassas verilerin harici yapay zekâ servislerine aktarılması uygun bir risk değerlendirmesi yapılmasını engelleyebilir.
5. Kaynak Kodun Yapay Zekâ Servisleriyle Paylaşılması
Yazılım geliştirme ekipleri yapay zekâ teknolojilerinden yoğun biçimde yararlanabilir.
Kod açıklama.
Hata analizi.
Test senaryosu oluşturma.
Refactoring.
Dokümantasyon hazırlama.
Güvenlik önerileri.
Bu işlemler önemli verimlilik sağlayabilir.
Ancak kaynak kod, kurumun fikrî mülkiyetini ve teknik mimarisini içerebilir.
Örneğin kaynak kod içerisinde:
İş mantığı.
API endpoint bilgileri.
Veritabanı yapısı.
Kimlik doğrulama akışları.
Entegrasyon detayları.
Sistem yapılandırmaları.
bulunabilir.
Bazı durumlarda geliştiriciler yanlışlıkla erişim anahtarlarını veya bağlantı bilgilerini de paylaşabilir.
Güvenlik yaklaşımı
Kaynak kod paylaşım politikası oluşturulmalıdır.
Onaylanmış kod asistanları belirlenmelidir.
Repository erişimleri sınırlandırılmalıdır.
Secret scanning uygulanmalıdır.
Kurumsal veri işleme koşulları değerlendirilmelidir.
Gerektiğinde kurum içi model veya kontrollü AI Gateway mimarisi tercih edilebilir.
Kaynak kodun yapay zekâya gönderilmesi yalnızca yazılım geliştirme tercihi değil, veri ve fikrî mülkiyet güvenliği kararıdır.
6. API Key ve Credential Sızıntısı
Shadow AI kullanımında kritik risklerden biri kimlik bilgilerinin paylaşılmasıdır.
Örneğin sistem yöneticisi bir API hatasını analiz ettirmek amacıyla hata mesajını yapay zekâ servisine gönderebilir.
Ancak hata mesajında erişim token'ı bulunabilir.
Benzer şekilde yazılım geliştirici yapılandırma dosyasını paylaşırken API anahtarını fark etmeyebilir.
Riskli veri örnekleri
API key.
Access token.
Refresh token.
Veritabanı parolası.
Private key.
Cloud credential.
Servis hesabı bilgileri.
Bu verilerin harici servislere gönderilmesi güvenlik olayı olarak değerlendirilmesi gereken durumlar oluşturabilir.
Korunma yaklaşımı
Secret scanning kullanılmalıdır.
Hassas alanlar mümkün olduğunca paylaşım öncesinde maskelenmelidir.
Credential bilgilerinin prompt içerisine eklenmesi engellenmelidir.
Şüpheli paylaşım durumunda ilgili kimlik bilgileri geçersiz kılınmalı ve yenilenmelidir.
Erişim kayıtları incelenmelidir.
7. Müşteri Verilerinin Yapay Zekâya Aktarılması
Satış, destek ve operasyon ekipleri yapay zekâ araçlarını müşteri bilgileriyle birlikte kullanabilir.
Örneğin:
Müşteri sözleşmeleri.
Teklif dosyaları.
Sipariş kayıtları.
Destek talepleri.
Müşteri e-postaları.
Bu belgeler kişisel veri, ticari sır veya sözleşmesel gizlilik yükümlülüğü kapsamındaki bilgiler içerebilir.
Örnek senaryo
Bir satış temsilcisi, müşteri toplantısı için özet hazırlamak ister.
Bunun için müşteriye ait sözleşmeyi kişisel yapay zekâ hesabına yükler.
Ancak kurumun bu servisle veri işleme anlaşması bulunmamaktadır.
Verinin hangi ülkelerde işlendiği değerlendirilmemiştir.
Bu durumda teknik veri sızıntısı gerçekleşmese bile kontrolsüz veri aktarımı ve mevzuat uyumu açısından risk ortaya çıkabilir.
Güvenlik yaklaşımı
Müşteri verileri sınıflandırılmalıdır.
Paylaşılabilecek veri türleri açıkça belirlenmelidir.
Onaylı servisler kullanılmalıdır.
Sözleşmesel yükümlülükler kontrol edilmelidir.
Gereksiz kişisel ve ticari bilgiler çıkarılmalıdır.
8. İnsan Kaynaklarında Shadow AI Riskleri
İnsan kaynakları departmanları yapay zekâ araçlarını farklı amaçlarla kullanabilir.
Örneğin:
Özgeçmiş analizi.
İş ilanı hazırlama.
Aday karşılaştırma.
Performans raporları.
Eğitim planlaması.
Bu işlemler kişisel verilerin işlenmesini içerebilir.
Özellikle aday özgeçmişlerinde iletişim bilgileri, eğitim geçmişi ve iş deneyimi gibi bilgiler bulunabilir.
Bazı belgeler daha hassas nitelikte veriler de içerebilir.
Riskler
Yetkisiz kişisel veri aktarımı.
Gereğinden fazla veri paylaşımı.
Belirsiz saklama süreleri.
Hatalı veya ayrımcı değerlendirme sonuçları.
İnsan denetiminin yetersiz olması.
Korunma yaklaşımı
Veri işleme amacı açıkça belirlenmelidir.
Gereksiz kişisel veriler paylaşılmamalıdır.
Uygun hukuki işleme şartı değerlendirilmelidir.
Otomatik karar verme süreçleri ayrıca incelenmelidir.
Kritik insan kaynakları kararlarında uygun insan değerlendirmesi sağlanmalıdır.
9. Finans ve Muhasebe Departmanlarında Shadow AI
Finans ekipleri yapay zekâdan raporlama ve analiz amacıyla yararlanabilir.
Örneğin çalışan, mali tabloları yükleyerek dönem karşılaştırması yaptırabilir.
Ancak bu tablolar kurumun kamuya açıklanmamış finansal bilgilerini içerebilir.
Olası riskler
Ticari sırların aktarılması.
Müşteri ve tedarikçi bilgilerinin ifşası.
Banka hesap bilgilerinin paylaşılması.
Hatalı finansal analiz.
Yetkisiz veri saklama.
Bu nedenle finansal veri paylaşımı için özel kontroller oluşturulmalıdır.
Özellikle henüz açıklanmamış finansal bilgiler ve kritik ödeme verileri yüksek hassasiyetle değerlendirilmelidir.
10. Shadow AI ve KVKK
Türkiye'de kişisel verilerin korunması bakımından 6698 sayılı Kişisel Verilerin Korunması Kanunu önemlidir.
Yapay zekâ uygulamalarına kişisel veri aktarılması, ilgili koşullarda kişisel veri işleme faaliyeti oluşturabilir.
Bu nedenle kurumların veri işleme süreçlerini KVKK kapsamında değerlendirmesi gerekir.
Temel değerlendirme alanları
Hukuka ve dürüstlük kurallarına uygunluk: Kişisel veriler uygun hukuki çerçevede işlenmelidir.
Belirli, açık ve meşru amaç: Veri işleme amacı tanımlanmalıdır.
Veri minimizasyonu: İşleme amacı için gerekli olmayan veriler kullanılmamalıdır.
Saklama süresi: Veriler gerekli süreyle sınırlı olarak saklanmalıdır.
Güvenlik tedbirleri: Uygun teknik ve idari önlemler uygulanmalıdır.
Aydınlatma yükümlülüğü: İlgili kişilere gerekli bilgilendirmeler yapılmalıdır.
Yurt dışına aktarım: Kişisel verilerin yurt dışına aktarımında KVKK'nın ilgili hükümleri ve geçerli aktarım mekanizmaları değerlendirilmelidir.
Önemli hukuki ayrım
Bir yapay zekâ servisinin kullanılması otomatik olarak KVKK ihlali anlamına gelmez.
Ancak kişisel veri işleniyorsa hukuki işleme şartının, veri güvenliği yükümlülüklerinin ve varsa yurt dışına aktarım koşullarının sağlanması gerekir.
Ayrıca her veri işleme faaliyeti için açık rıza zorunlu değildir.
Uygun hukuki şart, somut işleme faaliyetine göre belirlenmelidir.
11. Shadow AI ve GDPR
Avrupa Birliği Genel Veri Koruma Tüzüğü olan GDPR, kişisel veri işleme faaliyetleri açısından önemli yükümlülükler öngörür.
GDPR'ın uygulanabilirliği yalnızca şirketin bulunduğu ülkeye göre belirlenmez.
Veri işleme faaliyetinin niteliği ve GDPR'ın bölgesel uygulama koşulları dikkate alınmalıdır.
Değerlendirilmesi gereken alanlar
Hukuki işleme dayanağı.
Şeffaflık.
Amaç sınırlaması.
Veri minimizasyonu.
Saklama sınırlaması.
Güvenlik.
Veri işleyen sözleşmeleri.
Uluslararası veri aktarımı.
İlgili kişi hakları.
Gerekli durumlarda veri koruma etki değerlendirmesi.
Örnek
Bir Avrupa müşterisinin kişisel verileri, uygun değerlendirme yapılmadan harici yapay zekâ servisine gönderiliyorsa GDPR açısından risk doğabilir.
Ancak uygulanacak yükümlülükler hizmetin yapısına, tarafların rollerine ve veri işleme koşullarına göre belirlenmelidir.
12. Yapay Zekâda Veri Sorumlusu ve Veri İşleyen Rolleri
Yapay zekâ hizmetlerinde tarafların veri koruma sorumlulukları önemlidir.
Bir kurum yapay zekâ servisini kendi iş süreçlerinde kullanabilir.
Servis sağlayıcısı ise belirli veri işleme faaliyetlerini kurum adına gerçekleştirebilir.
Ancak tarafların hukuki rolleri yalnızca sözleşmede kullanılan unvanlara göre değil, fiilî veri işleme faaliyetlerine göre değerlendirilmelidir.
İncelenmesi gereken sorular
Veri işleme amaçlarını kim belirliyor?
İşleme yöntemlerini kim belirliyor?
Servis sağlayıcısı verileri kendi amaçları için kullanıyor mu?
Alt işleyenler bulunuyor mu?
Veri saklama ve silme süreçleri nasıl yönetiliyor?
Bu sorular tedarikçi değerlendirmesinin önemli parçalarıdır.
13. Yapay Zekâda Yurt Dışına Veri Aktarımı
Bir yapay zekâ servisi farklı ülkelerdeki altyapıları kullanabilir.
Bu nedenle verinin işlendiği coğrafi bölgeler önemlidir.
Ancak bir servisin yabancı bir şirkete ait olması tek başına verinin her durumda yurt dışına aktarıldığını kanıtlamaz.
Gerçek veri akışı ve işleme mimarisi incelenmelidir.
Güvenlik ve uyum yaklaşımı
Veri akış haritası oluşturulmalıdır.
Servis sağlayıcının işleme bölgeleri belirlenmelidir.
Alt işleyenler değerlendirilmelidir.
Geçerli aktarım mekanizmaları incelenmelidir.
Sözleşmesel ve teknik tedbirler uygulanmalıdır.
Özellikle kişisel veri içeren kurumsal yapay zekâ projelerinde veri aktarım mimarisi tasarım aşamasında değerlendirilmelidir.
14. AI DLP Nedir?
AI DLP, yapay zekâ uygulamalarına yönelik veri aktarımının hassas bilgi güvenliği açısından kontrol edilmesini hedefleyen Data Loss Prevention yaklaşımıdır.
Geleneksel DLP sistemleri e-posta, web, dosya transferi ve uç nokta gibi kanallarda veri sızıntısını azaltmaya çalışır.
AI DLP ise yapay zekâ kullanım senaryolarını da kapsayacak biçimde genişletilebilir.
AI DLP hangi verileri kontrol edebilir?
Kişisel veriler.
Finansal bilgiler.
Kaynak kod.
API anahtarları.
Kimlik bilgileri.
Müşteri verileri.
Ticari sır niteliğindeki içerikler.
Ancak veri tespitinin başarısı kullanılan teknolojiye, kurallara ve veri biçimine bağlıdır.
Bu nedenle yanlış pozitif ve yanlış negatif sonuçlar değerlendirilmelidir.
15. AI DLP Nasıl Çalışır?
AI DLP farklı kontrol noktalarında uygulanabilir.
Örneğin çalışan bir yapay zekâ servisine metin göndermek istediğinde içerik belirli kurallarla değerlendirilebilir.
Hassas veri tespit edilirse politika kapsamında farklı işlemler gerçekleştirilebilir.
Olası politika kararları
İşleme izin verme.
Kullanıcıyı uyarma.
Hassas alanları maskeleme.
Aktarımı engelleme.
Yönetici onayı isteme.
Olay kaydı oluşturma.
Bu kararlar veri sınıflandırmasına ve kurumun risk iştahına göre belirlenmelidir.
Örneğin kamuya açık ürün açıklamasının paylaşılması serbest bırakılabilir.
Ancak müşteri veritabanının tamamının dış servise gönderilmesi engellenebilir.
16. Veri Maskeleme Nedir?
Veri maskeleme, hassas bilgilerin doğrudan paylaşılmasını azaltmak amacıyla belirli alanların gizlenmesi veya değiştirilmesidir.
Örneğin bir müşteri destek kaydı analiz edilirken müşterinin adı, telefon numarası veya kimlik bilgileri işleme amacı için gerekli olmayabilir.
Bu alanlar maskeleme yöntemiyle dönüştürülebilir.
Örnek
Orijinal içerik:
Müşteri: Ayşe Demir
Telefon: 05XX XXX XX XX
Talep: Sipariş teslimatı gecikti.
Maskelenmiş içerik:
Müşteri: [MÜŞTERİ_001]
Telefon: [TELEFON]
Talep: Sipariş teslimatı gecikti.
Bu yaklaşım modelin görevini yerine getirmesi için gerekli olmayan bilgilerin aktarılmasını azaltabilir.
Ancak maskeleme her durumda anonimleştirme anlamına gelmez.
Özellikle geri döndürülebilir maskeleme ve takma adlandırma işlemlerinde veri koruma yükümlülükleri devam edebilir.
17. Tokenization ve Pseudonymization
Tokenization, hassas verilerin belirli temsil değerleriyle değiştirilmesini sağlayan yaklaşımdır.
Pseudonymization ise kişisel verilerin ek bilgiler kullanılmadan belirli bir kişiyle ilişkilendirilmesini zorlaştıracak biçimde işlenmesidir.
Bu yöntemler yapay zekâ veri güvenliğinde faydalı olabilir.
Örneğin müşteri adı yerine bir referans kimliği kullanılabilir.
Model, gerçek kimlik bilgisine ihtiyaç duymadan destek talebini analiz edebilir.
Güvenlik gereksinimleri
Eşleştirme bilgileri korunmalıdır.
Token yönetimi güvenli yapılmalıdır.
Yetkisiz geri eşleştirme engellenmelidir.
Veri yaşam döngüsü yönetilmelidir.
Bu yöntemler özellikle kişisel verilerin harici modellere aktarımının sınırlandırılmasında değerlendirilebilir.
18. Shadow AI Nasıl Tespit Edilir?
Shadow AI yönetiminin ilk adımı görünürlük sağlamaktır.
Kurum hangi yapay zekâ servislerinin kullanıldığını bilmiyorsa güvenlik politikalarını uygulamakta zorlanabilir.
Tespit yöntemleri
Web ve DNS görünürlüğü: Yapay zekâ servislerine yönelik bağlantılar değerlendirilebilir.
Secure Web Gateway: Web erişimleri güvenlik politikalarına göre izlenebilir.
CASB: Bulut uygulamalarının kullanımına ilişkin görünürlük sağlanabilir.
SASE/SSE: Uygun mimarilerde bulut ve web erişim kontrolleri uygulanabilir.
Endpoint güvenliği: Yönetilen cihazlardaki uygulama kullanımı değerlendirilebilir.
SaaS entegrasyon envanteri: Yetkilendirilmiş üçüncü taraf uygulamalar incelenebilir.
Kurumsal anket ve beyan: Departmanların kullandığı yapay zekâ araçları belirlenebilir.
Önemli sınırlama
Ağ trafiğinde bir yapay zekâ servisine erişim görülmesi, gönderilen içeriğin tamamının bilindiği anlamına gelmez.
Şifreli trafik, kişisel cihaz kullanımı ve uygulama mimarileri görünürlüğü sınırlayabilir.
Bu nedenle teknik kontroller idari süreçlerle desteklenmelidir.
19. Shadow AI Envanteri Nasıl Oluşturulur?
Kurumsal yapay zekâ envanteri yalnızca kullanılan servislerin listesinden oluşmamalıdır.
Her kullanım senaryosu için risk değerlendirmesini destekleyen bilgiler bulunmalıdır.
Önerilen envanter alanları
Uygulama adı.
Servis sağlayıcı.
Kullanan departman.
İş amacı.
Veri türleri.
Kişisel veri işlenip işlenmediği.
Hassas veri seviyesi.
Entegrasyonlar.
Veri işleme bölgesi.
Sözleşme durumu.
Güvenlik değerlendirmesi.
Onay durumu.
Sorumlu kişi veya ekip.
Bu bilgiler düzenli olarak güncellenmelidir.
Çünkü yapay zekâ servislerinin özellikleri ve veri işleme koşulları zaman içerisinde değişebilir.
20. Shadow AI Risk Sınıflandırması
Bütün yapay zekâ kullanım senaryolarına aynı güvenlik politikasını uygulamak verimli olmayabilir.
Bu nedenle risk bazlı sınıflandırma önerilir.
Düşük risk
Kamuya açık içeriklerin yeniden yazılması.
Genel teknik kavramların açıklanması.
Gizli veri içermeyen örnek metinlerin hazırlanması.
Orta risk
Kurumsal iç dokümanların analiz edilmesi.
İç süreçlere ait bilgilerin kullanılması.
Hassas olmayan müşteri verilerinin işlenmesi.
Yüksek risk
Kişisel veri içeren belgelerin aktarılması.
Gizli kaynak kodun paylaşılması.
Müşteri sözleşmelerinin harici serviste işlenmesi.
Kritik risk
Kimlik bilgilerinin paylaşılması.
Büyük ölçekli hassas veri aktarımı.
Yetkisiz finansal işlem entegrasyonları.
Kritik sistemlerde kontrolsüz ajan yetkileri.
Bu sınıflandırma örnektir.
Gerçek risk seviyesi veri türüne, işleme koşullarına ve olası etkiye göre belirlenmelidir.
21. Kurumsal Yapay Zekâ Kullanım Politikası
Shadow AI risklerini azaltmak için açık ve uygulanabilir bir yapay zekâ kullanım politikası oluşturulmalıdır.
Bu politika yalnızca yasaklardan oluşmamalıdır.
Çalışanların hangi araçları hangi amaçlarla kullanabileceği anlaşılır biçimde açıklanmalıdır.
Politika kapsamı
Onaylı yapay zekâ servisleri.
İzin verilen kullanım senaryoları.
Paylaşılması yasak veri türleri.
Kişisel veri işleme kuralları.
Kaynak kod paylaşım koşulları.
Harici entegrasyon gereksinimleri.
İnsan onayı gerektiren işlemler.
Olay bildirim süreçleri.
Örnek politika ifadesi
“Çalışanlar, kurumsal olarak onaylanmamış yapay zekâ servislerine müşteri verileri, kişisel veriler, gizli kaynak kod, erişim bilgileri ve kurumun gizlilik sınıflandırmasına tabi dokümanlarını aktaramaz.”
Ancak bu kuralın uygulanabilir olması için çalışanlara güvenli alternatifler de sunulmalıdır.
22. Yapay Zekâyı Tamamen Yasaklamak Çözüm müdür?
Bazı kurumlar Shadow AI riskini azaltmak amacıyla bütün yapay zekâ servislerini engellemeyi değerlendirebilir.
Bu yaklaşım belirli yüksek riskli ortamlar için uygun olabilir.
Ancak bütün kurumlar açısından tek başına yeterli bir çözüm değildir.
Çünkü çalışanların yapay zekâ kullanım ihtiyacı devam edebilir.
Kontrolsüz kişisel cihaz veya hesap kullanımı ortaya çıkabilir.
Verimlilik kaybı yaşanabilir.
Bu nedenle daha dengeli yaklaşım, risk seviyesine göre kontrollü kullanım sağlamaktır.
Önerilen model
Onaylı servisler belirlenir.
Veri sınıflandırması yapılır.
Hassas veri aktarımı kontrol edilir.
Kritik işlemler için onay mekanizması uygulanır.
Kullanım kayıtları uygun şekilde tutulur.
Çalışanlara farkındalık eğitimi verilir.
Bu yaklaşım güvenlik ile verimlilik arasında daha sürdürülebilir denge sağlayabilir.
23. AI Gateway Nedir ve Shadow AI Yönetiminde Nasıl Kullanılır?
AI Gateway, yapay zekâ uygulamaları ile model servisleri arasındaki iletişimi merkezi politikalar altında yönetmek için kullanılabilen bir güvenlik ve entegrasyon katmanıdır.
Kurumun mimarisine ve ürün yeteneklerine bağlı olarak farklı kontroller sunabilir.
Örneğin:
Model erişim yönetimi.
Hassas veri kontrolü.
Prompt güvenlik politikaları.
Veri maskeleme.
Kullanım kayıtları.
Servis bazlı erişim kuralları.
Belirli Agent ve Tool Calling kontrolleri.
Örnek senaryo
Bir kurum çalışanlarının onaylı yapay zekâ modellerini merkezi bir geçit üzerinden kullanmasını sağlar.
Çalışan bir müşteri raporunu analiz ettirmek istediğinde veri belirli güvenlik kontrollerinden geçirilir.
Hassas alanlar tespit edilirse politika kapsamında maskeleme veya engelleme uygulanabilir.
Bu yaklaşım veri güvenliği açısından faydalıdır.
Ancak çalışanların bütün yapay zekâ kullanımının otomatik olarak bu geçitten geçeceği varsayılmamalıdır.
Kapsam dışı uygulamalar ve alternatif erişim yolları ayrıca yönetilmelidir.
24. Bastiyon AI Gateway ve Kurumsal Yapay Zekâ Kontrolleri
SECURESYS'in Bastiyon AI Gateway yaklaşımı, kurumsal yapay zekâ kullanımında merkezi güvenlik ve yönetişim kontrollerinin oluşturulmasına odaklanır.
Bu kapsamda kullanım senaryosuna ve entegrasyon mimarisine göre şu alanlar değerlendirilebilir:
Hassas veri maskeleme: Model servislerine aktarılacak içeriklerde belirli hassas alanların korunması.
Prompt Injection ve Jailbreak kontrolleri: Yapay zekâ etkileşimlerinin güvenlik politikaları açısından değerlendirilmesi.
Shadow AI yönetişimi: Kurumsal yapay zekâ kullanımının görünürlük ve politika yönetimi kapsamında ele alınması.
Agent ve Tool Calling kontrolü: Yapay zekâ ajanlarının belirli işlem yetkilerinin yönetilmesi.
Onay mekanizmaları: Kritik kullanım senaryolarında ek değerlendirme süreçlerinin desteklenmesi.
Denetim kayıtları: Yapay zekâ etkileşimlerine ilişkin izlenebilirlik sağlanması.
Kurum içi dağıtım: Uygun mimarilerde on-premises kullanım seçeneklerinin değerlendirilmesi.
Bu kontrollerin etkinliği, kullanılan ürün sürümüne, entegrasyon kapsamına ve kurumun güvenlik mimarisine bağlıdır.
AI Gateway, erişim kontrolü, DLP, uç nokta güvenliği ve veri yönetişimi gibi mevcut güvenlik mekanizmalarının yerine değil, onları destekleyen bir katman olarak ele alınmalıdır.
25. On-Premises Yapay Zekâ Veri Güvenliğini Sağlar mı?
On-premises yapay zekâ, model ve ilgili bileşenlerin kurumun kontrol ettiği altyapıda çalıştırılmasını ifade eder.
Bu yaklaşım belirli veri aktarım risklerini azaltabilir.
Özellikle hassas bilgilerin harici model servislerine gönderilmesinin istenmediği ortamlarda değerlendirilebilir.
Ancak on-premises kullanılması otomatik olarak güvenli sistem anlamına gelmez.
Devam eden riskler
Yetkisiz kullanıcı erişimi.
Eksik ağ izolasyonu.
Güvensiz model veya yazılım bileşenleri.
Yetersiz loglama.
Yanlış yapılandırılmış veri kaynakları.
Aşırı yetkilendirilmiş AI Agent'lar.
Bu nedenle kurum içi model altyapısı da geleneksel ve yapay zekâya özgü güvenlik kontrolleriyle korunmalıdır.
26. Shadow AI ve Tedarik Zinciri Güvenliği
Yapay zekâ uygulamaları çoğu zaman birden fazla teknoloji sağlayıcısına bağlıdır.
Örneğin:
Model sağlayıcısı.
Bulut altyapısı.
Embedding servisi.
Vector Database.
SaaS entegrasyonu.
Üçüncü taraf eklentiler.
Bu bileşenlerin her biri veri güvenliği açısından değerlendirilmelidir.
Tedarikçi değerlendirmesi
Servis sağlayıcının güvenlik kontrolleri incelenmelidir.
Veri işleme sözleşmeleri değerlendirilmelidir.
Alt işleyenler belirlenmelidir.
Erişim yetkileri sınırlandırılmalıdır.
Güvenlik olaylarının bildirim süreçleri incelenmelidir.
Hizmet sonlandırıldığında veri silme süreçleri belirlenmelidir.
Bu yaklaşım Shadow AI risklerinin yalnızca çalışan kullanımından kaynaklanmadığını gösterir.
Kurumsal olarak satın alınmış yapay zekâ hizmetleri de uygun tedarikçi değerlendirmesine ihtiyaç duyar.
27. Shadow AI ve ISO/IEC 42001
ISO/IEC 42001, yapay zekâ yönetim sistemlerine ilişkin gereksinimleri tanımlayan uluslararası standarttır.
Kurumların yapay zekâ kullanımını yönetişim, sorumluluk, risk ve sürekli iyileştirme yaklaşımıyla ele almasını destekler.
Shadow AI yönetimi bu kapsamda değerlendirilebilecek konulardan biridir.
Örneğin kurum:
Yapay zekâ kullanım envanteri oluşturabilir.
Rolleri ve sorumlulukları belirleyebilir.
Risk değerlendirmesi yapabilir.
Yapay zekâ politikaları oluşturabilir.
Kontrolleri izleyebilir.
İyileştirme süreçleri tanımlayabilir.
Ancak ISO/IEC 42001 belgesine sahip olmak, kullanılan bütün yapay zekâ uygulamalarının teknik açıdan güvenli olduğu anlamına gelmez.
Yönetim sistemi yaklaşımı ile teknik güvenlik doğrulaması birbirini tamamlayan süreçlerdir.
28. Shadow AI ve ISO/IEC 27001
ISO/IEC 27001, bilgi güvenliği yönetim sistemine ilişkin gereksinimleri tanımlar.
Shadow AI riskleri bilgi varlıklarının korunması, erişim kontrolü, tedarikçi ilişkileri ve veri güvenliği gibi alanlarla ilişkilidir.
Bu nedenle Shadow AI yönetimi mevcut bilgi güvenliği yönetim sistemine entegre edilebilir.
Örneğin:
Bilgi varlığı envanteri.
Risk değerlendirmesi.
Veri sınıflandırması.
Tedarikçi güvenliği.
Erişim kontrolü.
Olay yönetimi.
Farkındalık eğitimi.
Bu yaklaşım yapay zekâ güvenliğinin kurumun mevcut bilgi güvenliği süreçlerinden bağımsız ele alınmamasını sağlar.
29. Shadow AI Security Assessment Nedir?
Shadow AI Security Assessment, kurumun kontrolsüz veya yeterince değerlendirilmemiş yapay zekâ kullanımını belirlemek ve ilgili güvenlik risklerini analiz etmek amacıyla gerçekleştirilen çalışmadır.
Bu değerlendirme teknik ve idari bileşenleri birlikte kapsayabilir.
Değerlendirme aşamaları
1. Keşif: Kullanılan yapay zekâ servisleri ve entegrasyonları belirlenir.
2. Veri analizi: Hangi veri türlerinin işlendiği değerlendirilir.
3. Risk sınıflandırması: Kullanım senaryoları olası etkilerine göre sınıflandırılır.
4. Kontrol değerlendirmesi: Mevcut DLP, CASB, erişim ve veri koruma mekanizmaları incelenir.
5. Politika analizi: Kurumsal yapay zekâ kullanım kuralları değerlendirilir.
6. İyileştirme planı: Teknik ve idari aksiyonlar belirlenir.
Bu çalışma, kurumun yapay zekâ kullanımını engellemeden daha kontrollü hale getirmesine yardımcı olabilir.
30. Örnek Senaryo: Yazılım Geliştirme Ekibinde Shadow AI
Bir yazılım şirketinde geliştiricilerin farklı yapay zekâ kod asistanları kullandığını düşünelim.
Bazı çalışanlar kurumsal hesap kullanmaktadır.
Bazıları kişisel hesaplarla çalışmaktadır.
Bazı araçlar repository içeriğine erişebilmektedir.
Ancak kurumun merkezi bir yapay zekâ kullanım politikası bulunmamaktadır.
Risk 1: Kaynak kod aktarımı
Gizli kaynak kod harici servislere gönderilebilir.
Risk 2: Credential sızıntısı
Yapılandırma dosyalarındaki erişim bilgileri paylaşılabilir.
Risk 3: Tedarikçi belirsizliği
Farklı servislerin veri işleme koşulları değerlendirilmemiş olabilir.
Risk 4: Yetkisiz entegrasyon
Kod asistanı gereğinden geniş repository erişimine sahip olabilir.
Risk 5: Denetim eksikliği
Hangi araçların kullanıldığı bilinmeyebilir.
Güvenli yaklaşım
Onaylı kod asistanları belirlenmelidir.
Repository erişimleri sınırlandırılmalıdır.
Secret scanning uygulanmalıdır.
Kurumsal veri işleme koşulları değerlendirilmelidir.
Kullanım politikaları oluşturulmalıdır.
Gerekli durumlarda merkezi güvenlik geçidi kullanılmalıdır.
Bu örnek Shadow AI güvenliğinin yalnızca web tarayıcısındaki sohbet uygulamalarıyla sınırlı olmadığını gösterir.
31. Örnek Senaryo: Müşteri Hizmetlerinde Kontrolsüz AI Kullanımı
Bir müşteri hizmetleri ekibi, gelen destek taleplerini daha hızlı cevaplamak için yapay zekâ kullanmaktadır.
Çalışanlar müşteri mesajlarını kopyalayarak harici servise göndermektedir.
Ancak mesajlarda müşteri kimlik bilgileri, telefon numaraları ve sipariş detayları bulunabilir.
Olası riskler
Kişisel veri aktarımı.
Veri işleme koşullarının belirsizliği.
Gereğinden fazla veri paylaşımı.
Yanlış cevap üretimi.
Denetim eksikliği.
Güvenli çözüm yaklaşımı
Müşteri destek sistemiyle onaylı yapay zekâ entegrasyonu oluşturulabilir.
Gereksiz kişisel bilgiler maskelenebilir.
Kullanıcı erişimleri sınırlandırılabilir.
Cevaplar uygun kontrollerden geçirilebilir.
Veri işleme koşulları değerlendirilebilir.
Bu yaklaşım çalışanların verimlilik ihtiyacını karşılamaya devam ederken veri güvenliği risklerini azaltabilir.
32. Shadow AI Olay Müdahale Süreci
Shadow AI kaynaklı veri paylaşımı şüphesi oluştuğunda kurumun belirli bir olay müdahale süreci bulunmalıdır.
Örneğin çalışan yanlışlıkla müşteri verilerini harici yapay zekâ servisine yüklemiş olabilir.
İlk değerlendirme
Hangi veri paylaşıldı?
Hangi servis kullanıldı?
Veri ne zaman aktarıldı?
Hangi hesap kullanıldı?
Veri hassas mı?
Etki analizi
Kişisel veri bulunuyor mu?
Credential içeriyor mu?
Ticari sır niteliğinde bilgi var mı?
Servisin veri saklama koşulları nelerdir?
Müdahale
Uygun durumlarda veri silme talebi değerlendirilebilir.
Credential paylaşımı varsa erişim bilgileri yenilenmelidir.
İlgili sistem kayıtları incelenmelidir.
Hukuki bildirim yükümlülükleri değerlendirilmelidir.
Tekrarı önleyecek kontroller belirlenmelidir.
Önemli nokta
Her Shadow AI kullanımı veri ihlali değildir.
Ancak yetkisiz veri aktarımı şüphesi risk bazlı şekilde incelenmelidir.
Kişisel veri ihlali oluşmuşsa ilgili mevzuat kapsamındaki bildirim gereksinimleri ayrıca değerlendirilmelidir.
33. Kurumsal Shadow AI Yönetimi İçin Yol Haritası
Shadow AI risklerini yönetmek isteyen kurumlar aşamalı yaklaşım benimseyebilir.
Aşama 1: Görünürlük
Kullanılan yapay zekâ servisleri belirlenir.
Departman bazlı kullanım senaryoları çıkarılır.
Veri akışları değerlendirilir.
Aşama 2: Risk analizi
Hassas veri türleri sınıflandırılır.
Tedarikçi riskleri değerlendirilir.
Mevzuat yükümlülükleri incelenir.
Aşama 3: Politika
Onaylı servisler belirlenir.
Veri paylaşım kuralları oluşturulur.
Kritik işlemler için onay süreçleri tanımlanır.
Aşama 4: Teknik kontrol
AI DLP değerlendirilir.
Veri maskeleme uygulanır.
Erişim kontrolü güçlendirilir.
Gerekli durumlarda AI Gateway kullanılır.
Aşama 5: Eğitim
Çalışanlara güvenli yapay zekâ kullanımı anlatılır.
Departmanlara özel örnekler sunulur.
Olay bildirim süreçleri açıklanır.
Aşama 6: Sürekli izleme
Yeni yapay zekâ servisleri takip edilir.
Risk değerlendirmeleri güncellenir.
Güvenlik kontrolleri test edilir.
Bu yaklaşım Shadow AI yönetimini tek seferlik bir proje olmaktan çıkararak sürekli yönetişim sürecine dönüştürür.
34. SECURESYS Shadow AI ve Kurumsal Veri Güvenliği Yaklaşımı
SECURESYS olarak Shadow AI probleminin yalnızca yapay zekâ servislerine erişimi engelleyerek çözülemeyeceğini değerlendiriyoruz.
Çünkü kurumların yapay zekâ teknolojilerinden yararlanma ihtiyacı devam ediyor.
Önemli olan bu kullanımın görünür, kontrollü ve denetlenebilir hale getirilmesidir.
Bu kapsamda kurumsal ihtiyaçlara göre aşağıdaki alanlar birlikte değerlendirilebilir:
Shadow AI Assessment
Kurumun kullandığı yapay zekâ servislerinin ve kontrolsüz kullanım senaryolarının değerlendirilmesi.
AI Data Security
Yapay zekâ uygulamalarına aktarılan verilerin sınıflandırılması ve korunması.
AI DLP Architecture
Hassas veri aktarımının kontrol edilmesine yönelik politika ve teknik mimarinin oluşturulması.
Data Masking
Kişisel ve hassas bilgilerin model servislerine aktarılmadan önce korunması.
AI Gateway Security
Merkezi model erişimi ve kullanım politikalarının tasarlanması.
AI Agent Security
Yapay zekâ ajanlarının veri ve işlem yetkilerinin değerlendirilmesi.
KVKK ve GDPR Teknik Güvenlik Değerlendirmesi
Kişisel veri işleme süreçlerinin teknik güvenlik kontrolleri açısından incelenmesi.
AI Security Testing
Yapay zekâ uygulamalarının veri sızıntısı ve kötüye kullanım risklerine karşı test edilmesi.
SECURESYS'in Bastiyon AI Gateway yaklaşımı da merkezi güvenlik politikalarının uygulanması, hassas veri maskeleme, kullanım denetimi ve belirli ajan kontrollerinin yönetilmesi açısından değerlendirilebilir.
Ancak güvenli yapay zekâ kullanımının yalnızca tek bir ürüne bağlı olmadığı unutulmamalıdır.
Kurumsal politika, erişim kontrolü, veri sınıflandırması, tedarikçi yönetimi ve çalışan farkındalığı birlikte ele alınmalıdır.
Amaç yapay zekâ kullanımını durdurmak değil, kurumsal verilerin kontrolünü kaybetmeden yapay zekâdan yararlanabilmektir.
35. Shadow AI Güvenlik Kontrol Listesi
Görünürlük
- Kullanılan yapay zekâ servisleri envantere alındı mı?
- Departman bazlı kullanım senaryoları belirlendi mi?
- Kişisel hesaplarla kurumsal kullanım değerlendirildi mi?
- Yetkisiz entegrasyonlar incelendi mi?
Veri güvenliği
- Hassas veri türleri sınıflandırıldı mı?
- Kaynak kod paylaşım politikası oluşturuldu mu?
- Credential paylaşımını önleyici kontroller var mı?
- Veri maskeleme değerlendirildi mi?
Mevzuat uyumu
- KVKK yükümlülükleri değerlendirildi mi?
- GDPR uygulanabilirliği incelendi mi?
- Yurt dışına veri aktarımı analiz edildi mi?
- Veri işleme sözleşmeleri değerlendirildi mi?
Teknik kontroller
- AI DLP politikaları mevcut mu?
- Onaylı servisler belirlendi mi?
- Erişim kontrolleri uygulanıyor mu?
- Audit logging değerlendirildi mi?
- AI Gateway ihtiyacı analiz edildi mi?
Operasyonel güvenlik
- Çalışanlara farkındalık eğitimi veriliyor mu?
- Shadow AI olay bildirim süreci var mı?
- Yeni servisler düzenli olarak değerlendiriliyor mu?
- Risk değerlendirmeleri güncelleniyor mu?
Bu kontrol listesi kurumun veri hassasiyetine, sektörüne ve yapay zekâ kullanım modeline göre genişletilebilir.
Sık Sorulan Sorular
Shadow AI nedir?
Shadow AI, kurumun onayı, görünürlüğü veya güvenlik kontrolleri dışında kullanılan yapay zekâ uygulamalarını ve süreçlerini ifade eder.
Shadow AI neden tehlikelidir?
Hassas verilerin kontrolsüz aktarılması, yetkisiz entegrasyonlar, tedarikçi belirsizliği ve denetim eksikliği gibi riskler oluşturabilir.
Shadow AI ile Shadow IT arasındaki fark nedir?
Shadow IT genel olarak kontrolsüz teknoloji kullanımını ifade eder. Shadow AI ise bu problemin yapay zekâ uygulamalarına özgü boyutudur.
Yapay zekâya şirket verisi yüklemek güvenli midir?
Güvenlik, verinin hassasiyetine, kullanılan servise, sözleşme koşullarına ve uygulanan kontrollere bağlıdır.
Yapay zekâya kaynak kod göndermek riskli midir?
Evet. Kaynak kod fikrî mülkiyet, mimari bilgi veya erişim bilgileri içerebilir. Bu nedenle paylaşım kontrollü yapılmalıdır.
Yapay zekâ servisleri gönderilen verileri saklar mı?
Saklama koşulları sağlayıcıya, ürün türüne ve sözleşme ayarlarına göre değişir. Her servis ayrı değerlendirilmelidir.
Shadow AI KVKK ihlali midir?
Her Shadow AI kullanımı otomatik olarak KVKK ihlali değildir. Ancak kişisel veri işleniyorsa ilgili hukuki ve teknik yükümlülükler değerlendirilmelidir.
Shadow AI GDPR açısından risk oluşturur mu?
Evet. GDPR kapsamındaki kişisel verilerin uygun hukuki ve teknik kontroller olmadan işlenmesi veya aktarılması risk oluşturabilir.
AI DLP nedir?
AI DLP, yapay zekâ kullanımında hassas veri aktarımını tespit etmeye ve kontrol etmeye yönelik veri kaybı önleme yaklaşımıdır.
AI Gateway nedir?
AI Gateway, yapay zekâ uygulamaları ile model servisleri arasındaki iletişimi merkezi güvenlik ve kullanım politikalarıyla yönetmek için kullanılabilen katmandır.
Veri maskeleme yapay zekâ güvenliğini sağlar mı?
Veri maskeleme belirli riskleri azaltabilir ancak tek başına bütün yapay zekâ güvenlik ihtiyaçlarını karşılamaz.
On-premises yapay zekâ tamamen güvenli midir?
Hayır. Kurum içi model kullanımı bazı veri aktarım risklerini azaltabilir ancak erişim, altyapı ve uygulama güvenliği kontrolleri yine gereklidir.
Shadow AI nasıl tespit edilir?
Web erişim görünürlüğü, CASB, SSE/SASE, endpoint kontrolleri, SaaS envanteri ve kurumsal değerlendirme süreçleri birlikte kullanılabilir.
Shadow AI tamamen engellenebilir mi?
Bütün kullanım yollarının tek bir kontrolle engellenmesi garanti edilemez. Katmanlı teknik ve idari kontrollerle risk azaltılabilir.
ISO/IEC 42001 Shadow AI yönetimine yardımcı olur mu?
Evet. Yapay zekâ yönetim sistemi yaklaşımıyla kullanım envanteri, risk değerlendirmesi, sorumluluklar ve kontrol süreçlerinin oluşturulmasını destekleyebilir.
Sonuç: Yapay Zekâ Kullanımını Yönetemeyen Kurum, Veri Akışını da Yönetmekte Zorlanır
Yapay zekâ uygulamaları kurumsal iş süreçlerinin giderek daha önemli bir parçası haline geliyor.
Çalışanlar daha hızlı rapor hazırlıyor.
Yazılım geliştiriciler kod üretiminde destek alıyor.
Satış ekipleri teklif hazırlıyor.
İnsan kaynakları belgeleri analiz ediyor.
Müşteri destek ekipleri cevap sürelerini kısaltmaya çalışıyor.
Ancak bütün bu kullanım senaryolarında ortak bir güvenlik sorusu bulunuyor:
Kurumsal veriler hangi yapay zekâ servisleriyle, hangi amaçlarla ve hangi kontroller altında paylaşılıyor?
Shadow AI probleminin merkezinde bu görünürlük eksikliği yer alıyor.
Kurum hangi servislerin kullanıldığını bilmiyorsa veri aktarımını değerlendirmekte zorlanabilir.
Hangi verilerin gönderildiğini bilmiyorsa hassas bilgileri koruyamayabilir.
Hangi entegrasyonların bulunduğunu bilmiyorsa erişim yetkilerini yönetemeyebilir.
Bu nedenle Shadow AI yönetimi yalnızca erişim engelleme politikası değildir.
Kurumsal yapay zekâ yönetişiminin önemli bir parçasıdır.
Güvenli yaklaşım:
Yapay zekâ kullanımını görünür hale getirmek.
Hassas verileri sınıflandırmak.
Onaylı servisleri belirlemek.
Veri aktarımını kontrol etmek.
Gerektiğinde maskeleme uygulamak.
Tedarikçi ve mevzuat yükümlülüklerini değerlendirmek.
Çalışanlara güvenli alternatifler sunmak.
Ve kontrolleri sürekli izlemektir.
Yapay zekâdan yararlanmak ile kurumsal verileri korumak birbirine zıt hedefler değildir.
Doğru güvenlik mimarisiyle birlikte yönetilebilirler.
Shadow AI güvenliğinin temel hedefi, yapay zekâ kullanımını yasaklamak değil; kurumun verileri üzerindeki kontrolünü koruyarak güvenli kullanımı mümkün kılmaktır.
İlgili Makaleler
Yazılım ve Yapay Zeka Güvenliği
Yazılım ve Yapay Zekâ Güvenliği Nedir? Modern Uygulamalarda Yeni Nesil Siber Tehditler
Yazılım ve yapay zekâ güvenliği nedir? LLM, AI Agent, Prompt Injection, veri sızıntısı, model güvenliği ve Secure AI SDLC risklerini keşfedin.
Yapay Zekâ ile Yazılım Geliştirmenin Güvenlik Riskleri: AI Kod Asistanları ve Güvenli Kod
Yapay zekâ ile yazılım geliştirmenin güvenlik risklerini keşfedin. AI kod asistanları, güvensiz kod üretimi, veri sızıntısı, SAST ve Secure Coding rehberi.
LLM Güvenliği Nedir? Büyük Dil Modellerine Yönelik Siber Saldırılar ve Korunma Yöntemleri
LLM güvenliği nedir? Büyük dil modellerinde Prompt Injection, veri sızıntısı, güvensiz çıktı işleme, model kötüye kullanımı ve kurumsal güvenlik önlemleri.
Prompt Injection ve Jailbreak Saldırıları: Yapay Zekâ Sistemleri Nasıl Manipüle Edilir?
Prompt Injection ve Jailbreak nedir? Doğrudan ve dolaylı saldırılar, RAG ve AI Agent riskleri, gerçekçi örnekler ve LLM güvenlik önlemlerini keşfedin.
AI Agent Güvenliği: Otonom Yapay Zekâ, Tool Calling ve MCP Riskleri
AI Agent güvenliği nedir? Otonom yapay zekâ ajanlarında MCP, Tool Calling, Prompt Injection, yetki yükseltme, veri sızıntısı ve güvenli mimari yöntemlerini keşfedin.
RAG Güvenliği Nedir? Vector Database, Doküman Zehirleme ve Kurumsal Veri Sızıntısı Riskleri
RAG güvenliği nedir? Retrieval-Augmented Generation, Vector Database, embedding, doküman zehirleme, Prompt Injection ve kurumsal veri sızıntısı risklerini öğrenin.
Bu konuda profesyonel destek mi arıyorsunuz?
Uzman ekibimiz ücretsiz danışmanlık için sizi en kısa sürede arasın.